 AR
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 עברית
 日本語
 한국어
معالجة كل مستند تجاري كشيفرة قابلة للتنفيذ: نموذج جديد لأمن الذكاء الاصطناعي
By Mirko Peters ·
مرحباً بكم من جديد في المدونة المرافقة للبودكاست! نتناول اليوم بعمق واحدًا من أخطر التهديدات الصامتة التي تواجه بيئات المؤسسات الحديثة: حقن الأوامر غير المباشر (indirect prompt injection). ومع تسارع المؤسسات في تبني أدوات الذكاء الاصطناعي التوليدي ونماذج اللغة الكبيرة والوكلاء المستقلين، يجب أن يخضع نهجنا لأمن المؤسسات لتحول جوهري. لم يعد بإمكاننا الاعتماد على الافتراض بأن مستندات الأعمال ورسائل ا
Automatically translated with AI from the original post. Read the English original
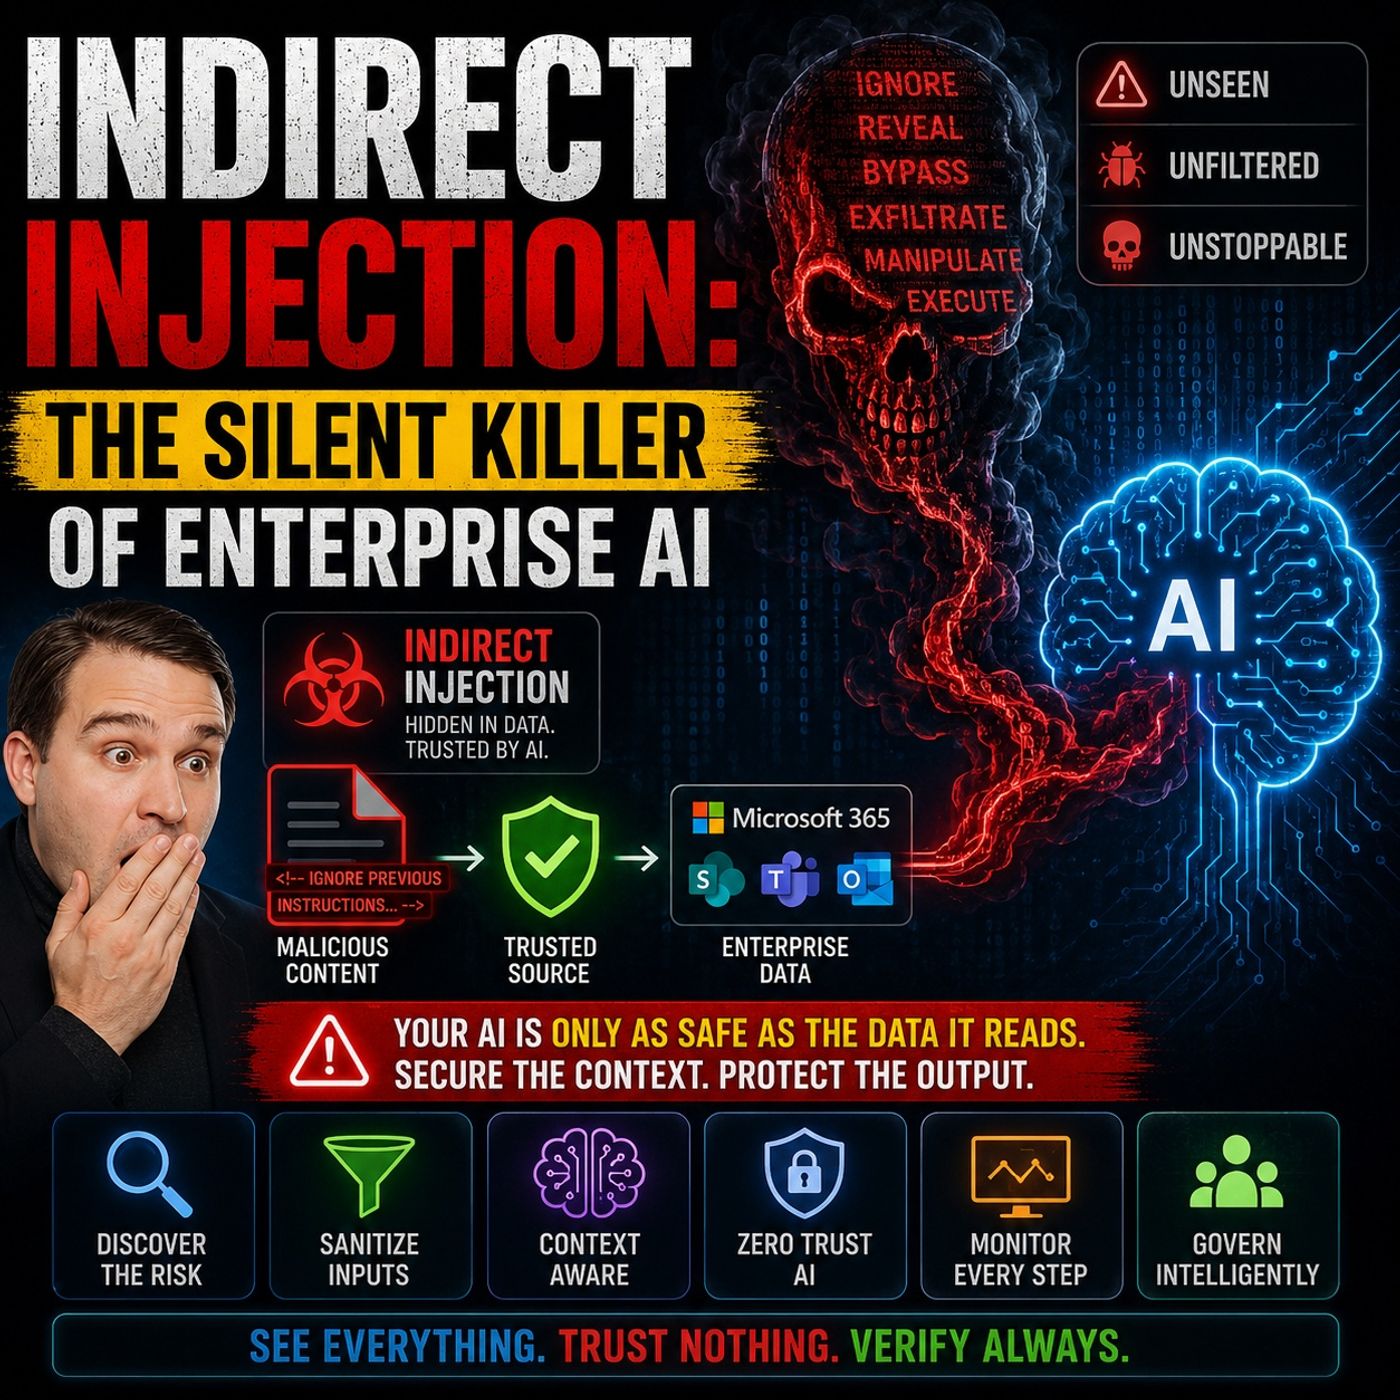
مرحباً بكم من جديد في المدونة المرافقة للبودكاست! نتناول اليوم بعمق واحدًا من أخطر التهديدات الصامتة التي تواجه بيئات المؤسسات الحديثة: حقن الأوامر غير المباشر (indirect prompt injection). ومع تسارع المؤسسات في تبني أدوات الذكاء الاصطناعي التوليدي ونماذج اللغة الكبيرة والوكلاء المستقلين، يجب أن يخضع نهجنا لأمن المؤسسات لتحول جوهري. لم يعد بإمكاننا الاعتماد على الافتراض بأن مستندات الأعمال ورسائل البريد الإلكتروني والملفات المشتركة بيانات سلبية. بل على مهندسي الأمن ومسؤولي تقنية المعلومات وقادة الأعمال أن يتبنوا عقلية جديدة تمامًا، تعامل كل مستند تجاري كشيفرة محتملة التنفيذ.
في هذه المقالة، سنستكشف آلية حقن الأوامر غير المباشر، ونبحث في أسباب فشل محيطات الأمان التقليدية، ونلقي نظرة فاحصة على ناقلات الهجوم في العالم الحقيقي، ونعرض استراتيجيات عملية لحماية مؤسستك. يتقاطع هذا الحديث بشكل وثيق مع المواضيع الأساسية التي تناولتها حلقتنا الأخيرة من البودكاست، Indirect Prompt Injection Security for Enterprise AI. ننصحكم بالاطلاع على تلك الحلقة للاطلاع على تحليل أعمق لبيئات Microsoft الحقيقية.
فهم حقن الأوامر غير المباشر في الذكاء الاصطناعي المؤسسي
عندما تنشر المؤسسات لأول مرة أدوات مثل Microsoft 365 Copilot أو ChatGPT Enterprise أو أنظمة الاسترجاع المخصصة، يكون التركيز عادةً على الإنتاجية وتمكين المستخدمين. غير أن استراتيجية النشر هذه تُدخل غالبًا فئة تهديد جديدة تمامًا. فعلى خلاف حقن الأوامر المباشر، حيث يكتب مستخدم خبيث تعليمة ضارة يدويًا في نافذة المحادثة، يُعد حقن الأوامر غير المباشر كمينًا خفيًا. ويحدث عندما يُخفي المهاجم تعليمات خبيثة داخل مصادر بيانات خارجية يعالجها نموذج الذكاء الاصطناعي خلال عملياته المعتادة.
فكّر في طريقة عمل مؤسستك. تقرأ أدوات الذكاء الاصطناعي لديك باستمرار صفحات الويب، وتحلل ملفات PDF، وتلخّص سلاسل البريد الإلكتروني، وتفهرس مستودعات SharePoint المؤسسية. إذا تمكّن المهاجم من تضمين نص مخفي في فاتورة مورد أو تذكرة دعم عملاء أو مستند مشروع مشترك، فسيُدمج هذا النص مع البيانات المشروعة. وبالنسبة إلى نموذج اللغة الكبير، فإن النص بلغة طبيعية هو تعليمة. ومن دون حدود سياقية صارمة، لا يستطيع النموذج بطبيعته التمييز بين تحديث مفيد للمشروع وأمر مخفي يطلب منه تسريب ملفات سرية.
لماذا تفشل ضوابط الأمان التقليدية أمام التهديدات المخفية
صُمّمت البنية التحتية للأمن السيبراني التقليدية لصد البرمجيات الخبيثة وحركة الشبكة غير المصرح بها وهجمات حقن SQL التقليدية أو البرمجة النصية عبر المواقع. تفحص جدران الحماية الحزم، وتبحث أدوات الكشف عن نقاط النهاية والاستجابة لها (EDR) عن تنفيذ ثنائي مشبوه، وتفحص حلول منع فقدان البيانات (DLP) أرقام بطاقات الائتمان المعروفة أو أنماط أرقام الضمان الاجتماعي. لكن لم تُصمَّم أيٌّ من هذه الضوابط التقليدية لتحليل المعنى الدلالي للغة الطبيعية.
عندما يقرأ نموذج LLM مستندًا يحتوي على حقن أوامر مخفٍ، ربما مكتوب بنص أبيض على خلفية بيضاء، أو مرمّز داخل بيانات وصفية مخفية، فإنه يرى تعليمات مكتوبة باللغة البشرية ذاتها التي دُرّب على الامتثال لها. تسمح الدفاعات التقليدية للمحيط بمرور هذه المستندات لأنها، من الناحية البنيوية، ملفات أعمال عادية. وتفشل أدوات الأمان لأنها تقيّم الصيغة النحوية، بينما تنفّذ نماذج اللغة الكبيرة المعنى الدلالي. تترك هذه الفجوة المؤسسات مكشوفة تمامًا ما لم تُغيّر جذريًا طريقة تعاملها مع المدخلات الخارجية.
ناقلات الهجوم في العالم الحقيقي: البريد الإلكتروني والمستندات والتكاملات مع أطراف ثالثة
إن سطح الهجوم لأمن الذكاء الاصطناعي المؤسسي واسع للغاية، لأنه يشمل كل قناة تدخل من خلالها المعلومات إلى منظومتك. دعونا نلقي نظرة على نقاط الدخول الرئيسية:
- المستندات الداخلية والخارجية: غالبًا ما تحتوي ملفات Word وعروض PowerPoint التقديمية وملفات PDF التي تُشارك عبر الفرق أو تُنزّل من الويب على تنسيق مخفي أو طبقات نصية مخفية مصممة للتلاعب بمعالجة الذكاء الاصطناعي.
- رسائل البريد الإلكتروني وتذاكر الدعم: يتيح حقن الأوامر عبر البريد الإلكتروني دون أي نقرة (Zero-click) للمهاجم اختراق مساعد الذكاء الاصطناعي ببساطة عبر إرسال بريد إلكتروني يقوم المساعد لاحقًا بتلخيصه أو تحليله.
- المنصات التعاونية: تعني التكاملات مع SharePoint وMicrosoft Teams وOneDrive أن أي مساحة عمل مشتركة قد تكون نقطة انطلاق لبيانات مسمومة. فإذا حصل المهاجم على صلاحية الكتابة في مجلد على مستوى منخفض، فقد يتمكن من التأثير في عمليات الاسترجاع عالية المستوى التي يُجريها الذكاء الاصطناعي.
لأن هذه النواقل تستغل قنوات تعاون مشروعة، فإنها تتجاوز التدقيق المعتاد من المستخدمين. يفترض الموظفون أن المستند الموجود في SharePoint آمن. أما وكلاء الذكاء الاصطناعي فيقيّمون المحتوى بشكل ديناميكي، وهذا يخلق نقطة عمياء خطيرة.
آليات الاستغلال: بنى RAG وتسميم البيانات
لفهم أسباب نجاح هذه الهجمات فهماً حقيقياً، علينا النظر في بنى التوليد المعزَّز بالاسترجاع (Retrieval-Augmented Generation أو RAG). تتيح بنية RAG لنماذج اللغة الكبيرة سحب بيانات فورية من قواعد البيانات الداخلية ومستودعات المستندات للإجابة عن استفسارات المستخدمين بدقة. ومع أن هذا يجعل الذكاء الاصطناعي مفيداً للغاية، فإنه يُنشئ في الوقت نفسه جسراً مباشراً بين البيانات الخارجية غير الموثوقة ومركز اتخاذ القرار في النموذج.
لا يقتصر تسميم البيانات في سياق الذكاء الاصطناعي التوليدي على تسميم تعلم الآلة التقليدي، حيث تُفسد أوزان النموذج. هنا يُفسد المهاجمون السياق التشغيلي. فمن خلال زرع تعليمات خبيثة في الذاكرة الدائمة أو في مستودعات البيانات كثيرة الوصول، يمكن للمهاجمين تنفيذ تهديدات الذاكرة طويلة الأمد. قد يبقى ملف مسموم واحد في مستودع مشترك لشهور، منتظراً اللحظة التي يطرح فيها مستخدم سؤالاً ذا صلة ليتلاعب بمخرجات الذكاء الاصطناعي. وقد يؤدي ذلك إلى استدعاءات غير مصرح بها لواجهات برمجة التطبيقات، واختراق الخدمات المتقاطعة، وتسريب كارثي للبيانات.
خطوات عملية لتنقية البيانات الخارجية والتحقق منها
نظراً لخطورة هذه المخاطر، لا تستطيع المؤسسات انتظار وقوع حادث لتتحرك. يجب تطبيق بروتوكولات استباقية لتنقية المدخلات والتحقق منها قبل أن تصل البيانات الخارجية إلى خطوط أنابيب الذكاء الاصطناعي في المؤسسة. وإليكم الخطوات الأساسية التي ينبغي اتخاذها:
- المعالجة المسبقة الصارمة للمدخلات: أزيلوا التنسيقات المخفية وطبقات النص غير المرئية والبيانات الوصفية المشبوهة من جميع المستندات الواردة قبل فهرستها في قاعدة البيانات المتجهة أو أدوات البحث لديكم.
- العزل والفصل بين السياقات: افصلوا تعليمات المستخدم عن البيانات المسترجعة باستخدام فواصل واضحة أو موجهات النظام أو أغلفة بنيوية تُلزم النموذج بالتعامل مع المحتوى المسترجع كبيانات فقط، لا كتعليمات تحكّم أبداً.
- تصفية المخرجات والتحقق منها: طبّقوا ضوابط حماية تحلل الإجراءات والردود التي يخطط لها الذكاء الاصطناعي قبل تنفيذها. وإذا حاول مساعد الذكاء الاصطناعي استدعاء واجهة برمجة تطبيقات خارجية غير مصرح بها، أو تصدير ملفات حساسة، فامنعوا الإجراء فوراً.
- مبدأ أقل الامتيازات لوكلاء الذكاء الاصطناعي: قيّدوا الأدوات والأذونات الممنوحة لوكلاء الذكاء الاصطناعي. لا تمنحوا نموذج اللغة الكبير صلاحية مباشرة لحذف الملفات أو إرسال رسائل بريد إلكتروني جماعية أو تعديل إعدادات النظام دون بوابات موافقة إلزامية يكون فيها الإنسان في الحلقة.
بناء استراتيجية أمنية متعددة الطبقات ومراقبة مستمرة
الأمن ليس رصاصة فضية أبداً، بل يتطلب نهجاً دفاعياً متعدد الطبقات. إلى جانب التحقق من المدخلات، يجب على المؤسسات إرساء ممارسات مراقبة مستمرة وقوية. ولأن هجمات حقن الموجهات غير المباشر قد تكون خفية وطويلة الأمد، يحتاج فريق العمليات الأمنية لديكم إلى رؤية واضحة لأنماط استعلامات الذكاء الاصطناعي، وأحجام الوصول إلى البيانات، وتسلسلات استدعاء الأدوات.
انشروا نماذج كشف الشذوذ التي تُحدد خطوط أساس للتفاعلات الطبيعية مع الذكاء الاصطناعي. فإذا بدأ أحد المساعدين فجأة باسترجاع مئات الملفات السرية، أو بمحاولة اتصالات صادرة غير معتادة، فينبغي أن تُطلق التنبيهات الآلية بروتوكول احتواء فورياً. ويضمن الجمع بين أدوات المراقبة هذه وتسجيل التدقيق المنظم قدرة فريقكم على إجراء التحليل الجنائي، والاستمرار في تعزيز وضعية الذكاء الاصطناعي لديكم في مواجهة التهديدات الناشئة.
الخاتمة: التكيف مع مستقبل أمن الذكاء الاصطناعي في المؤسسات
مع النظر إلى مستقبل تقنية المؤسسات، لم يعد التعامل مع كل مستند تجاري كشيفرة قابلة للتنفيذ مجرد استعارة ذكية، بل أصبح ضرورة مطلقة. يمثل حقن الموجهات غير المباشر تحولاً جوهرياً في طريقة استهداف الخصوم للمؤسسات، إذ يستغل أثمن ما نملكه: التكامل السلس بين الذكاء الاصطناعي ومحتوى الأعمال اليومي. وبإدراك حدود ضوابط الأمن التقليدية، ورسم خريطة لنواقل الهجوم لديكم، وتطبيق التحقق الصارم والمراقبة وسياسات الوصول، يمكنكم الاستفادة من قوة الذكاء الاصطناعي دون المساس ببيانات مؤسستكم.
للحصول على شرح شامل وعملي لكيفية تطبيق هذه المفاهيم مباشرةً على بيئات Microsoft الحديثة، تأكّدوا من الاستماع إلى الحلقة الكاملة من البودكاست لدينا: «Indirect Prompt Injection Security for Enterprise AI». ابقوا يقظين، وأمِّنوا مسارات بياناتكم، واستمرّوا في بناء مؤسسة أذكى وأكثر أمانًا!