 JA
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 한국어
ビジネス文書を実行可能コードとして扱う: AIセキュリティの新たなパラダイム
By Mirko Peters ·
ポッドキャストのコンパニオンブログへようこそ。今回は、現代のエンタープライズ環境が直面する最も深刻で、かつ気づかれにくい脅威の一つ、間接的プロンプトインジェクションについて詳しく掘り下げます。
Automatically translated with AI from the original post. Read the English original
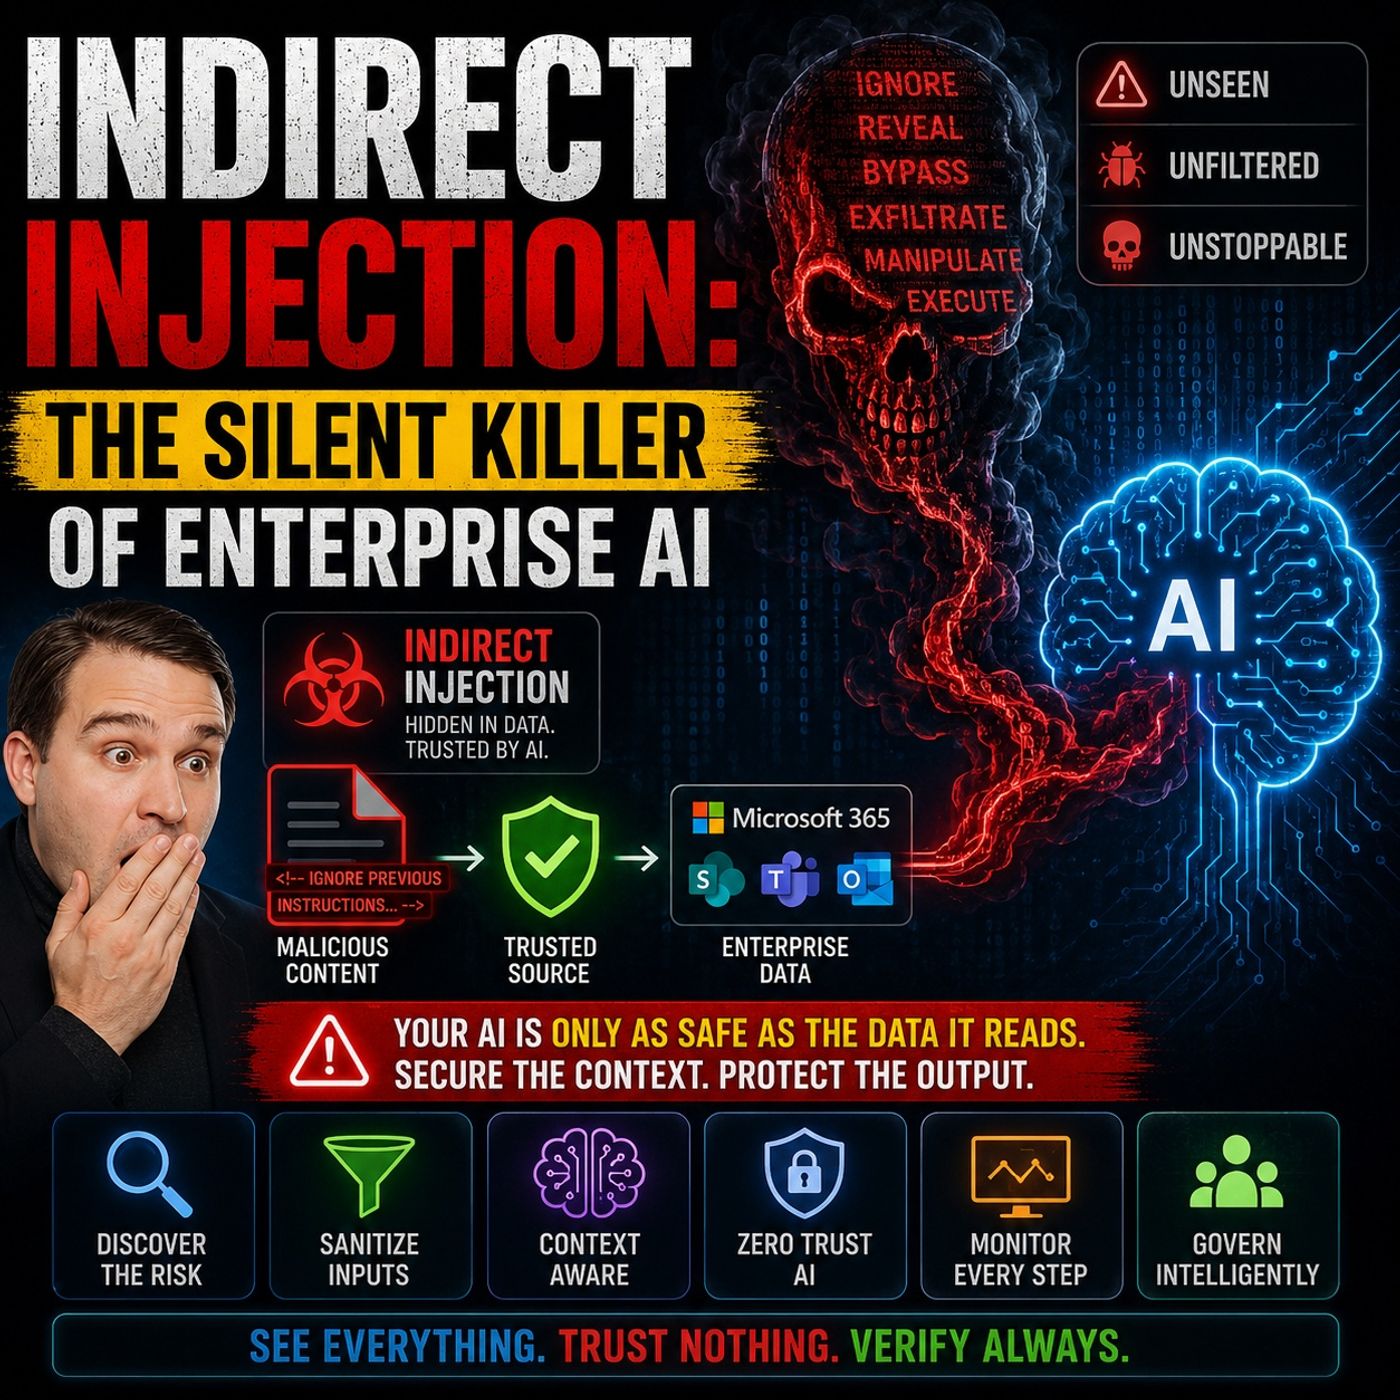
ポッドキャストのコンパニオンブログへようこそ。今回は、現代のエンタープライズ環境が直面する最も深刻で、かつ気づかれにくい脅威の一つ、間接的プロンプトインジェクションについて詳しく見ていきます。多くの組織が生成AIツール、大規模言語モデル(LLM)、自律型エージェントを急速に導入するなかで、エンタープライズセキュリティへの取り組み方も根本から変える必要があります。ビジネス文書、メール、共有ファイルは受動的なデータにすぎないという前提には、もはや頼れません。セキュリティアーキテクト、IT管理者、経営層は、すべてのビジネス文書を実行可能コードになり得るものとして捉える、まったく新しい考え方を取り入れなければなりません。
本記事では、間接的プロンプトインジェクションの仕組みを解説し、従来のセキュリティ境界がなぜ機能しなくなっているのかを検討したうえで、実際の攻撃経路を詳しく見ていきます。そして、組織を守るための実践的な対策を整理します。この内容は、最近公開したポッドキャストエピソードIndirect Prompt Injection Security for Enterprise AIで扱ったテーマと密接に関連しています。実際のMicrosoft環境についてさらに深く知りたい方は、ぜひそちらのエピソードもご覧ください。
エンタープライズAIにおける間接的プロンプトインジェクションの理解
Microsoft 365 Copilot、ChatGPT Enterprise、あるいは独自に構築した検索拡張型システムを組織が初めて導入する際、焦点は一般に生産性の向上とユーザーの活用支援に置かれます。しかし、この導入方法は、これまでにない新たな脅威カテゴリを持ち込むことがよくあります。悪意のあるユーザーがチャットウィンドウに有害な指示を直接入力する直接的プロンプトインジェクションとは異なり、間接的プロンプトインジェクションは目に見えない待ち伏せです。攻撃者が、AIモデルが通常の処理中に読み込む外部データソースの中に悪意のある指示を隠したときに発生します。
組織内でAIがどのように使われているかを考えてみてください。AIツールは、Webページを読み、PDFを解析し、メールのやり取りを要約し、SharePointのリポジトリにインデックスを作成するなど、絶えず情報を取り込んでいます。攻撃者がベンダーの請求書、カスタマーサポートのチケット、共有されたプロジェクト文書に隠しテキストを埋め込むことに成功すれば、そのテキストは正当なデータと一緒に取り込まれてしまいます。大規模言語モデルにとって、自然言語のテキストは指示そのものです。厳密なコンテキストの境界がなければ、モデルは有益なプロジェクトの更新情報と、機密ファイルを外部へ送信するよう命じる隠れた指示とを本質的に区別できません。
隠れた脅威に対して従来のセキュリティ対策が機能しない理由
従来のサイバーセキュリティ基盤は、マルウェア、不正なネットワークトラフィック、従来型のSQLインジェクションやクロスサイトスクリプティングを阻止するために構築されてきました。ファイアウォールはパケットを検査し、EDR(Endpoint Detection and Response)ツールは不審なバイナリの実行を監視し、DLP(Data Loss Prevention)ソリューションは既知のクレジットカード番号や社会保障番号のパターンをスキャンします。しかし残念ながら、こうした従来型の対策はいずれも、自然言語の意味を解析するようには設計されていません。
LLMは、白地に白い文字で書かれた、あるいは非表示のメタデータに埋め込まれたプロンプトインジェクションを含む文書を読むと、学習によって従うよう訓練された人間の言語で書かれた指示を、そのまま目にします。従来の境界防御は、構造的にはごく普通のビジネスファイルであるため、こうした文書を素通りさせてしまいます。セキュリティツールは構文を評価するのに対し、大規模言語モデルは意味に基づいて動作します。この違いがあるため、組織は外部入力の扱い方を根本から見直さない限り、完全に無防備な状態に置かれたままです。
実際の攻撃経路:メール、文書、サードパーティ統合
エンタープライズAIにとっての攻撃対象領域は非常に広範です。情報がエコシステムに入ってくるあらゆる経路が含まれるためです。主な侵入口を見ていきましょう。
- 社内および社外の文書: チーム間で共有されたり、WebからダウンロードされたりしたWord文書、PowerPointプレゼンテーション、PDFには、AIの処理を操作するために設計された、目に見えない書式や非表示のテキストレイヤーが含まれていることがよくあります。
- メールとサポートチケット: メール経由のゼロクリックプロンプトインジェクションでは、ユーザーのアシスタントが最終的に要約または分析するメールを送信するだけで、攻撃者はAIアシスタントを侵害できてしまいます。
- 共同作業プラットフォーム: SharePoint、Microsoft Teams、OneDrive との統合により、共有ワークスペースはすべて、汚染されたデータを仕込まれる可能性のある足場になります。攻撃者が下位のフォルダーへの書き込みアクセスを取得すれば、上位の AI 検索結果に影響を与えることも考えられます。
これらの攻撃経路は正規のコラボレーションチャネルを利用するため、通常のユーザーによるチェックをすり抜けます。従業員は、文書が SharePoint にあれば安全だと考えがちです。一方で AI エージェントはコンテンツを動的に評価するため、危険な死角が生まれます。
攻撃の仕組み: RAG アーキテクチャとデータポイズニング
これらの攻撃がなぜ成功するのかを正しく理解するには、Retrieval-Augmented Generation (RAG) アーキテクチャを見ていく必要があります。RAG を使うと、LLM は内部データベースや文書ストアからリアルタイムにデータを取得し、ユーザーの質問に正確に回答できます。AI は非常に有用になる一方で、信頼できない外部データと、モデルの判断の中核との間に直接的な橋渡しが生まれてしまいます。
生成 AI の文脈におけるデータポイズニングは、モデルの重みが改ざんされる従来の機械学習のポイズニングとは異なります。ここでは攻撃者が運用時のコンテキストを汚染します。永続的なメモリーや頻繁にアクセスされるデータリポジトリに悪意のある指示を仕込むことで、攻撃者は長期的なメモリー脅威を引き起こせます。汚染された 1 つのファイルが共有リポジトリに数か月間潜み、関連する質問がなされた瞬間に AI の出力を操作する可能性があります。その結果、不正な API 呼び出し、サービスをまたぐ侵害、そして壊滅的なデータ流出につながりかねません。
外部入力を無害化し検証するための実践的な手順
これらのリスクの深刻さを考えると、組織はインシデントの発生を待つ余裕はありません。外部データがエンタープライズ AI のパイプラインに触れる前に、事前の入力サニタイズと検証のプロトコルを実装する必要があります。取るべき重要な手順は次のとおりです。
- 入力の事前処理を厳格に行う: 受信するすべての文書について、ベクトルデータベースや検索ツールでインデックス化される前に、非表示の書式、目に見えないテキストレイヤー、不審なメタデータを取り除いてください。
- サンドボックス化とコンテキストの分離: 明確な区切り文字、システムプロンプト、構造的なラッパーを使って、ユーザーの指示と取得したデータを分離してください。取得したコンテンツは、制御指示ではなく、あくまでデータとして扱うようモデルに指示します。
- 出力のフィルタリングと検証: AI の計画された操作や応答を、実行前に分析するガードレールを実装してください。AI アシスタントが許可されていない外部 API を呼び出そうとしたり、機密ファイルをエクスポートしようとしたりした場合は、直ちにその操作をブロックします。
- AI エージェントへの最小権限の原則: AI エージェントに付与するツールとアクセス許可を制限してください。必須の人間による承認ゲートなしに、LLM にファイルの削除、大量のメール送信、システム構成の変更を直接許可してはいけません。
多層的なセキュリティと継続的な監視戦略の構築
セキュリティに特効薬はなく、多層防御のアプローチが必要です。入力検証と並行して、組織は堅牢な継続的監視の仕組みを整えなければなりません。間接的なプロンプトインジェクション攻撃は目立ちにくく、長期間続く場合もあるため、セキュリティ運用チームは AI への問い合わせパターン、データアクセス量、ツール呼び出しの順序を把握できる必要があります。
通常の AI 操作のベースラインを学習する異常検知モデルを導入してください。アシスタントが突然数百件の機密ファイルを取得し始めたり、通常と異なる外部接続を試みたりした場合は、自動アラートが即座に封じ込めのプロトコルを発動すべきです。こうした監視ツールを構造化された監査ログと組み合わせることで、チームはフォレンジック分析を行い、新たな脅威に対して AI の防御態勢を継続的に強化できます。
結論: エンタープライズ AI セキュリティの将来に備える
エンタープライズテクノロジーの将来を見据えると、すべてのビジネス文書を実行可能なコードとして扱うことは、もはや巧みなたとえではなく、絶対に必要なことです。間接的なプロンプトインジェクションは、攻撃者が組織を標的にする方法の根本的な転換を示しており、私たちの最大の資産、つまり AI と日常の業務コンテンツのシームレスな統合を悪用します。従来のセキュリティ対策の限界を理解し、攻撃経路を洗い出し、厳格な検証、監視、アクセスポリシーを実装することで、企業データを危険にさらすことなく AI の力を活用できます。
現代の Microsoft 環境にこれらの概念がどのように適用されるかを包括的かつ実践的に把握するには、ポッドキャストのエピソード全編をぜひお聴きください: Indirect Prompt Injection Security for Enterprise AI。引き続き警戒を怠らず、データパイプラインを保護しながら、より賢く安全なエンタープライズを築き続けましょう。