 AR
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 עברית
 日本語
 한국어
فتح باب ابتكار الذكاء الاصطناعي بأمان: إدارة فجوة حوكمة الذكاء الاصطناعي في Microsoft 365
By Mirko Peters ·
مرحباً بعودتكم إلى البودكاست! إذا كنتم تتابعون حلقاتنا الأخيرة، فأنتم تعرفون أننا نتعمق في الواقع التشغيلي لبيئات السحابة الحديثة…
Automatically translated with AI from the original post. Read the English original
مرحباً بعودتكم إلى البودكاست! إذا كنتم تتابعون حلقاتنا الأخيرة، فأنتم تعرفون أننا نتعمق في الواقع التشغيلي لبيئات السحابة الحديثة. اليوم نتوسع في موضوع يُقلق مسؤولي تقنية المعلومات ومختصي الأمن ومسؤولي الامتثال: التوازن الدقيق بين دفع حدود ابتكار الذكاء الاصطناعي والحفاظ على رقابة صارمة على بياناتكم. وتحديداً، نستعرض كيف تعمل أدوات مثل Microsoft 365 Copilot على رفع الإنتاجية، وفي الوقت نفسه تُدخل أسطح هجوم جديدة ومخاطر تعرّض للبيانات. وإذا أردتم التعمق في كيفية تأثر بيئات Teams بهذه التحولات بشكل خاص، فاستمعوا إلى حلقتنا ذات الصلة: Close the Microsoft Teams Channel Governance Gap.
فيما تتسابق المؤسسات لتبني أحدث تقنيات الذكاء الاصطناعي، غالباً ما تغفل عن البنية التحتية الأساسية اللازمة لدعمه بأمان. في هذه المقالة، سنتناول ماهية فجوة الحوكمة فعلاً، ولماذا تحدث، والمخاطر الأمنية والامتثالية المرتبطة بها، والاستراتيجيات العملية التي يمكنكم تطبيقها الآن لسدّ هذه الفجوة.
فهم فجوة الحوكمة
ما هي فجوة الحوكمة؟
تصف فجوة الحوكمة الفرق بين طريقة استخدام المؤسسات لـ Microsoft 365 وطريقة إدارتها لأمنه وامتثاله. تتبنى كثير من الشركات أدوات جديدة مثل Microsoft 365 Copilot بسرعة، لكن أطر الحوكمة لديها لا تواكب ذلك. وتظهر هذه الفجوة عندما تستخدم الفرق Microsoft Teams وخدمات أخرى دون قواعد واضحة أو رقابة.
- تستخدم معظم شركات Fortune 500 اليوم Microsoft 365 Copilot، لكن عدداً قليلاً منها فقط طوّر برامج حوكمة متكاملة.
- لا تزال كثير من المؤسسات في المراحل المبكرة من الحوكمة الرقمية، إذ تمتلك 25% منها فقط خطة متكاملة لحوكمة الذكاء الاصطناعي.
- غالباً ما يتجاوز النمو السريع لـ Microsoft 365 وتيرة بناء حوكمة قوية فيه.
تعني هذه الفجوة أنه، بينما تستفيد المؤسسات من التعاون والذكاء الاصطناعي، قد لا تملك الضوابط اللازمة لحماية بياناتها ومستخدميها.
لماذا تكتسب الفجوة أهميتها؟
لفجوة الحوكمة عواقب حقيقية على المؤسسات. فمن دون حوكمة قوية في Microsoft 365، تواجه الفرق الالتباس والمخاطر. وغالباً ما تنشأ المشكلات لأن أحداً لا يعرف من المسؤول عن إدارة البيانات أو تطبيق النهج.
- يؤدي تشتت الملكية إلى نزاعات بدلاً من الحلول.
- تجعل العمليات المعزولة إدارة Microsoft 365 ككل أمراً صعباً، لأن كل أداة تُعامل بشكل منفصل.
- تترك الثغرات في الحوكمة حدود البيانات المهمة غير واضحة، مما قد يؤدي إلى تسريبات عرضية للبيانات.
تساعد الحوكمة الرقمية المؤسسات على تجنب هذه المشكلات من خلال وضع قواعد ومسؤوليات واضحة. وعندما لا تعالج الفرق فجوة الحوكمة، فإنها تخاطر بفقدان السيطرة على معلوماتها وعملياتها.
المخاطر الخفية في Microsoft 365
تبقى كثير من المخاطر في Microsoft 365 خفية حتى تتسبب في مشكلات. فعلى سبيل المثال، لا تستخدم قرابة نصف الحسابات المصادقة متعددة العوامل، مما يتركها عرضة للهجمات. كما أن الطبيعة المترابطة لـ Microsoft 365 تعني أن إغفال خدمة واحدة، مثل SharePoint، قد يسبب مشكلات في خدمات أخرى، مثل Teams أو Exchange.
- تتراكم البيانات القديمة مع مرور الوقت، مما يؤدي إلى استخدام معلومات متقادمة في قرارات مهمة.
- قد تقدم أدوات الذكاء الاصطناعي مثل Copilot إجابات خاطئة إذا اعتمدت على بيانات قديمة أو غير ذات صلة.
- غالباً لا تفهم المؤسسات كيفية استخدام بياناتها، وهو ما يجعل تحسين الحوكمة في Microsoft 365 أمراً صعباً.
معظم المؤسسات لا تكتشف هذه المخاطر إلا عندما يحدث خلل ما. وتظهر ثغرات الحوكمة في Microsoft 365 عادةً أثناء عمليات التدقيق أو بعد حادثة أمنية. وغالباً لا تكتشف الفرق المحتوى غير المُدار والمشاركة المفرطة للمحتوى إلا عند وقوع إخفاقات في الامتثال.
- ينمو انتشار البيانات المتناثرة مع إنشاء المستخدمين لفرق ومواقع جديدة كل يوم.
- تظهر ثغرات الامتثال في اللحظات الحرجة، لتكشف أن الحوكمة الرقمية لم تكن استباقية.
- من دون معايير واضحة، تتفاعل المؤسسات مع المشكلات بدلاً من منعها.
ملاحظة: تساعد الحوكمة الرقمية الاستباقية في Microsoft 365 المؤسسات على رصد المخاطر مبكراً والحفاظ على أمان بياناتها.
أسباب فجوات الحوكمة في Microsoft 365
التبني السريع دون تخطيط
تسارع كثير من المؤسسات إلى الانتقال إلى Microsoft 365 لتعزيز التعاون والإنتاجية، وغالبًا ما تتجاوز مرحلة التخطيط. ويؤدي هذا الاستعجال إلى ثغرات في الحوكمة ضمن Microsoft 365. فقد يشارك الفرق الملفات بشكل مفرط، أو ينشئون قنوات دون قواعد واضحة. وتصبح تسميات البيانات الحساسة غير متسقة، وقد تُفعَّل ميزات منع فقدان البيانات دون أن تُفرض فعليًا. كما قد تظهر فجوات في نهج الاستبقاء، وتبقى ملكية القنوات أو الملفات غير واضحة.
- مشاركة المستندات والمعلومات بشكل مفرط
- عدم اتساق تصنيف البيانات الحساسة
- تفعيل منع فقدان البيانات دون فرضه
- فجوات الاستبقاء عبر Teams وSharePoint
- عدم وضوح ملكية القنوات والملفات
تجعل هذه المشكلات من الصعب تتبع من يملك صلاحية الوصول إلى ماذا. كما تزيد من خطر تسرب البيانات عن طريق الخطأ. ومن دون خطة متينة، تعجز المؤسسات عن مواكبة وتيرة التغيير في Microsoft 365.
تقنية المعلومات الظلية وفرق Teams غير المُدارة
تحدث تقنية المعلومات الظلية عندما يستخدم الموظفون تطبيقات أو خدمات دون موافقة قسم تقنية المعلومات. وفي بيئات Microsoft 365، يعني ذلك غالبًا أن المستخدمين ينشئون فرق Teams أو قنوات خارج الإجراءات الرسمية. وقد تؤدي فرق Teams غير المُدارة هذه إلى مخاطر أمنية ومشكلات في الامتثال.
| الإحصائية | القيمة |
|---|---|
| متوسط عدد خدمات السحابة غير المعروفة في الشركة الواحدة | 975 |
| متوسط عدد خدمات السحابة المعروفة في الشركة الواحدة | 108 |
| نسبة تطبيقات SaaS غير المعتمدة المستخدمة في المؤسسات | 52% |
| نسبة الموظفين في شركات Fortune 1000 الذين يستخدمون SaaS غير معتمد | 67% |
| نسبة الشركات التي واجهت حوادث أمنية بسبب تقنية المعلومات الظلية | 11% |
| النسبة المقدَّرة من إنفاق تقنية المعلومات التي تمثل تقنية المعلومات الظلية | 30-40% |
| نسبة الموظفين الذين يقتنون التقنيات دون علم قسم تقنية المعلومات | 41% |
| الزيادة المتوقعة في عدد الموظفين الذين يقتنون التقنيات دون علم قسم تقنية المعلومات | 75% بحلول عام 2027 |
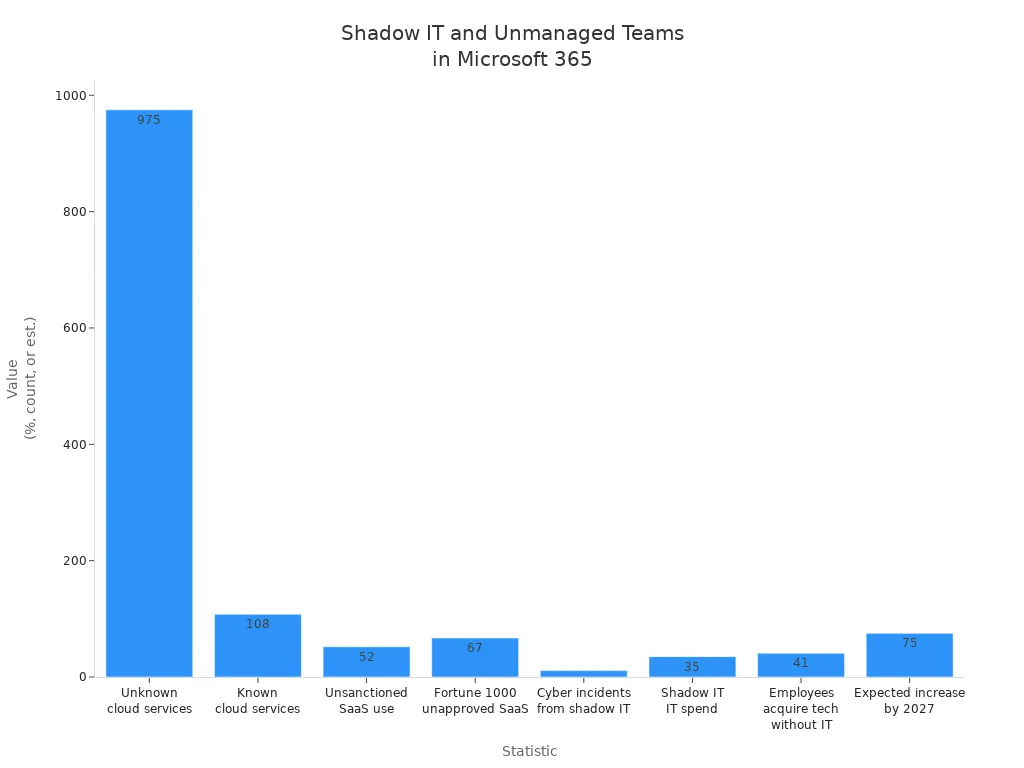
تُظهر هذه الأرقام أن تقنية المعلومات الظلية تمثل تحديًا كبيرًا للحوكمة في Microsoft 365. فيمكن لفرق Teams غير المُدارة أن تتجاوز منع فقدان البيانات وإدارة الأذونات، مما يجعل حماية المعلومات الحساسة أمرًا صعبًا.
عدم اتساق فرض النهج
يجب أن يكون فرض النهج في Microsoft 365 متسقًا للحفاظ على أمان البيانات. تواجه كثير من المؤسسات مشكلات لأنها تُعدّ النهج مرة واحدة ولا تراجعها أبدًا. وقد تعتقد أن الحوكمة مشروع لمرة واحدة، لكنها تتطلب متابعة مستمرة.
- قد تتسبب أخطاء في إعداد النهج في أن تكتشف قواعد متعددة أنواع البيانات نفسها.
- لا تعمل بعض إعدادات النهج مع جميع إصدارات Outlook.
- قد تؤثر شروط المشاركة الخارجية في تلميحات النهج في SharePoint Online وOneDrive for Business.
- يجب تفعيل MailTips وتلميحات النهج لعملاء Outlook.
- ينبغي تحديث نهج منع فقدان البيانات القديمة في Exchange Online لتجنب المشكلات.
تُغفل بعض المؤسسات أحيانًا إعداد بروتوكولات مصادقة البريد الإلكتروني مثل SPF وDKIM وDMARC. وقد تُبقي نهج مكافحة التصيد ومكافحة البريد العشوائي على إعداداتها الافتراضية. وتزيد هذه الأخطاء من خطر هجمات التصيد الاحتيالي وانتحال الهوية. وتساعد المراجعات والتحديثات المنتظمة في سد فجوة الحوكمة في Microsoft 365.
غياب الرؤية وإعداد التقارير
تؤدي الرؤية وإعداد التقارير دورًا حاسمًا في الحفاظ على حوكمة قوية في Microsoft 365. وتجد كثير من المؤسسات صعوبة في تتبع من يصل إلى المعلومات، وكيفية تنقل البيانات، والمكان الذي تُخزَّن فيه الملفات الحساسة. وبدون تقارير واضحة، لا تستطيع الفرق تحديد المخاطر أو فرض نهج منع فقدان البيانات. ويؤدي غياب هذه الرقابة إلى فجوات تهدد الأمن والامتثال.
غالبًا ما تُنشئ الفرق قنوات في Microsoft Teams دون مراقبة مناسبة. وقد لا يرى المسؤولون المستخدمين الذين يشاركون الملفات أو يدعون الضيوف. وعندما لا توفر أدوات التقارير رؤى فورية، قد يمر الوصول غير المصرح به دون أن يُلاحظ. ويصبح منع فقدان البيانات أقل فعالية لأن الفرق لا تستطيع رصد المخالفات بسرعة. ونتيجة لذلك، قد تغادر المعلومات الحساسة المؤسسة دون أي تنبيه.
| تأثير مستويات النضج المنخفضة للحوكمة | الوصف |
|---|---|
| نقص الاهتمام بالامتثال | تُظهر المؤسسات ذات مستوى النضج 100 اهتمامًا ضئيلًا بالامتثال، وتفتقر إلى النهج والإجراءات اللازمة. |
| خطر خرق البيانات | يؤدي غياب الضوابط والتدريب إلى زيادة احتمال تعرض البيانات الحساسة للكشف أو السرقة. |
| ارتفاع التكاليف وانخفاض الكفاءة | ترتفع تكاليف eDiscovery وتنخفض الكفاءة بسبب المعلومات غير المنظمة وطول أوقات البحث عن المستندات. |
| ظهور تقنية المعلومات الظلية | قد ينشئ الموظفون حلول تخزين مستندات غير مصرح بها، مما يؤدي إلى تحديات في الحوكمة. |
| غموض المساءلة | يؤدي غموض الحوكمة المعلوماتية إلى انتشار البيانات دون ضبط ومخاطر فقدانها. |
المؤسسات التي لا تستخدم ميزات التقارير في Microsoft 365 تواجه مخاطر أعلى. قد تفوتها مؤشرات تشتت البيانات أو تكنولوجيا المعلومات الظلية (Shadow IT). كما أن غموض المساءلة يجعل من الصعب تحديد الجهة المسؤولة عن منع فقدان البيانات. وعندما تفتقر المؤسسات إلى الرؤية الواضحة، تقضي وقتاً أطول في البحث عن المستندات ووقتاً أقل في حماية المعلومات.
ملاحظة: تساعد التقارير المنتظمة الفرق على رصد النشاط غير المعتاد وفرض نهج منع فقدان البيانات. يمكن للمسؤولين استخدام لوحات المعلومات لتتبع مشاركة الملفات والوصول للضيوف وإنشاء القنوات. تساعد هذه الأدوات المؤسسات على الاستجابة للتهديدات قبل أن تتحول إلى حوادث.
الحوكمة في Microsoft 365: التحديات التشغيلية
تعقيد منظومة Microsoft 365
تتضمن منظومة Microsoft 365 تطبيقات كثيرة، مثل Teams وSharePoint وOneDrive. تقدم كل أداة ميزات فريدة، لكن هذا التنوع يخلق تحديات للمؤسسات. يحتاج المستخدمون إلى تعلم كيفية إدارة الإعدادات وربط الخدمات المختلفة. ويجد المسؤولون غالباً صعوبة في متابعة جميع التغييرات والتحديثات.
| الفئة | الوصف |
|---|---|
| التكامل | التحديات المرتبطة بدمج التطبيقات المختلفة ضمن منظومة Microsoft 365. |
| دعم العملاء | صعوبات الحصول على دعم فعّال وفي الوقت المناسب للمستخدمين الذين يتنقلون داخل المنظومة. |
| التصميم والتعقيد | يعقّد التصميم المعقد للمنصة تجربة المستخدم والحوكمة. |
| الخصوصية والأمان | مخاوف تتعلق بخصوصية البيانات وأمنها بسبب تعقيد إدارة تطبيقات متعددة. |
| التكلفة والتسعير | مشكلات تتعلق بفهم بنية التسعير وإدارة التكاليف بفعالية. |
| الأداء والتوافق | تحديات تتعلق بضمان التوافق والأداء عبر التطبيقات والخدمات المختلفة. |
تمنح ميزات الخدمة الذاتية الموظفين مزيداً من الحرية، لكنها تجعل الحوكمة أصعب. يجب على المؤسسات الموازنة بين استقلالية المستخدمين وضوابط الأمان والأذونات القوية. تساعد الحوكمة الفعّالة على حماية البيانات وضمان الامتثال لسياسات الشركة.
الإدارة اللامركزية
تستخدم كثير من المؤسسات الإدارة اللامركزية في Microsoft 365. ويعني ذلك أن الأقسام أو الفرق المختلفة تدير إعداداتها ومستخدميها بنفسها. ورغم أن هذا النهج قد يسرّع اتخاذ القرار، فإنه غالباً ما يؤدي إلى ممارسات غير متسقة في الأمان والأذونات.
يزيد النهج المجزأ الجهد اللازم لمراقبة الامتثال. وقد لا يعرف المسؤولون من يتحكم في فرق معينة أو قنوات بعينها. وتصبح مهام الحوكمة اليدوية مستهلكة للوقت وعرضة للأخطاء. المراقبة المستمرة ضرورية لرصد التغييرات والحفاظ على الامتثال عبر المؤسسة.
- المراقبة المستمرة ضرورية للامتثال.
- إدارة الإعدادات عبر الأدوات المختلفة معقدة.
- مهام الحوكمة اليدوية تتطلب جهداً كبيراً وعرضة للخطأ البشري.
عندما لا تنسّق المؤسسات جهودها، فإنها تعرّض نفسها لثغرات في الأمان والأذونات. وتساعد المراجعات المنتظمة والتواصل الواضح على تقليل هذه المخاطر.
إدارة المستخدمين والوصول
تشكّل إدارة المستخدمين والوصول الأساس لحوكمة قوية في Microsoft 365. يجب على المسؤولين التحكم في من يمكنه الوصول إلى المعلومات الحساسة وما الإجراءات التي يمكنه تنفيذها. وتشمل أفضل الممارسات تفعيل المصادقة متعددة العوامل لجميع المستخدمين، إذ تحمي هذه الخطوة الحسابات من الوصول غير المصرح به.
تلعب نهج كلمات المرور الآمنة دوراً مهماً أيضاً، فكلمات المرور الضعيفة تسهّل على المهاجمين الدخول. ويجب أن تستخدم حسابات المسؤولين المصادقة متعددة العوامل دائماً، لأنها تمتلك مستويات وصول ومخاطر أعلى. تساعد هذه الخطوات المؤسسات على الحفاظ على أمان قوي وأذونات مضبوطة.
- فعّل المصادقة متعددة العوامل لجميع المستخدمين.
- استخدم نهج كلمات مرور آمنة.
- أعطِ حسابات المسؤولين أولوية للحماية الإضافية.
باتباع هذه الممارسات، تقلل المؤسسات من خطر خروقات البيانات وتحسّن وضعها العام في الأمان والأذونات. وتضمن عمليات الحوكمة المستمرة أن يبقى وصول المستخدمين مناسباً مع تغيّر الفرق والمشاريع.
قضايا إدارة دورة الحياة
تمثل إدارة دورة الحياة في Microsoft 365 تحديات مستمرة للمؤسسات. ومع إنشاء الفرق قنوات ومشاريع جديدة، يجب على المسؤولين متابعة حالة كل أصل ومالكه. ومن دون عملية منظمة، قد تصبح Teams والقنوات قديمة أو غير مُدارة بسرعة، مما يؤدي إلى مخاطر أمنية وامتثالية.
Teams والقنوات اليتيمة
تظهر Teams والقنوات اليتيمة عندما لا يبقى مالك نشط لإدارتها. وغالبًا ما يحدث ذلك عندما يغادر الموظفون الشركة أو يغيّرون أدوارهم. ومن دون مالك، لا يراقب أحد العضوية أو الأذونات أو المحتوى. وقد يبقى الضيوف والمستخدمون الخارجيون في Teams إلى أجل غير مسمى، ما يزيد خطر الوصول غير المصرح به. كما قد تحتوي القنوات اليتيمة على معلومات حساسة أو قديمة لا يراجعها أحد ولا يحذفها.
يلعب المالكون دورًا أساسيًا في إدارة دورة الحياة. فهم يتحكمون في من يمكنه الانضمام أو المغادرة، ويحددون الأذونات، ويراقبون النشاط، ويضمنون الامتثال للنهج.
| المسؤولية | الوصف |
|---|---|
| إدارة عضوية الفريق | يدير المالكون من يمكنه الانضمام إلى الفريق أو مغادرته، بما في ذلك الضيوف. |
| التحكم في النهج | يحدد المالكون الأذونات الخاصة بإنشاء القنوات وإدارة الإعدادات. |
| إدارة دورة الحياة | يمكن للمالكين تحرير الفرق وحذفها وتجديدها وأرشفتها واستعادتها. |
| مراقبة النشاط | يتتبع المالكون نشاط الفريق لمعالجة المشكلات بسرعة. |
| إدارة البيانات | يضمن المالكون أمان البيانات والامتثال للوائح. |
| ضمان الامتثال | يضمن المالكون الالتزام بالقوانين ونهج المؤسسة. |
| تعزيز التعاون | يشجع المالكون على التعاون الفعّال بين أعضاء الفريق. |
تشتت البيانات
يحدث تشتت البيانات عندما تنتشر المعلومات عبر عدد كبير جدًا من Teams والقنوات دون رقابة. ينشئ المستخدمون مساحات جديدة لكل مشروع أو موضوع، لكن قليلًا منها يُنظَّف أو يُحذف. ومع مرور الوقت، يؤدي ذلك إلى فوضى تجعل من الصعب العثور على المستندات المهمة أو تتبع مكان وجود البيانات الحساسة.
يزيد تشتت البيانات غير المراقب من خطر تسرب البيانات عن طريق الخطأ، ويرفع تكاليف eDiscovery. يجب على المسؤولين استخدام أدوات التقارير لمراقبة النمو وفرض نهج الاستبقاء. وتساعد عمليات التدقيق المنتظمة وتحديد الملكية بوضوح في السيطرة على تشتت البيانات. ومن خلال تنظيم Teams والقنوات، تحسّن المؤسسات الأمان، وتخفض التكاليف، وتدعم جهود الامتثال.
مخاطر الأمان والامتثال
تسرب البيانات والوصول غير المصرح به
لا يزال تسرب البيانات والوصول غير المصرح به من أبرز المخاوف لدى المؤسسات التي تستخدم Microsoft 365. وتواجه كثير من الشركات هذه المخاطر بسبب أخطاء في الإعدادات والوصول بأذونات زائدة. وعندما تنحرف الأذونات عن وضعها الصحيح، قد يرى المستخدمون معلومات لا ينبغي لهم رؤيتها أو يشاركونها. وقد يؤدي ذلك إلى كشف البيانات عن طريق الخطأ، ويخلق مخاطر حوادث امتثال.
| نوع الخطر | الوصف |
|---|---|
| أخطاء في الإعدادات والوصول بأذونات زائدة | قد تنحرف الأذونات عن وضعها الصحيح، ما يؤدي إلى كشف البيانات عن طريق الخطأ ومخاطر الامتثال. |
| تشتت البيانات وتعارض نهج الاستبقاء | تعقّد صعوبة إدارة البيانات بسبب عدم وضوح نهج الاستبقاء عمليات التدقيق. |
| المخاطر الداخلية وShadow IT | قد يتسبب المستخدمون الداخليون في مخاطر دون قصد عبر مشاركة الملفات أو استخدام تطبيقات غير معتمدة. |
| فجوات الرؤية وقابلية التدقيق | قلة الوضوح بشأن الوصول إلى البيانات والتغييرات عليها قد تؤدي إلى نقاط عمياء في الامتثال. |
في عام 2021، تعرّضت 85% من الشركات التي تستخدم Microsoft 365 لخرق أمني. وبلغ متوسط التكلفة العالمية لخرق البيانات في عام 2023 نحو 4.45 مليون دولار أمريكي. تُظهر هذه الأرقام الأثر المالي الخطير لحادثة واحدة. في إحدى الحالات، وصل مستخدم مخترق إلى OneDrive وSharePoint وTeams لمدة سبعة أيام دون اكتشاف. وكان السبب الجذري إخفاقًا في عمليات الأمان، فقد جُمعت السجلات لكنها لم تُراجع، ولذلك لم تُطلق أي تنبيهات. وفي حادثة أخرى، أدى خطأ في إعدادات Microsoft Azure إلى كشف آلاف حسابات العملاء وقواعد البيانات، وقد حدث ذلك بسبب خطأ ارتكبه شريك خارجي.
إخفاقات الامتثال التنظيمي
قد تكون إخفاقات الامتثال التنظيمي ذات عواقب وخيمة على المؤسسات. فعندما لا تتبع الفرق القواعد الخاصة بمعالجة البيانات الحساسة، قد تواجه غرامات أو إجراءات قانونية. كما أن نهج الاستبقاء غير الواضحة وتشتت البيانات يصعّبان إثبات الامتثال أثناء عمليات التدقيق. وغالبًا ما يكشف حادث الامتثال هذه الثغرات متأخرًا.
تكافح كثير من المؤسسات لمواكبة اللوائح المتغيرة. فقد لا تحدّث نهجها أو تدرّب موظفيها على المتطلبات الجديدة، ما يزيد من خطر وقوع حادث امتثال. كما تجعل فجوات الرؤية وقابلية التدقيق من الصعب تتبع من وصل إلى المعلومات المهمة أو عدّلها. ومن دون سجلات واضحة، لا تستطيع المؤسسات إثبات أنها التزمت بالقانون.
التهديدات الداخلية والخطأ البشري
تلعب التهديدات الداخلية والخطأ البشري دورًا رئيسيًا في فجوات الحوكمة ضمن Microsoft 365. فقد يشارك الموظفون الملفات الحساسة عن طريق الخطأ أو يستخدمون تطبيقات غير معتمدة. وقد تؤدي هذه التصرفات إلى تسرب البيانات وسرقة الملكية الفكرية. ويزيد تعقيد إدارة البيانات عبر منصات متعددة من هذه المخاطر.
- تُعدّ التهديدات الداخلية والخطأ البشري من أبرز العوامل التي تؤدي إلى فجوات الحوكمة في Microsoft 365.
- يمكن أن تُفضي هذه المشكلات إلى عواقب خطيرة، مثل تسرب البيانات وسرقة الملكية الفكرية.
- يزيد تعقيد إدارة البيانات عبر منصات متعددة من المخاطر المرتبطة بالتهديدات الداخلية.
فجوات التدقيق والمراقبة
تُشكّل فجوات التدقيق والمراقبة في Microsoft 365 تحديات حقيقية للمؤسسات. يعتقد كثير من الفرق أن مهمتهم تنتهي بمجرد إعداد البيئة. لكن الواقع أن المراقبة المستمرة ضرورية لتحقيق أمان وامتثال قويين. فمن دون عمليات تدقيق منتظمة، لا تستطيع المؤسسات معرفة من يصل إلى البيانات الحساسة، أو متى تحدث التغييرات.
فجوة حوكمة الذكاء الاصطناعي في Microsoft 365
المحتوى المدفوع بالذكاء الاصطناعي والأمان
أدى انتشار الذكاء الاصطناعي في Microsoft 365 إلى تغيير طريقة إدارة المؤسسات للمحتوى والأمان. فـ Microsoft 365 Copilot ينشئ المستندات والرسائل الإلكترونية وملاحظات الاجتماعات بوتيرة متسارعة. وقد يخلق هذا التزايد في المحتوى المولَّد بالذكاء الاصطناعي تحديات للحوكمة. تجد كثير من المؤسسات أن الملفات المُنشأة بالذكاء الاصطناعي لا تتبع بنية موحّدة. ويجعل هذا الافتقار إلى الاتساق إدارة المعلومات والبحث فيها وتدقيقها أصعب.
تُضيف أدوات الذكاء الاصطناعي أيضاً إلى حجم البيانات. قد يشعر الموظفون بالإرهاق من كمية المحتوى الجديد، مما قد يُخفي الرؤى المهمة. كما أن دمج الذكاء الاصطناعي مع منصات التعاون قد يؤدي أحياناً إلى المشاركة العرضية للمعلومات الحساسة. ويستطيع Microsoft 365 Copilot الوصول إلى كميات كبيرة من بيانات المؤسسة والبحث فيها، وهو ما يزيد من خطر كشف البيانات. يجب على فرق الأمان تكييف استراتيجياتها لمواجهة هذه التحديات الجديدة وسد فجوة حوكمة الذكاء الاصطناعي.
- قد يفتقر المحتوى المولَّد بالذكاء الاصطناعي إلى بنية موحّدة، مما يعقّد الإدارة والتدقيق.
- قد يؤدي ازدياد حجم البيانات إلى تحميل المستخدمين فوق طاقتهم بالمعلومات، فيُخفي الرؤى الجوهرية.
- يرفع الدمج مع أدوات التعاون من خطر المشاركة غير المقصودة للبيانات الحساسة.
- قد يُربك التبني السريع للذكاء الاصطناعي الموظفين، فيؤدي إلى مقاومة التغيير.
مخاطر الأتمتة وسير العمل
تساعد أدوات الأتمتة مثل Power Automate المؤسسات على تبسيط المهام في Microsoft 365. لكن هذه الأدوات قد تُدخل مخاطر جديدة إن لم تُدَر بعناية. فقد تظهر ثغرات أمنية عندما تفتقر سير العمل المؤتمتة إلى إشراف مناسب. كما أن محدودية الرؤية إلى إجراءات الأتمتة قد تخلق نقاطاً عمياء. وقد تنتقل البيانات الحساسة خارج المؤسسة دون أن يلاحظ أحد ذلك.
يمكن لـ Microsoft 365 Copilot أن يساعد في مراقبة سير العمل هذا، لكن على المؤسسات أن تُعدّ ضوابط وصول صارمة. فالتحكم في الوصول المستند إلى الأدوار يحدّ من يحق له إنشاء التدفقات المؤتمتة أو تعديلها. وتمنع نهج منع فقدان البيانات تسرب المعلومات الحساسة خارج البيئات الآمنة. كما تضمن المراجعة المستمرة والمراقبة الدقيقة تسجيل كل إجراء ومراجعته. ويؤدي تعطيل أدوات الأتمتة غير الضرورية إلى تقليص سطح الهجوم والمساعدة في سد فجوة حوكمة الذكاء الاصطناعي.
أسطح الهجوم الجديدة
أنشأ دمج الذكاء الاصطناعي في Microsoft 365 أسطح هجوم جديدة أمام المؤسسات. فـ Microsoft 365 Copilot يستطيع الوصول إلى البيانات الحساسة عبر المنصة كلها، وهو ما يزيد خطر الكشف عنها إن لم تُدر إدارة سليمة. وتتحمل فرق الأمان اليوم مسؤوليات جديدة. فعليها أن تركز على حماية البيانات التي تستخدمها تطبيقات الذكاء الاصطناعي، وعلى مراقبة طريقة تفاعل الذكاء الاصطناعي مع معلومات المؤسسة.
| النتائج الرئيسية | الوصف |
|---|---|
| ارتفاع المخاطر | أدى اعتماد المستخدمين للذكاء الاصطناعي التوليدي إلى ارتفاع حوادث أمن البيانات، إذ تضاعفت النسبة تقريباً من 27% في عام 2023 إلى 40% في عام 2024. |
| مسؤوليات جديدة | أعاد دمج الذكاء الاصطناعي تشكيل مسؤوليات فرق أمن البيانات، بحيث بات التركيز على أمن البيانات التي تستخدمها تطبيقات الذكاء الاصطناعي. |
| كشف البيانات | يستطيع Microsoft 365 Copilot الوصول إلى البيانات الحساسة في المؤسسة والبحث فيها، مما يزيد خطر كشفها. |
تحقيق التوازن بين الابتكار والتحكم
تواجه المؤسسات تحدياً عند إدخال أدوات الذكاء الاصطناعي في Microsoft 365. فهي تريد تشجيع الابتكار، لكنها في الوقت نفسه مطالبة بالحفاظ على السيطرة على الأمان والامتثال. ويحتاج القادة إلى إيجاد توازن يتيح للفرق استخدام التقنيات الجديدة دون تعريض البيانات للخطر.
تبدأ مؤسسات كثيرة بتحديد أهداف واضحة. فهي تضع أهدافًا تتوافق مع رؤيتها للذكاء الاصطناعي مع احتياجات الأعمال. تساعد هذه الخطوة الجميع على فهم سبب استخدام المؤسسة للذكاء الاصطناعي وما تأمل في تحقيقه. كما تستثمر الفرق في بنية تحتية قابلة للتوسع، أي أنها تبني أنظمة قادرة على النمو مع تزايد استخدام الذكاء الاصطناعي. فالبنية التحتية القوية تدعم عمليات الذكاء الاصطناعي بكفاءة وتقلل من مخاطر البطء أو الأعطال. وتُعد جودة البيانات العالية عاملًا رئيسيًا آخر. يجب على الفرق الحفاظ على دقة بياناتها وتحديثها باستمرار. كما تطبّق نهج حوكمة قوية لضمان ألا يصل إلى المعلومات الحساسة سوى الأشخاص المخوّلين.
- حدِّد أهدافًا واضحة تواءم رؤية الذكاء الاصطناعي مع أهداف الأعمال.
- استثمر في بنية تحتية قابلة للتوسع لدعم عمليات الذكاء الاصطناعي بكفاءة.
- حافظ على جودة عالية للبيانات، وطبّق نهج حوكمة قوية.
سدّ فجوة الحوكمة: الاستراتيجيات وأفضل الممارسات
نهج الحوكمة الواضحة
يجب على المؤسسات أن تبدأ بوضع نهج حوكمة واضحة. تحدد هذه النهج كيفية إدارة الفرق للمعلومات، وضبط الأذونات، وحماية البيانات الحساسة. يضع القادة قواعد لإنشاء القنوات، ووصول الضيوف، ومشاركة المستندات. كما يوضحون الأدوار والمسؤوليات لكل عضو في الفريق. ويشرف مجلس الحوكمة على هذه النهج ويضمن المساءلة.
فرض النهج تلقائيًا
يعزز فرض النهج تلقائيًا الحوكمة في Microsoft 365. تستخدم الفرق أدوات لوضع قواعد حماية البيانات والتحكم في الوصول والامتثال. وتضمن الأتمتة تطبيق النهج بشكل متسق على جميع القنوات والفرق. كما يتيح Microsoft 365 Copilot حوكمة واعية بالسياق على نطاق واسع، عبر مراقبة المحتوى من إنشائه حتى انتهاء صلاحيته.
إدارة دورة الحياة والوصول
تؤدي إدارة دورة الحياة والوصول دورًا حيويًا في الحوكمة في Microsoft 365. يجب على الفرق التخطيط لكل مرحلة، من الإنشاء وحتى الإيقاف. يحلل المسؤولون الاحتياجات ويحددون العمليات لكل مرحلة من مراحل دورة الحياة. وتبسّط القوالب الموحدة إعداد الفرق وسير عمل الموافقات.
إعداد التقارير المتقدمة والرؤية
تعتمد الحوكمة القوية في Microsoft 365 على إعداد تقارير متقدمة ورؤية واضحة. تحتاج المؤسسات إلى معرفة من يصل إلى البيانات، ومتى تحدث التغييرات، وأين تُحفظ المعلومات الحساسة. ومن دون هذه الرؤية، لا تستطيع الفرق رصد المخاطر أو فرض النهج بفعالية.
أمثلة واقعية وقصص نجاح
دراسة حالة: الخدمات المالية
واجهت شركة خدمات مالية كبيرة تحديات في أمن البيانات والامتثال في Microsoft 365. كانت الشركة تدير آلاف سجلات العملاء وتحتاج إلى حماية معلوماتها الحساسة. وكانت الفرق تنشئ قنوات جديدة في كثير من الأحيان دون قواعد واضحة، مما أدى إلى التباس حول من يملك حق الوصول إلى الملفات المهمة.
دراسة حالة: التصنيع
عانت شركة تصنيع عالمية من انتشار البيانات وفرق Teams المهجورة. كان الموظفون ينشئون فرق Teams جديدة لكل مشروع، لكن كثيرًا من القنوات أصبحت غير نشطة بعد انتهاء المشاريع. وبقيت ملفات التصميم الحساسة والعقود في هذه القنوات غير المستخدمة. وكانت الشركة قلقة من تسرب البيانات ومن ارتفاع تكاليف eDiscovery.
بناء إطار حوكمة مستدام
التحسين المستمر
يتطلب إطار الحوكمة المستدام في Microsoft 365 متابعة مستمرة. يجب على الفرق مراجعة النهج والعمليات بانتظام. فالتقنية تتغير بسرعة، لذا تحتاج المؤسسات إلى تكييف استراتيجيات الحوكمة لديها. وينبغي لها جدولة عمليات تدقيق دورية للتحقق من الثغرات أو القواعد القديمة. ويمكن للمسؤولين الاستفادة من ملاحظات المستخدمين لتحسين سير العمل ومعالجة نقاط الألم.
مواءمة الحوكمة مع أهداف الأعمال
يجب أن تدعم الحوكمة الأهداف العامة للأعمال. ينبغي للقادة ربط نهج الحوكمة برسالة الشركة وقيمها. فعلى سبيل المثال، ينبغي للشركة التي تقدّر الابتكار أن تسمح بتعاون مرن مع حماية البيانات الحساسة. ويحتاج الفريق إلى فهم كيف تساعده الحوكمة على تحقيق أهدافه.
قياس النجاح
يساعد قياس نجاح جهود الحوكمة المؤسسات على التحسن. ينبغي للفرق تتبع مؤشرات أداء رئيسية، مثل عدد انتهاكات النهج، والوقت اللازم لحل الحوادث، ومعدلات اعتماد المستخدمين. وتوفر لوحات المعلومات والتقارير بيانات واضحة تدعم اتخاذ القرار.
قائمة التحقق من حوكمة بيانات Microsoft 365
التركيز: تحديد فجوة الحوكمة في Microsoft 365 ومعالجتها.
- جرد جميع أحمال عمل Microsoft 365 (Exchange وSharePoint وOneDrive وTeams وAzure AD وPower Platform) ورسم خريطة لمواقع البيانات
- تحديد مالكي البيانات ومشرفيها لكل حمل عمل ولكل مجال أعمال
- إجراء مراجعة لتصنيف البيانات (حساسة، سرية، داخلية، عامة) عبر Microsoft 365
- التحقق من تحديد نهج الاستبقاء والحذف وتطبيقها وفقاً لتصنيف البيانات
- التأكد من تهيئة تسميات الحساسية وحماية البيانات (التشفير ومنع فقدان البيانات) وفرضها
- تدقيق أذونات الوصول: مراجعة تعيينات الأدوار ومجموعات Azure AD وإعدادات المشاركة الخارجية
- تقييم تغطية الوصول المشروط والمصادقة متعددة العوامل للوصول ذي الامتيازات والوصول عالي المخاطر
- التحقق من أن نهج Microsoft Purview / Compliance Center نشطة ومتوافقة مع المتطلبات القانونية والتنظيمية
- مراجعة قواعد منع فقدان البيانات (DLP) من حيث التغطية والإيجابيات الكاذبة والسلبيات الكاذبة
- التحقق من تطبيق تسميات الاستبقاء (التطبيق التلقائي والتسميات الافتراضية) على مستودعات المحتوى الحساسة
- التأكد من تمكين تسجيل التدقيق والتنبيهات، والاحتفاظ بها، ومراقبتها
- إجراء تقييمات المخاطر والامتثال للكشف عن فجوة الحوكمة في Microsoft 365 (التهيئات الخاطئة وأوجه القصور في تغطية النهج)
- تنفيذ معالجة آلية لتهيئات الحوكمة الخاطئة الشائعة متى أمكن ذلك
- إرساء مراجعات حوكمة منتظمة ووتيرة إعداد تقارير مع أصحاب المصلحة
- توفير تدريب على الحوكمة قائم على الأدوار للمسؤولين والمالكين والمستخدمين النهائيين
- تحديد إجراءات الاستجابة للحوادث وخروقات البيانات الخاصة بـ Microsoft 365
- توثيق النهج والمعايير والاستثناءات، والحفاظ على دليل إرشادي للحوكمة
- مراقبة أذونات التطبيقات الخارجية والموافقات عليها في M365 ومراجعتها
- تنفيذ إدارة دورة حياة الحسابات والمجموعات والمواقع وTeams (الإنشاء والمراجعة والإيقاف)
- جدولة تحليل فجوات دوري مقابل الأطر التنظيمية والسياسات الداخلية
الأسئلة المتداولة: حوكمة Microsoft 365: إطار حوكمة متين للتعاون وحماية البيانات
ما المقصود بـ "فجوة الحوكمة في Microsoft 365"؟
تشير "فجوة الحوكمة في Microsoft 365" إلى التباين بين قدرات الحوكمة المدمجة في المنصة والاحتياجات الفعلية للمؤسسة في مجال الحوكمة، وتشمل البنية، وضوابط الحوكمة، ودورة حياة البيانات، وإدارة الأذونات، والحوكمة الفعالة للبيانات عبر Microsoft 365. وتظهر هذه الفجوة عندما تكون ممارسات الحوكمة أو النهج أو آليات الإنفاذ غير كافية لإدارة بيانات المؤسسة، والبيانات غير المهيكلة، والتعاون السحابي، ووكلاء الذكاء الاصطناعي مثل Microsoft 365 Copilot، أو المخاطر الأمنية الناتجة عن سلوك المستخدمين والتكاملات.
لماذا تظهر فجوة الحوكمة في بيئات Microsoft 365؟
تنشأ فجوة الحوكمة لأن Microsoft 365 مرنة وواسعة النطاق إلى حد كبير؛ فتعدد مصادر البيانات وأدوات التعاون والتطبيقات الخارجية يجعل قرارات الحوكمة معقدة. وغالباً ما تفتقر المؤسسات إلى إطار حوكمة لـ Microsoft 365، وإلى نهج متسقة لحماية البيانات والاستبقاء، وإلى أدوار واضحة لقدرات الحوكمة، أو إلى ضوابط أمنية كافية. ويؤدي التبني السريع، والابتكار في الذكاء الاصطناعي (بما في ذلك Microsoft 365 Copilot ووكلاء الذكاء الاصطناعي)، والتعاون اللامركزي إلى توسيع هذه الفجوة.
كيف تؤثر فجوة الحوكمة في التعاون وفي حوكمة التعاون؟
تقوّض فجوة الحوكمة حوكمة التعاون عبر خلق ضوابط وصول غير متسقة، وملكية غير واضحة للمواقع والفرق، ومشاركة غير مُدارة تعرّض البيانات الحساسة للخطر. كما تؤثر في قيمة الأعمال الناتجة عن التعاون، إذ تقلل الثقة في جودة البيانات وتجعل التعاون بين الفرق هشاً. والحوكمة السليمة ضرورية لتحقيق توازن بين التعاون المفتوح والأمن والامتثال.
ما العلامات الشائعة التي تدل على وجود فجوة حوكمة في Microsoft 365 لدى مؤسستنا؟
تشمل العلامات الشائعة: المشاركة غير الخاضعة للرقابة للبيانات الحساسة، وممارسات استبقاء ودورة حياة للبيانات غير متسقة، وفرق ومواقع مهجورة بلا مالك، وانتشار مصادر بيانات مكررة، وغياب الرؤية الشاملة للبيانات المؤسسية، وتطبيق متقطع لأفضل ممارسات الحوكمة، وضعف تنسيق قدرات الحوكمة مثل Microsoft Purview وضوابط الأمان.
كيف نبدأ في سد فجوة الحوكمة؟ ما خطة الحوكمة العملية؟
ابدأ بتقييم البيئة وبيانات المؤسسة لرسم خريطة لمصادر البيانات ومواقع البيانات غير المهيكلة وأنماط التعاون. ثم حدّد أهداف الحوكمة وإطار حوكمة لـ Microsoft 365 يغطي نماذج الأذونات، وحماية البيانات، والاستبقاء، وجودة البيانات. ورتّب الإجراءات حسب الأولوية: طبّق ضوابط الوصول، وافرض التصنيف والتسمية باستخدام Microsoft Purview، وأنشئ قواعد دورة الحياة، وحدّد أدوار الحوكمة رسمياً، واعتمد الأتمتة حيثما أمكن لتحقيق القابلية للتوسع.
ما الدور الذي تؤديه Microsoft Purview في معالجة فجوة الحوكمة؟
توفّر Microsoft Purview إمكانات الحوكمة الأساسية للتصنيف وتسميات الحساسية ومنع فقدان البيانات (DLP) والاستبقاء عبر Microsoft 365. وتساعد على بناء حوكمة فعّالة للبيانات من خلال تفعيل نهج تغطي البيانات الحساسة وحمايتها وإدارة الاستبقاء، وتحسّن الرؤية إلى البيانات داخل البيئة، وتدعم الامتثال وأفضل ممارسات الحوكمة.
كيف يؤثر وكلاء الذكاء الاصطناعي وMicrosoft 365 Copilot على متطلبات الحوكمة؟
يُدخل وكلاء الذكاء الاصطناعي وMicrosoft 365 Copilot اعتبارات جديدة للحوكمة، مثل البيانات المستخدمة في مطالبات النماذج، وخصوصية بيانات المؤسسة، والوصول إلى مصادر البيانات المؤسسية، وقابلية تدقيق أنظمة الذكاء الاصطناعي. ويجب أن تشمل الحوكمة السليمة ضوابط للابتكار في الذكاء الاصطناعي، وحدودًا لكشف البيانات، ومراقبة الإجراءات التي يقودها الذكاء الاصطناعي، ونهجًا لحماية البيانات الحساسة مع الاستفادة من القيمة التي تقدمها أنظمة الذكاء الاصطناعي للأعمال.
ما ضوابط الحوكمة التي ينبغي تطبيقها على الأذونات والوصول في Microsoft 365؟
طبّقوا نموذج أقل امتياز مع التحكم في الوصول المستند إلى الأدوار (RBAC)، ونهج الوصول المشروط، ومراجعات دورية للوصول، والوصول حسب الحاجة (JIT) كلما أمكن ذلك. ونفّذوا ممارسات حوكمة لإدارة وصول الضيوف والمشاركة الخارجية ودورة حياة المجموعات، واستخدموا الأتمتة لفرض إعدادات أذونات متسقة عبر الفرق والمواقع لحماية بيانات المؤسسة.
كيف يمكن حماية البيانات الحساسة وضمان جودة البيانات عبر Microsoft 365؟
تُحمى البيانات الحساسة من خلال تصنيف المحتوى وتسميته، ونشر نهج منع فقدان البيانات (DLP)، وتشفير البيانات أثناء النقل وفي حالة السكون، والحد من مشاركة البيانات الحساسة. وتتحسن جودة البيانات بتحديد معايير البيانات الوصفية، وأتمتة نهج دورة حياة البيانات، ودمج مصادر البيانات المكررة، وتطبيق أفضل ممارسات الحوكمة لضمان بيانات مؤسسية موثوقة يمكن الاعتماد عليها.
ما القيود التي ينبغي أن نكون على دراية بها عند تطبيق الحوكمة في Microsoft 365؟
تشمل القيود حدود المنصة، وفجوات التكامل مع التطبيقات الخارجية، وتحديات تبنّي المستخدمين، والتعقيدات التي تفرضها البيانات غير المهيكلة. كما أن القيود التقنية في أتمتة بعض عمليات الحوكمة، والحاجة إلى ضبط النهج باستمرار (خاصة مع وكلاء الذكاء الاصطناعي)، تعني أن الحوكمة عملية مستمرة وليست مشروعًا يُنجز مرة واحدة.
كيف تختلف ممارسات الحوكمة بين البيئات السحابية أولًا والبيئات التقليدية المحلية؟
تتطلب البيئات السحابية أولًا حوكمة تركز على نماذج أذونات ديناميكية، وضوابط آلية لدورة حياة البيانات، ومراقبة في الوقت الفعلي، بينما كانت الحوكمة التقليدية المحلية تعتمد غالبًا على حدود ثابتة وعمليات يدوية. ويجب أن تتكيف الحوكمة الفعّالة للبيانات عبر Microsoft 365 مع حجم السحابة، والطبيعة الموزّعة للتعاون، وانتشار البيانات غير المهيكلة.
ما أفضل ممارسات الحوكمة التي تحسّن الجاهزية للتدقيق والامتثال؟
تشمل أفضل الممارسات توثيق قرارات الحوكمة، وتطبيق نهج تصنيف واستبقاء متسقة، ومركزية سجلات التدقيق، وفرض منع فقدان البيانات (DLP) والتشفير، وإجراء مراجعات دورية للوصول، واستخدام Microsoft Purview لإعداد تقارير الامتثال. كما أن وجود إطار موثّق لحوكمة Microsoft 365 وإطار حوكمة متين يعزز الجاهزية ويثبت السيطرة على بيانات المؤسسة.
من ينبغي أن يتولى مسؤولية الحوكمة في نشر Microsoft 365: تقنية المعلومات أم الأمن أم الأعمال؟
ينبغي أن تكون المسؤولية مشتركة: تتولى تقنية المعلومات بنية المنصة والأتمتة، ويفرض فريق الأمن ضوابط الأمان وممارسات أمان Microsoft 365، وتقود وحدات الأعمال إدارة البيانات وقرارات الحوكمة المتعلقة بالقيمة التجارية ودورة حياة البيانات. ويُعد مجلس حوكمة متعدد الوظائف قدرة أساسية لتنسيق النهج وممارسات الحوكمة عبر المؤسسة.
كيف يمكن قياس التقدم في سد فجوة الحوكمة؟
يُقاس التقدم بمؤشرات مثل انخفاض عدد المواقع غير المُدارة، ونسبة البيانات الحساسة المصنّفة بتسميات، وتكرار مخالفات النهج، والوقت اللازم لمعالجة الحوادث، ونتائج مراجعات الوصول، ومؤشرات جودة البيانات، ونسبة تغطية ضوابط الحوكمة الآلية. ويُظهر التقرير المنتظم استنادًا إلى هذه المؤشرات تحسنًا في إمكانات الحوكمة عبر Microsoft 365.
ما الخطوات التالية الموصى بها لبناء إطار حوكمة مستدام لـ Microsoft 365؟
أنشئ خارطة طريق مرحلية تشمل اكتشاف أنماط البيانات والتعاون، وتحديد النهج الخاصة بحماية البيانات واستبقائها، ونشر Microsoft Purview وضوابط الأمان، وإنشاء أدوار الحوكمة وأتمتتها، وتدريب المستخدمين على أفضل ممارسات الحوكمة، وإعداد مراقبة مستمرة وتحسين دوري للتكيف مع المتطلبات الجديدة وأنظمة الذكاء الاصطناعي.
في الختام، إن معالجة فجوة حوكمة الذكاء الاصطناعي في Microsoft 365 ليست مشروعًا لمرة واحدة، بل هي التزام مستمر بالرؤية والتحكم والتعاون الآمن. فمن خلال نشر أدوات مؤتمتة، وتحديد المسؤوليات بوضوح، والاستفادة من إمكانات الامتثال المتقدمة، يمكن للمؤسسات تبني الابتكار دون المساس بوضعها الأمني. ولاستكشاف هذه المواضيع بمزيد من التفصيل والتعرف على خطوات عملية لبيئتك الخاصة، تأكد من الاستماع إلى الحلقة المرافقة لنا، Close the Microsoft Teams Channel Governance Gap.