 JA
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 한국어
AIイノベーションを安全に解き放つ:Microsoft 365におけるAIガバナンスのギャップへの対処
By Mirko Peters ·
ポッドキャストへようこそ!最近のエピソードをフォローしてくださっている方は、現代のクラウド環境の運用面の実態を掘り下げてきたことをご存じでしょう。…
Automatically translated with AI from the original post. Read the English original
ポッドキャストへようこそ!最近のエピソードをフォローしてくださっている方は、現代のクラウド環境の運用面の実態を掘り下げてきたことをご存じでしょう。今回は、ITadministrators、セキュリティ担当者、コンプライアンス担当者の頭を悩ませているテーマを取り上げます。それは、AIイノベーションの限界を押し広げることと、データに対する厳格な統制を維持することのバランスです。特に、Microsoft 365 Copilotのようなツールが生産性を高める一方で、新たな攻撃対象領域やデータ漏えいのリスクをもたらす点を見ていきます。Teams環境がこうした変化の影響をどのように受けているかをさらに詳しく知りたい方は、関連エピソードのClose the Microsoft Teams Channel Governance Gapもぜひお聴きください。
多くの組織が最先端の人工知能の導入を急ぐ中で、それを安全に支えるために必要な基盤が見過ごされがちです。この記事では、ガバナンスのギャップが実際に何を意味するのか、なぜ生じるのか、関連するセキュリティとコンプライアンスのリスク、そしてこのギャップを今すぐ埋めるために実施できる実践的な施策について解説します。
ガバナンスのギャップを理解する
ガバナンスのギャップとは何か
ガバナンスのギャップとは、組織がMicrosoft 365をどのように利用しているかと、そのセキュリティとコンプライアンスをどのように管理しているかとの間にある差のことです。多くの企業は、Microsoft 365 Copilotのような新しいツールを素早く導入しますが、ガバナンスの枠組みがそれに追いついていません。このギャップは、明確なルールや監督がないままTeamsやその他のサービスが使われるときに生じます。
- 現在、Fortune 500企業の大半がMicrosoft 365 Copilotを利用していますが、本格的なガバナンスプログラムを完全に整備している企業はごくわずかです。
- 多くの組織はデジタルガバナンスの初期段階にとどまっており、完全なAIガバナンス計画を持っているのは25%だけです。
- Microsoft 365の急速な拡大は、多くの場合、強固なMicrosoft 365のガバナンスを整える速度を上回ります。
このギャップがあるため、組織はコラボレーションやAIの恩恵を受けている一方で、データとユーザーを保護するために必要な統制を備えていないことがあります。
ギャップが問題になる理由
ガバナンスのギャップは、組織に現実的な影響を及ぼします。Microsoft 365における強固なガバナンスがなければ、チームは混乱とリスクに直面します。データの管理やポリシーの適用を誰が担当するのかが分からないことで、問題が生じることが多いのです。
- 責任の分散は、解決ではなく対立を生みます。
- 各ツールが個別に扱われるため、ササイロ化したプロセスではMicrosoft 365全体を管理しにくくなります。
- ガバナンスの抜け漏れがあると、重要なデータの境界があいまいになり、意図しないデータ漏えいにつながることがあります。
デジタルガバナンスは、明確なルールと責任を定めることで、こうした問題を未然に防ぎます。ガバナンスのギャップに対処しないままでは、チームは情報とプロセスに対する統制を失うリスクがあります。
Microsoft 365に潜むリスク
Microsoft 365の多くのリスクは、問題を引き起こすまで表面化しません。たとえば、アカウントのほぼ半数が多要素認証を使っておらず、攻撃に対して無防備な状態になっています。Microsoft 365は相互に連携しているため、SharePointのような1つのサービスを軽視すると、TeamsやExchangeなど他のサービスにも問題が波及することがあります。
- 古いデータは時間とともに蓄積し、重要な意思決定に古い情報が使われる原因になります。
- CopilotなどのAIツールは、古い情報や無関係なデータに依存すると、誤った回答を返すことがあります。
- 組織が自社のデータがどのように使われているかを把握していないことが多く、そのためMicrosoft 365のガバナンスを改善しにくくなっています。
多くの組織は、何か問題が起きるまでこうしたリスクに気づきません。Microsoft 365のガバナンスの欠陥は、通常、監査の際やセキュリティインシデントの後に表面化します。Teamsでも、コンプライアンス違反が発生して初めて、管理されていないコンテンツや過剰な共有に気づくことが多いのです。
- ユーザーが毎日新しいTeamsやサイトを作成するため、データの乱立が進みます。
- コンプライアンス上の欠陥は重要な場面で露呈し、デジタルガバナンスが先回りしたものではなかったことを示します。
- 明確な基準がなければ、組織は問題を未然に防ぐのではなく、問題が起きてから対応することになります。
注: Microsoft 365におけるデジタルガバナンスを先回りして進めることで、組織はリスクを早期に発見し、データを安全に保つことができます。
Microsoft 365におけるガバナンスのギャップの原因
計画なしの急速な導入
多くの組織は、コラボレーションと生産性を高めるために Microsoft 365 へ急いで移行します。その過程で計画段階を飛ばしてしまうことがよくあります。この急ぎ足が Microsoft 365 のガバナンスに穴を生みます。Teams ではファイルを過剰に共有したり、明確なルールがないままチャネルを作成したりすることがあります。機密データのラベルは統一されず、データ損失防止機能は有効化されていても適用されていないことがあります。保持ポリシーにも抜けが生じ、チャネルやファイルの所有者が不明確なままになることがあります。
- ドキュメントや情報の過剰な共有
- 機密データのラベル付けの不統一
- データ損失防止は有効だが、適用されていない
- Teams と SharePoint 間での保持の抜け
- チャネルとファイルの所有者が不明確
これらの問題により、誰が何にアクセスできるのかを把握することが困難になります。また、誤ってデータが漏えいするリスクも高まります。確かな計画がなければ、組織は Microsoft 365 の急速な変化に追いつけなくなります。
シャドー IT と管理されていない Teams
シャドー IT とは、従業員が IT 部門の承認を得ずにアプリやサービスを使用することです。Microsoft 365 環境では、多くの場合、ユーザーが正式な手続きを経ずに Teams やチャネルを作成する形で現れます。管理されていない Teams は、セキュリティリスクとコンプライアンス上の問題につながる可能性があります。
| 統計 | 値 |
|---|---|
| 企業が利用している未把握のクラウドサービスの平均数 | 975 |
| 企業が利用している把握済みのクラウドサービスの平均数 | 108 |
| 企業で使用されている未承認 SaaS アプリケーションの割合 | 52% |
| Fortune 1000 企業の従業員のうち、未承認の SaaS を使用している割合 | 67% |
| シャドー IT が原因でサイバーインシデントに遭遇する企業の割合 | 11% |
| IT 支出のうちシャドー IT が占めると推定される割合 | 30-40% |
| IT 部門の知らないところで技術を導入している従業員の割合 | 41% |
| IT 部門の知らないところで技術を導入する従業員の増加予測 | 2027 年までに 75% |
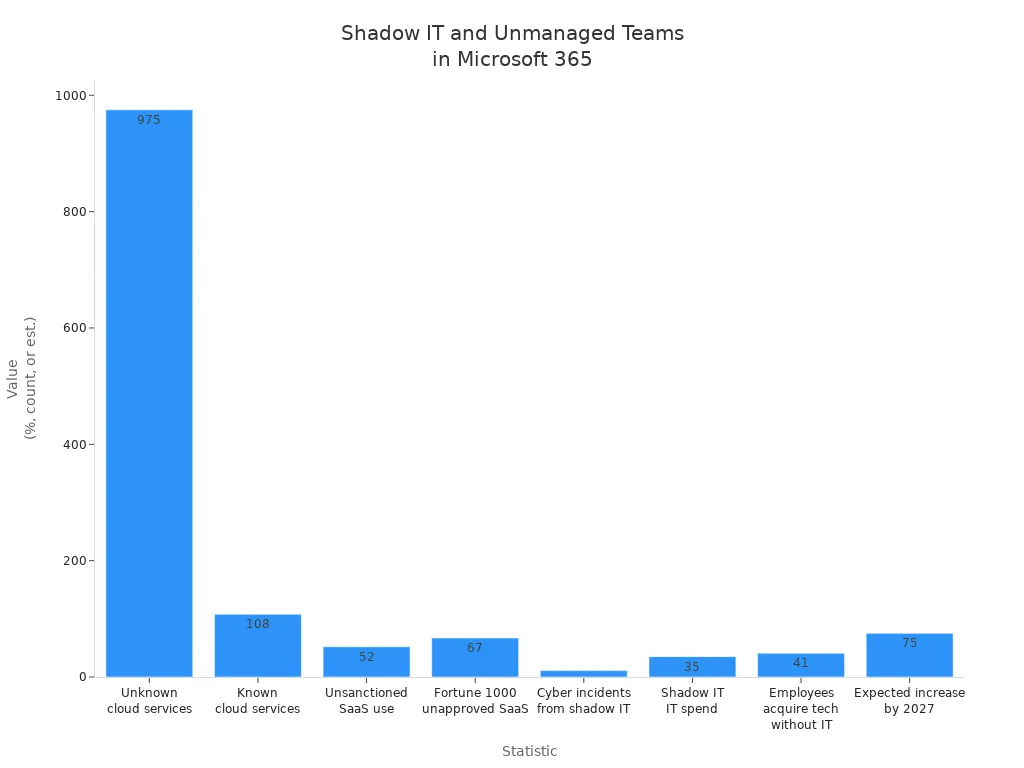
これらの数字は、シャドー IT が Microsoft 365 のガバナンスにおける大きな課題であることを示しています。管理されていない Teams は、データ損失防止やアクセス許可の管理を迂回してしまうため、機密情報の保護を難しくします。
一貫性のないポリシーの適用
Microsoft 365 におけるポリシーの適用は、データを安全に保つために一貫している必要があります。多くの組織は、ポリシーを一度設定したきり見直さないことで問題に直面します。ガバナンスは一度きりのプロジェクトだと考えられがちですが、継続的な注意が必要です。
- ポリシーの構成ミスにより、複数のルールが同じデータの種類を検出してしまうことがあります。
- 一部のポリシー設定は、すべてのバージョンの Outlook では動作しません。
- 外部共有の条件が、SharePoint Online および OneDrive for Business のポリシーのヒントに影響する場合があります。
- Outlook クライアントでは、メールのヒントおよびポリシーのヒントを有効にする必要があります。
- 問題を避けるため、従来の Exchange Online データ損失防止ポリシーは更新してください。
組織は、SPF、DKIM、DMARC といったメール認証プロトコルの設定を忘れることがあります。また、フィッシング対策およびスパム対策ポリシーを既定の設定のままにしてしまうこともあります。こうした見落としにより、フィッシングやなりすまし攻撃のリスクが高まります。定期的な見直しと更新によって、Microsoft 365 のガバナンスの隙間を埋めることができます。
可視性とレポートの不足
可視性とレポートは、Microsoft 365 において強固なガバナンスを維持するうえで重要な役割を果たします。多くの組織は、誰が情報にアクセスしているか、データがどのように移動しているか、機密ファイルがどこに保存されているかを把握することに苦労しています。明確なレポートがなければ、チームはリスクを特定したり、データ損失防止ポリシーを適用したりすることができません。こうした監視の欠如が、セキュリティとコンプライアンスを脅かす抜け穴を生みます。
Microsoft Teams では、適切な監視をしないままチャネルが作成されることがよくあります。管理者は、どのユーザーがファイルを共有しているか、あるいはゲストを招待しているかを把握できないことがあります。レポートツールがリアルタイムの情報を提供しない場合、不正アクセスが気づかれないまま進行する可能性があります。チームが違反をすばやく発見できなければ、データ損失防止の効果は低下します。その結果、機密情報が警告なしに組織の外へ流出するおそれがあります。
| ガバナンス成熟度が低いことの影響 | 説明 |
|---|---|
| コンプライアンスへの注意の欠如 | 成熟度レベル 100 の組織では、コンプライアンスへの関心が最小限にとどまり、必要なポリシーや手順が欠けています。 |
| データ侵害のリスク | 管理策やトレーニングが不足していると、機密データが露出したり盗まれたりする可能性が高まります。 |
| コストの増加と非効率性 | 非構造化された情報や、ドキュメントの検索に過剰な時間がかかることにより、eDiscovery のコストが増加し、非効率が生じます。 |
| シャドー IT の出現 | 従業員が許可されていないドキュメント保存ソリューションを作成し、ガバナンス上の課題を生むことがあります。 |
| 責任の所在の不明確さ | 情報ガバナンスが不明確だと、データが制御不能に散在し、紛失のリスクが生じることがあります。 |
Microsoft 365 のレポート機能を利用していないテナントは、より高いリスクにさらされます。データの乱立やシャドー IT の兆候を見逃すおそれがあります。責任の所在が不明確だと、データ損失防止の責任者を特定することが難しくなります。可視性が不足している組織では、文書を探す時間が増え、情報を保護する時間が減ってしまいます。
注: 定期的なレポートは、通常と異なるアクティビティを発見し、データ損失防止ポリシーを徹底するのに役立ちます。管理者はダッシュボードを使って、ファイル共有、ゲスト アクセス、チャネルの作成状況を追跡できます。これらのツールにより、組織は脅威がインシデントに発展する前に対応できます。
Microsoft 365 のガバナンス: 運用上の課題
Microsoft 365 エコシステムの複雑さ
Microsoft 365 エコシステムには、Teams、SharePoint、OneDrive など多くのアプリケーションが含まれています。各ツールには独自の機能がありますが、この多様性が組織にとっての課題を生みます。ユーザーは設定の管理方法や異なるサービスの接続方法を習得する必要があります。管理者は、すべての変更や更新を把握し続けることが難しいと感じることがよくあります。
| カテゴリ | 説明 |
|---|---|
| 統合 | Microsoft 365 エコシステム内のさまざまなアプリケーションを統合する際の課題。 |
| カスタマー サポート | エコシステムを利用するユーザーが、適時かつ効果的なサポートを受けることの難しさ。 |
| 設計と複雑さ | プラットフォームの複雑な設計が、ユーザー エクスペリエンスとガバナンスを複雑にします。 |
| プライバシーとセキュリティ | 複数のアプリケーションを管理する複雑さに起因する、データのプライバシーとセキュリティに関する懸念。 |
| コストと料金 | 料金体系の理解と、コストの効果的な管理に関連する問題。 |
| パフォーマンスと互換性 | さまざまなアプリケーションやサービス間での互換性とパフォーマンスを確保する際の課題。 |
セルフサービス機能は従業員の自由度を高めますが、ガバナンスの難易度も上げます。組織はユーザーの自主性と、強固なセキュリティおよびアクセス許可の管理とのバランスを取る必要があります。効果的なガバナンスは、データを保護し、社内ポリシーへの準拠を確保するのに役立ちます。
分散型管理
多くの組織では、Microsoft 365 で分散型管理を採用しています。これは、部門やチームがそれぞれ独自に設定やユーザーを管理することを意味します。このアプローチは意思決定を迅速化できますが、セキュリティやアクセス許可の運用が統一されなくなることがよくあります。
管理が分散していると、コンプライアンスを監視する作業が増えます。管理者は、特定の Teams や チャネル を誰が管理しているかを把握できないことがあります。手作業によるガバナンスのタスクは時間がかかり、ミスも起こりやすくなります。組織全体で変更を把握し、コンプライアンスを維持するには、継続的な監視が不可欠です。
- コンプライアンスには、継続的な監視が欠かせません。
- さまざまなツールにまたがる設定の管理は複雑です。
- 手作業によるガバナンスのタスクは労力がかかり、人為的ミスも起こりやすくなります。
組織が取り組みを調整しないと、セキュリティやアクセス許可に隙間が生じるおそれがあります。定期的なレビューと明確なコミュニケーションが、こうしたリスクの軽減に役立ちます。
ユーザーとアクセスの管理
ユーザーとアクセスの管理は、Microsoft 365 における強固なガバナンスの基盤です。管理者は、機密情報にアクセスできるユーザーと、そのユーザーが実行できる操作を制御する必要があります。ベストプラクティスとして、すべてのユーザーに多要素認証を有効にすることが挙げられます。この手順により、不正アクセスからアカウントを保護できます。
安全なパスワード ポリシーも重要な役割を果たします。パスワードが弱いと、攻撃者が侵入しやすくなります。管理者アカウントは、より高い権限を持ちリスクも大きいため、常に多要素認証を使用する必要があります。これらの手順により、組織は強固なセキュリティとアクセス許可の状態を維持できます。
- すべてのユーザーに多要素認証を有効にします。
- 安全なパスワード ポリシーを使用します。
- 管理者アカウントを優先して、追加の保護を適用します。
これらのベストプラクティスに従うことで、組織はデータ侵害のリスクを減らし、全体的なセキュリティとアクセス許可の状態を改善できます。チームやプロジェクトが変化しても、ユーザーのアクセスが適切に保たれるよう、継続的なガバナンスのプロセスが欠かせません。
ライフサイクル管理の課題
Microsoft 365 におけるライフサイクル管理は、組織にとって継続的な課題を伴います。チームやプロジェクトで新しいチャネルが作成されるたびに、管理者はすべての資産の状態と所有者を把握し続ける必要があります。構造化されたプロセスがないと、Teams やチャネルはすぐに古くなったり管理されなくなったりして、セキュリティやコンプライアンスのリスクにつながります。
所有者のいない Teams とチャネル
所有者のいない Teams とチャネルは、それを管理する有効な所有者が残っていない場合に発生します。この状況は、従業員が退職したり役割が変わったりしたときによく起こります。所有者がいないと、メンバーシップ、アクセス許可、コンテンツを監視する人がいなくなります。ゲストや外部ユーザーが Teams に無期限に残り続ける可能性があり、不正アクセスのリスクが高まります。所有者のいないチャネルには、誰も確認も削除もしない機密情報や古い情報が残っていることもあります。
所有者は、ライフサイクル管理において重要な役割を担います。所有者は、誰がチームに参加または脱退できるかを管理し、アクセス許可を設定し、アクティビティを監視し、ポリシーへの準拠を確保します。
| 責任 | 説明 |
|---|---|
| チームメンバーシップの管理 | 所有者は、ゲストを含め、誰がチームに参加または脱退できるかを管理します。 |
| ポリシーの管理 | 所有者は、チャネルの作成や設定の管理に関するアクセス許可を設定します。 |
| ライフサイクル管理 | 所有者は、Teams の編集、削除、更新、アーカイブ、復元を行えます。 |
| アクティビティの監視 | 所有者は、問題に迅速に対応できるよう、チームのアクティビティを追跡します。 |
| データ管理 | 所有者は、データセキュリティと規制への準拠を確保します。 |
| コンプライアンスの確保 | 所有者は、法令および組織のポリシーへの準拠を確保します。 |
| コラボレーションの促進 | 所有者は、チームメンバー間の効果的なコラボレーションを促進します。 |
データの乱立
データの乱立は、監視されないまま情報が多数の Teams やチャネルに広がるときに発生します。ユーザーはプロジェクトやトピックごとに新しいスペースを作成しますが、整理や削除されることはほとんどありません。時間の経過とともに雑然とした状態になり、重要なドキュメントを見つけにくくなったり、機密データがどこにあるかを把握しにくくなったりします。
データの乱立を放置すると、データの誤った漏えいのリスクが高まり、eDiscovery のコストも増加します。管理者は、レポートツールを使用して増加を監視し、保持ポリシーを適用する必要があります。定期的な監査と明確な所有者の割り当てが、データの乱立を抑制するのに役立ちます。Teams とチャネルを整理しておくことで、組織はセキュリティを向上させ、コストを削減し、コンプライアンスへの取り組みを支えられます。
セキュリティとコンプライアンスのリスク
データ漏えいと不正アクセス
データ漏えいと不正アクセスは、Microsoft 365 を利用する組織にとって依然として最大の懸念事項です。多くの企業が、構成ミスや過剰なアクセス許可によってこれらのリスクに直面しています。アクセス許可が意図せず拡大すると、ユーザーが本来見るべきでない情報を閲覧または共有してしまう可能性があります。その結果、情報が誤って公開されたり、コンプライアンス上のインシデントにつながったりするリスクが生じます。
| リスクの種類 | 説明 |
|---|---|
| 構成ミスと過剰なアクセス許可 | アクセス許可が意図せず拡大し、情報の誤った公開やコンプライアンス上のリスクにつながる可能性があります。 |
| データの乱立と保持ポリシーの競合 | 保持ポリシーが不明確だと、データの管理が難しくなり、監査が複雑になる可能性があります。 |
| 内部リスクとシャドー IT | 社内のユーザーがファイルを共有したり、許可されていないアプリを使用したりすることで、意図せずリスクを生む可能性があります。 |
| 可視性と監査可能性のギャップ | データへのアクセスや変更が不明確だと、コンプライアンス上の死角が生じる可能性があります。 |
2021 年には、Microsoft 365 を利用する企業の 85% がセキュリティ侵害を経験しました。2023 年のデータ侵害の世界平均コストは 445 万米ドルに達しました。これらの数字は、単一のインシデントがもたらす深刻な財務的影響を示しています。ある事例では、侵害されたユーザーが 7 日間にわたり OneDrive、SharePoint、Teams に検知されることなくアクセスしていました。根本原因はセキュリティ運用の不備でした。ログは収集されていましたが確認されず、そのためアラートも発生しませんでした。別の事例では、Microsoft Azure の構成ミスにより、数千の顧客アカウントとデータベースが公開されました。これは、サードパーティのパートナーがミスを犯したことが原因でした。
規制遵守の失敗
規制遵守の失敗は、組織に深刻な結果をもたらす可能性があります。機密データの取り扱いに関するルールを守らないと、罰金や法的措置を受けるおそれがあります。保持ポリシーが不明確であったり、データが乱立していたりすると、監査時に遵守を証明することが困難になります。コンプライアンス上のインシデントによって、こうしたギャップが明らかになるのは手遅れになってからであることが多いのです。
多くの組織は、変化する規制への対応に苦慮しています。ポリシーを更新していなかったり、新しい要件について従業員に教育していなかったりする場合があります。その結果、コンプライアンス上のインシデントのリスクが高まります。可視性と監査可能性のギャップがあると、誰が重要な情報にアクセスしたか、または変更したかを追跡することが困難になります。明確な記録がなければ、組織は法令を遵守していたことを示せません。
内部脅威とヒューマンエラー
内部脅威とヒューマンエラーは、Microsoft 365 におけるガバナンスのギャップの主な要因となっています。従業員が誤って機密ファイルを共有したり、許可されていないアプリを使用したりする場合があります。こうした行動はデータ漏えいや知的財産の盗用につながる可能性があります。複数のプラットフォームにまたがってデータを管理することの複雑さが、これらのリスクをさらに高めています。
- 内部脅威とヒューマンエラーは、Microsoft 365 におけるガバナンスのギャップを生む主な要因です。
- こうした問題は、データ漏えいや知的財産の盗難といった深刻な結果につながる可能性があります。
- 複数のプラットフォームにまたがってデータを管理する複雑さが、内部脅威に関連するリスクを高めます。
監査と監視のギャップ
Microsoft 365 における監査と監視のギャップは、組織にとって深刻な課題となります。多くのチームは、環境を設定すれば作業は完了したと考えがちです。しかし実際には、強固なセキュリティとコンプライアンスを維持するために、継続的な監視が欠かせません。定期的な監査を行わなければ、誰が機密データにアクセスしたのか、いつ変更が加えられたのかを把握できません。
Microsoft 365 における AI ガバナンスのギャップ
AI によるコンテンツとセキュリティ
Microsoft 365 において人工知能が普及したことで、組織のコンテンツとセキュリティの管理方法は変わりました。Microsoft 365 Copilot は、ドキュメント、メール、会議のメモを急速なペースで生成します。AI によって生成されるコンテンツが増えることで、ガバナンス上の課題も生じます。多くの組織では、AI が生成したファイルが統一された構造に従っていないことがわかっています。この一貫性の欠如により、情報の管理、検索、監査がより難しくなります。
AI ツールは、データ量をさらに増やす要因にもなります。新しいコンテンツの量に圧倒された従業員は、重要なインサイトを見失ってしまうかもしれません。AI とコラボレーションプラットフォームの統合は、機密情報の誤った共有につながることもあります。Microsoft 365 Copilot は、組織内の大量のデータにアクセスして検索できるため、データ露出のリスクが高まります。セキュリティチームは、こうした新たな課題に対応するために戦略を見直し、AI ガバナンスのギャップを埋める必要があります。
- AI が生成したコンテンツは統一された構造を欠く場合があり、管理と監査を複雑にします。
- データ量の増加は情報過多を招き、重要なインサイトを埋もれさせるおそれがあります。
- コラボレーションツールとの統合は、機密データの意図しない共有のリスクを高めます。
- AI の急速な導入は従業員に負担をかけ、抵抗感を生むおそれがあります。
自動化とワークフローのリスク
Power Automate のような自動化ツールは、Microsoft 365 におけるタスクの効率化に役立ちます。ただし、慎重に管理しなければ新たなリスクを生むこともあります。自動化されたワークフローに適切な監督が行われていないと、セキュリティ上の脆弱性が生じるおそれがあります。自動化の操作に対する可視性が限られていると、死角が生まれます。機密データが、誰にも気づかれないまま組織の外へ移動してしまう可能性もあります。
Microsoft 365 Copilot はこうしたワークフローの監視に役立ちますが、組織は厳格なアクセス制御を設定しなければなりません。ロールベースのアクセス制御により、自動化フローの作成や変更を行える人を制限できます。データ損失防止ポリシーは、機密情報が安全な環境の外へ出ることを防ぎます。継続的な監査と堅牢な監視により、すべての操作が記録され、確認されるようにします。不要な自動化ツールを無効化すれば攻撃対象領域を減らせ、AI ガバナンスのギャップを埋める助けにもなります。
新たな攻撃対象領域
Microsoft 365 への AI の統合により、組織には新たな攻撃対象領域が生まれています。Microsoft 365 Copilot はプラットフォーム全体の機密データにアクセスできるため、適切に管理されていなければ露出のリスクが高まります。セキュリティチームは、新たな責任も負うようになりました。AI アプリケーションが利用するデータの保護と、AI が組織の情報とどのように関わるかの監視に注力する必要があります。
| 主な調査結果 | 説明 |
|---|---|
| リスクの増大 | 生成 AI の利用者増加に伴い、データセキュリティインシデントが増えています。2023 年の 27% から 2024 年には 40% へと、ほぼ倍増しました。 |
| 新たな責任 | AI の統合により、データセキュリティチームの責任が変わりました。AI アプリケーションが利用するデータのセキュリティに重点が置かれるようになっています。 |
| データの露出 | Microsoft 365 Copilot は組織全体の機密データにアクセスして検索できるため、露出のリスクが高まります。 |
イノベーションと統制のバランス
Microsoft 365 に AI ツールを導入する際、組織は課題に直面します。イノベーションを促進したい一方で、セキュリティとコンプライアンスに対する統制も維持しなければなりません。リーダーは、データを危険にさらすことなく、チームが新しいテクノロジーを活用できるバランスを見つける必要があります。
多くの組織は、まず明確な目標を定めることから始めます。AIのビジョンをビジネスニーズに合う目標として設定します。このステップにより、組織がなぜAIを利用するのか、何を達成したいのかを全員が理解できるようになります。チームは拡張可能なインフラストラクチャへの投資も行います。これは、AIの利用が増えても成長できるシステムを構築することを意味します。堅牢なインフラストラクチャは効率的なAI運用を支え、速度低下や障害のリスクを減らします。高品質なデータも重要な要素です。チームはデータを正確かつ最新の状態に保つ必要があります。また、強力なガバナンスポリシーを適用し、機密情報にアクセスできるのは適切な担当者だけになるようにします。
- AIのビジョンをビジネス目標に合わせた、明確な目標を定義します。
- 効率的なAI運用を支えるために、拡張可能なインフラストラクチャに投資します。
- 高品質なデータを維持し、強力なガバナンスポリシーを適用します。
ガバナンスのギャップを埋める: 戦略とベストプラクティス
明確なガバナンスポリシー
組織はまず、明確なガバナンスポリシーを策定する必要があります。これらのポリシーは、チームが情報をどのように管理し、アクセス許可を設定し、機密データをどのように保護するかを定義します。リーダーは、チャネルの作成、ゲストアクセス、ドキュメントの共有に関するルールを定めます。また、チームメンバーの一人ひとりの役割と責任も明確にします。ガバナンスボードがこれらのポリシーを監督し、説明責任を確保します。
自動化されたポリシーの適用
自動化されたポリシーの適用は、Microsoft 365 におけるガバナンスを強化します。チームはツールを使って、データ保護、アクセス制御、コンプライアンスに関するルールを設定します。自動化により、ポリシーがすべてのチャネルとチームに一貫して適用されます。Microsoft 365 Copilot は、コンテンツの作成から有効期限切れまでを監視し、文脈を理解したガバナンスを大規模に実現します。
ライフサイクルとアクセス管理
ライフサイクルとアクセス管理は、Microsoft 365 におけるガバナンスで重要な役割を果たします。チームは、作成から廃止までのすべてのフェーズを計画する必要があります。管理者はニーズを分析し、ライフサイクルの各段階についてプロセスを定義します。標準化されたテンプレートにより、チームのセットアップと承認ワークフローを簡素化できます。
高度なレポートと可視性
Microsoft 365 における強力なガバナンスは、高度なレポートと明確な可視性に支えられています。組織は、誰がデータにアクセスしたか、いつ変更が行われたか、機密情報がどこに保存されているかを把握する必要があります。この情報がなければ、チームはリスクを発見したり、ポリシーを効果的に適用したりすることができません。
実例と成功事例
金融サービスのケーススタディ
ある大手金融サービス企業は、Microsoft 365 におけるデータセキュリティとコンプライアンスの課題に直面していました。同社は数千件の顧客レコードを管理しており、機密情報を保護する必要がありました。チームは明確なルールがないまま新しいチャネルを作成することが多く、重要なファイルに誰がアクセスできるのかが分からなくなっていました。
製造業のケーススタディ
あるグローバル製造企業は、データの散在と放置された Teams の問題に悩まされていました。従業員はプロジェクトごとに新しい Teams を作成していましたが、プロジェクトが終了すると多くのチャネルが非アクティブになりました。機密性の高い設計ファイルや契約書が、使われなくなったチャネルに残されたままでした。同社はデータ漏えいや eDiscovery のコストの高さを懸念していました。
持続可能なガバナンスの枠組みの構築
継続的な改善
Microsoft 365 における持続可能なガバナンスの枠組みには、継続的な注意が必要です。チームはポリシーとプロセスを定期的に見直す必要があります。テクノロジーは急速に変化するため、組織はガバナンス戦略を適応させる必要があります。ギャップや古くなったルールがないかを確認するため、定期的な監査をスケジュールに組み込むべきです。管理者は、ユーザーからのフィードバックを活用して、ワークフローを改善し、課題に対処できます。
ガバナンスをビジネス目標に合わせる
ガバナンスは、ビジネス全体の目標を支えるものであるべきです。リーダーは、ガバナンスポリシーを会社のミッションや価値観と結び付ける必要があります。たとえば、イノベーションを重視する企業は、機密データを保護しつつ、柔軟なコラボレーションを許可すべきです。チームは、ガバナンスが自分たちの目標達成にどう役立つかを理解する必要があります。
成功の測定
ガバナンスの取り組みの成功を測定することは、組織の改善につながります。チームは、ポリシー違反の件数、インシデント解決までの時間、ユーザーの利用率などの主要な指標を追跡すべきです。ダッシュボードとレポートは、意思決定のための明確なデータを提供します。
Microsoft 365 データガバナンスのチェックリスト
重点: Microsoft 365 におけるガバナンスのギャップを特定し、是正すること。
- Microsoft 365 のすべてのワークロード(Exchange、SharePoint、OneDrive、Teams、Azure AD、Power Platform)を洗い出し、データの保存場所をマッピングする
- 各ワークロードおよびビジネス領域について、データ所有者とデータスチュワードを特定する
- M365 全体でデータ分類の見直しを実施する(機密、極秘、社内限定、公開)
- 保持ポリシーと削除ポリシーが定義され、データ分類ごとに適用されていることを確認する
- 秘密度ラベルと保護(暗号化、DLP)が構成され、適用されていることを確認する
- アクセス許可を監査する: ロールの割り当て、Azure AD グループ、外部共有の設定を確認する
- 特権アクセスとリスクの高いアクセスに対する条件付きアクセスと多要素認証の適用範囲を評価する
- Microsoft Purview / コンプライアンス センターのポリシーが有効であり、法令や規制の要件に沿っていることを検証する
- データ損失防止(DLP)ルールの適用範囲と、誤検知および検知漏れを確認する
- 重要なコンテンツ リポジトリで保持ラベルの適用状況(自動適用、既定のラベル)を確認する
- 監査ログとアラートが有効化され、保持され、監視されていることを確認する
- リスクとコンプライアンスの評価を実行し、Microsoft 365 におけるガバナンスのギャップ(構成ミスやポリシー適用範囲の欠落)を検出する
- 一般的なガバナンスの構成ミスに対して、可能な範囲で自動修復を実装する
- ステークホルダーとともに、定期的なガバナンス レビューと報告のサイクルを確立する
- 管理者、所有者、エンド ユーザーそれぞれの役割に応じたガバナンス トレーニングを実施する
- Microsoft 365 に特化したインシデント対応およびデータ侵害の手順を定義する
- ポリシー、標準、例外事項を文書化し、ガバナンス プレイブックを維持する
- M365 におけるサードパーティ製アプリのアクセス許可と同意を監視し、レビューする
- アカウント、グループ、サイト、Teams のライフサイクル管理(作成、レビュー、廃止)を実装する
- 規制の枠組みと社内ポリシーに対する定期的なギャップ分析をスケジュールする
よくある質問: Microsoft 365 ガバナンス: コラボレーションとデータ保護のための堅牢なガバナンス フレームワーク
「Microsoft 365 におけるガバナンスのギャップ」とは何ですか?
「Microsoft 365 におけるガバナンスのギャップ」とは、プラットフォームに組み込まれたガバナンス機能と、組織が実際に必要とするガバナンスとの間に生じる乖離を指します。アーキテクチャ、ガバナンス コントロール、データ ライフサイクル、アクセス許可の管理、そして Microsoft 365 全体での効果的なデータ ガバナンスがその対象です。ガバナンスの実践、ポリシー、または適用が、エンタープライズ データ、非構造化データ、クラウド コラボレーション、Microsoft 365 Copilot などの AI エージェント、あるいはユーザーの行動や統合によってもたらされるセキュリティ リスクを管理するのに不十分な場合に表面化します。
Microsoft 365 環境でガバナンスのギャップが生じるのはなぜですか?
Microsoft 365 は非常に柔軟で適用範囲が広いため、ガバナンスギャップが生じやすくなります。データ ソース、コラボレーション ツール、サードパーティ製アプリが多数存在するため、ガバナンスに関する判断は複雑になります。多くの組織では、Microsoft 365 ガバナンス フレームワークが整備されておらず、データ保護と保持に関する一貫したポリシー、ガバナンス機能の明確な役割、十分なセキュリティ コントロールのいずれかが欠けていることがよくあります。急速な導入、AI のイノベーション(Microsoft 365 Copilot や AI エージェントを含む)、分散したコラボレーションがこのギャップをさらに拡大させます。
ガバナンスのギャップは、コラボレーションとコラボレーションのガバナンスにどのような影響を与えますか?
ガバナンスのギャップは、アクセス制御の不統一、サイトやチームの所有者の不明確さ、機密データの露出リスクを伴う管理されていない共有を生み出し、コラボレーションのガバナンスを損ないます。また、データ品質への信頼を低下させ、部門横断的な協業をもろくするため、コラボレーションから得られるビジネス価値にも影響します。オープンなコラボレーションとセキュリティおよびコンプライアンスのバランスを取るためには、適切なガバナンスが不可欠です。
組織に Microsoft 365 のガバナンスのギャップがあることを示す一般的な兆候にはどのようなものがありますか?
一般的な兆候として、機密データの無秩序な共有、保持とデータ ライフサイクルの一貫性の欠如、所有者のいない チームやサイト、重複したデータ ソースの増加、組織全体のデータに対する可視性の不足、ガバナンスのベスト プラクティスの場当たり的な適用、Microsoft Purview などのガバナンス機能やセキュリティ コントロールの連携の弱さが挙げられます。
ガバナンスのギャップを埋めるには、どのように着手すればよいですか?実践的なガバナンス計画とはどのようなものですか?
まず環境と組織のデータを評価し、データ ソース、非構造化データの保存場所、コラボレーションのパターンを把握することから始めます。ガバナンスの目標を定義し、アクセス許可モデル、データ保護、データ保持、データ品質を網羅する Microsoft 365 ガバナンス フレームワークを策定します。そのうえで対応の優先順位を付けます。アクセス制御を実装し、Microsoft Purview による分類とラベル付けを徹底し、ライフサイクル ルールを作成し、ガバナンスの役割を正式に定め、規模に対応できるよう可能な範囲で自動化を取り入れます。
ガバナンスのギャップへの対応において、Microsoft Purview はどのような役割を果たしますか?
Microsoft Purview は、Microsoft 365 全体で分類、ラベル付け、データ損失防止 (DLP)、保持に関する中核的なガバナンス機能を提供します。機密データのポリシー、データ保護、保持管理を有効にし、環境内のデータに対する可視性を高め、コンプライアンスとガバナンスのベスト プラクティスを支援することで、効果的なデータ ガバナンスの確立に役立ちます。
AI エージェントと Microsoft 365 Copilot は、ガバナンスの要件にどのような影響を与えますか?
AI エージェントと Microsoft 365 Copilot は、プロンプトに使用されるデータ、組織データのプライバシー、エンタープライズ データ ソースへのアクセス、AI システムの監査可能性といった、新たなガバナンス上の検討事項をもたらします。適切なガバナンスには、AI の活用に対する統制、データ露出の制限、AI による操作の監視、そして AI システムからビジネス価値を引き出しつつ機密データを保護するポリシーを含める必要があります。
Microsoft 365 のアクセス許可とアクセスに対して、どのようなガバナンス統制を適用すべきですか?
ロールベースのアクセス制御による最小特権モデル、条件付きアクセス ポリシー、定期的なアクセス レビューを適用し、可能な場合はジャスト イン タイム アクセスも活用してください。ゲスト アクセス、外部共有、グループのライフサイクルを管理するガバナンス プラクティスを実装し、自動化を使用してチームやサイト全体で一貫したアクセス許可設定を適用することで、エンタープライズ データを保護します。
Microsoft 365 全体で機密データを保護し、データ品質を確保するにはどうすればよいですか?
コンテンツの分類とラベル付けを行い、DLP ポリシーを展開し、転送中および保存時のデータを暗号化し、機密データの共有を制限することで、機密データを保護します。メタデータの標準を定義し、データ ライフサイクル ポリシーを自動化し、重複するデータ ソースを統合し、ガバナンスのベスト プラクティスを適用して、信頼性の高いエンタープライズ データを確保することで、データ品質を向上させます。
Microsoft 365 でガバナンスを実装する際に、どのような制約を認識しておくべきですか?
制約には、プラットフォームの境界、サードパーティ製アプリとの連携の隙間、ユーザー採用の課題、非構造化データがもたらす複雑さが含まれます。特定のガバナンス プロセスを自動化する際の技術的な制約や、特に AI エージェントを使用する場合にポリシーを継続的に調整する必要があることから、ガバナンスは一度きりのプロジェクトではなく、継続的な取り組みとなります。
クラウドファースト環境と従来のオンプレミス環境では、ガバナンスの進め方はどのように異なりますか?
クラウドファースト環境では、動的なアクセス許可モデル、データ ライフサイクルの自動制御、リアルタイムの監視を重視したガバナンスが求められます。一方、従来のオンプレミスのガバナンスは、静的な境界と手作業のプロセスに重点を置くことが多くありました。Microsoft 365 全体で効果的なデータ ガバナンスを実現するには、クラウドのスケール、コラボレーションの分散的な性質、非構造化データの多さに適応する必要があります。
監査およびコンプライアンスへの備えを高めるには、どのようなガバナンスのベスト プラクティスが有効ですか?
ベスト プラクティスには、ガバナンス上の決定事項の文書化、一貫した分類ポリシーと保持ポリシーの実装、監査ログの一元化、DLP と暗号化の適用、定期的なアクセス レビューの実施、そしてコンプライアンス レポートの作成における Microsoft Purview の利用が含まれます。文書化された Microsoft 365 ガバナンス フレームワークと堅牢なガバナンス フレームワークは、備えを高め、エンタープライズ データに対する統制を示すことにつながります。
Microsoft 365 の展開におけるガバナンスは、IT、セキュリティ、ビジネスのどれが担うべきですか?
責任は共有されるべきです。IT はプラットフォームのアーキテクチャと自動化を提供し、セキュリティはセキュリティ統制と Microsoft 365 のセキュリティ プラクティスを適用します。ビジネス部門はデータ スチュワードシップと、ビジネス価値やデータ ライフサイクルに関するガバナンスの決定を推進します。組織全体でポリシーとガバナンス プラクティスを調整するには、部門横断的なガバナンス協議会が重要なガバナンス機能となります。
ガバナンスの課題の解消に向けた進捗は、どのように測定できますか?
管理されていないサイトの数の減少、機密データのラベル付け率、ポリシー違反の頻度、インシデントの是正までの時間、アクセス レビューの結果、データ品質の指標、自動化されたガバナンス統制の適用範囲などの指標で進捗を測定します。これらの指標に基づいて定期的に報告することで、Microsoft 365 全体のガバナンス機能が向上していることを示せます。
持続可能な Microsoft 365 ガバナンス フレームワークを構築するために推奨される次のステップは何ですか?
データとコラボレーションの傾向を把握する検出から、データ保護と保持のポリシーの定義、Microsoft Purviewとセキュリティ制御の展開、ガバナンスの役割と自動化の確立、ユーザーへのガバナンスのベストプラクティスのトレーニング、そして新しい要件やAIシステムに適応するための継続的な監視と改善まで、段階的なロードマップを作成します。
結論として、Microsoft 365におけるAIガバナンスのギャップへの対応は一度きりのプロジェクトではなく、可視性、制御、安全なコラボレーションを継続的に担保する取り組みです。自動化されたツールの導入、明確な責任者の定義、高度なコンプライアンス機能の活用により、組織はセキュリティ体制を損なうことなく、イノベーションを取り入れることができます。これらのテーマをさらに掘り下げ、自社環境で実行可能な手順を学ぶには、関連エピソードであるClose the Microsoft Teams Channel Governance Gapをぜひお聴きください。