 HE
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 日本語
 한국어
מה לימדו אותנו 500 ביקורות דיירים על בשלות הממשל ב-Microsoft 365
By Mirko Peters ·
גלו את הממצאים המרכזיים מביקורת של יותר מ-500 דיירים של Microsoft 365, ולמדו מדוע ממשל אמיתי תלוי בפעולות יומיומיות ולא רק בכללים כתובים. אנחנו מפרקים את התצורות השגויות הנפוצות ביותר ומסבירים כיצד לטפל בהן ביעילות…
Automatically translated with AI from the original post. Read the English original
גלו את הממצאים המרכזיים מביקורת של יותר מ-500 דיירים של Microsoft 365, ולמדו מדוע ממשל אמיתי תלוי בפעולות יומיומיות ולא רק בכללים כתובים. אנחנו מפרקים את התצורות השגויות הנפוצות ביותר ומסבירים כיצד לטפל בהן ביעילות.
ממצאים מרכזיים מ-500+ ביקורות
מגמות בשלות
כשבוחנים 500 ביקורות של דיירי Microsoft 365, רואים כמה דפוסים. קבוצות רבות משלמות עבור דברים שאינם בשימוש. חלק מהתכונות נמצאות בשימוש מועט. הטבלה שלהלן מציגה את המגמות המרכזיות שמשפיעות על העלויות:
| תיאור המגמה | השפעה באחוזים על העלויות |
|---|---|
| משתמשי רפאים צורכים את כלל עלויות הרישוי | 23% |
| הקצאת יתר של תכונות | 31% |
| תנודות עונתיות בשימוש | 18% |
משתמשי רפאים הם חשבונות שכבר אינם זקוקים לגישה. הם יכולים להעלות את עלויות הרישוי בכמעט רבע. הענקת תכונות רבות מדי שאנשים אינם משתמשים בהן מבזבזת כסף נוסף. כאשר אנשים משתמשים ב-Microsoft 365 יותר או פחות בתקופות שונות, גם ההוצאות משתנות. אם אתם בודקים את ביקורת ה-M365 שלכם, תוכלו להשתמש בדפוסים האלה כדי לחסוך כסף. דוח קבוע מאפשר לעקוב אחר המגמות האלה ולקבל החלטות חכמות יותר.
תצורות שגויות נפוצות
קבוצות רבות מתמודדות עם אותן בעיות הגדרה ב-Microsoft 365. ייתכן שתזהו אותן בביקורת ה-M365 שלכם:
- רק 45% מהמשתמשים משתמשים בכלי תצורה.
- Microsoft זיהתה 176,000 אירועי התערבות במאי 2024.
- 48% מהאנשים אמרו שהייתה מעט התערבות או שלא הייתה כלל.
ייתכן שיש לכם גם את הבעיות האלה:
- ביצוע הגדרות ובדיקות ידנית דורש זמן רב.
- הגדרות עלולות להשתנות בהדרגה מבלי שמישהו ישים לב.
- קשה לראות מה כל המשתמשים וההרשאות עושים.
- שמירה על יישור כל הרכיבים היא משימה קשה.
טעויות הגדרה אלה עלולות להחליש את האבטחה של המערכת ולהטיל עומס נוסף על צוות ה-IT. דוח טוב יכול לעזור לאתר את הבעיות האלה מוקדם ולתקן אותן לפני שיחמירו.
ההשפעה על הממשל
טעויות בממשל עלולות להחליש את האבטחה של הקבוצה. ייתכן שתראו את הדברים הבאים בדוח שלכם:
- טעויות בממשל יכולות לחשוף חולשות בבקרות שלכם.
- החולשות האלה עלולות לגרום לטעויות גדולות בדוחות שלכם.
- גורמים רגולטוריים עשויים להתעמק יותר בקבוצה שלכם.
כ-30% מביקורות תוכניות הטבות לעובדים מציגות בעיות מהותיות. בעיות אלה עלולות להעיד על בדיקות לקויות ותיעוד חלש. הן עלולות לגרום לכם להרגיש בטוחים כשאינכם כאלה. הן עלולות גם לגרום לאנשים לשאול שאלות רבות יותר על אופן הפיקוח שלכם. אם תתקנו את בעיות הממשל האלה, תסייעו לקבוצה שלכם להישאר בטוחה ולשמור על אמון.
טיפ: בדקו את תוצאות הביקורת לעיתים קרובות ועדכנו את כללי הממשל. כך תוכלו לעצור סיכונים ולשמור על התאמה של הקבוצה לכללים.
הבנת מודל הבשלות של M365
מודל הבשלות של Microsoft 365 נוצר על ידי m365.fm. הוא עוזר להפוך את Microsoft 365 לבטוח יותר ולשפר את העמידה בכללים. המודל הזה אינו רק סופר כמה מדיניות או כלים יש לכם. הוא בוחן כיצד המערכת פועלת כשהיא נבדקת. אפשר להשתמש במודל הזה כדי לראות עד כמה הממשל שלכם טוב ומה כדאי לעשות בהמשך.
חמש רמות בשלות
למודל הבשלות של Microsoft 365 חמש רמות. כל רמה מציגה כיצד הקבוצה שלכם מתמודדת עם כללים ואבטחה.
| רמת בשלות | מאפיינים ודרישות |
|---|---|
| Level 300 | תהליכים מוגדרים וסטנדרטיים, מונחים על ידי מדיניות, סביבה יציבה, יכולת משתמשים טובה, אימות מדדים מוגבל. |
| Level 400 | סביבת IT מנוהלת באופן פעיל, תהליכים מתועדים, ממשל חזק, יכולת משתמשים גבוהה, תהליכי IT הניתנים להתאמה עם מדדים מוגדרים. |
| Level 500 | התמקדות באופטימיזציה ובשיפור מתמיד, משתמשים מיומנים לחלוטין, שיפור שיטתי של תהליכים וניתוח ביצועים. |
מתחילים בשלבים פשוטים וידניים. בהמשך משתמשים בנתונים ובאוטומציה כדי להשתפר מדי יום. ברמה 300 אנשים מתחילים לשים לב לעמידה בכללים. ברמה 400 הצוותים עובדים יחד ומשתמשים ב-GRC בכל ההחלטות. ברמה 500 מחפשים תמיד דרכים להשתפר.
מממשל תגובתי לממשל מיטבי
מודל הבשלות של Microsoft 365 עוזר להפסיק לתקן בעיות רק לאחר שהן מתרחשות. הוא עוזר לבנות כללים חזקים לפני שהבעיות מתחילות. ברמות גבוהות יותר משתמשים באוטומציה וכללים ברורים. זה חוסך זמן ושומר על המערכת בטוחה יותר.
| תועלת | תיאור |
|---|---|
| אוטומציה | חוסכת שעות עבודה של צוות IT ומבטיחה שהממשל יהיה מגן קבוע, ומספקת ראיות אמינות לביקורות. |
| ציות מתמשך | מאפשרת להקפיד על המדיניות באופן שוטף, מה שמקל על השגת ההגנה. |
| אסטרטגיה מאוחדת | משפרת את היעילות התפעולית ואת ניהול הסיכונים באמצעות אכיפה יעילה של מדיניות. |
התאימו את התוכניות שלכם למטרות העסקיות שלכם. כך מצטמצם הסיכון ותוכלו לנהל את Microsoft 365 טוב יותר.
הטמעת הממשל בפעילות השוטפת
צריך להשתמש בממשל מדי יום, ולא רק לכתוב כללים. מודל הבשלות של Microsoft 365 מראה כיצד ליצור סביבות עבודה באופן אחיד, לנהל את מחזור החיים שלהן ולעקוב אחרי מי מקבל גישה אליהן.
| עמוד התווך של הממשל | תחומי מיקוד ב-Microsoft 365 |
|---|---|
| יצירת סביבות עבודה ובעלות עליהן | יש לתקנן את יצירת סביבות העבודה באמצעות מוסכמות שמות ותבניות, ולהגדיר בעלים ברורים שאחראים עליהן. |
| ניהול מחזור חיים וניקוי | יש לקבוע כללים לארכוב או למחיקה של סביבות עבודה לא פעילות, כדי לשמור על איכות הנתונים ולעמוד בדרישות הציות. |
| ניטור ודיווח | יש לעקוב אחר השימוש בנתונים ואכיפת המדיניות, כדי להבטיח פרטיות ואיכות. |
| בקרת גישה ושיתוף | יש להשתמש בסקירות הרשאות ובמעקב אוטומטי אחר הרשאות כדי לנהל שיתוף ותוכן רגיש. |
אתם בונים מערכת שפועלת כל הזמן, ולא רק לצורך ביקורות. מודל הבשלות של Microsoft 365 עוזר לכם לבנות אמון ושליטה בקבוצה שלכם.
טעויות נפוצות בנוגע למודל הבשלות של Microsoft 365
- התייחסות אליו כרשימת משימות: האמונה שהעברת יכולת לרמה הבאה היא רק השלמת משימות, ולא הטמעה של שיטות עבודה והתנהגויות מתמשכות.
- התמקדות בטכנולוגיה בלבד: מתן עדיפות לכלים ולתכונות תוך הזנחת אנשים, תהליכים, ממשל ואימוץ.
- ההנחה שפתרון אחד מתאים לכולם: החלת יעדי בשלות כלליים ללא התאמה למטרות העסקיות, לתעשייה ולגודל הארגון.
- השוואת בשלות למספר רישיונות או לשימוש בתכונות: מדידת הצלחה לפי רישיונות שנרכשו או הפעלת תכונות, ולא לפי תוצאות עסקיות ושימוש אפקטיבי.
- הזנחת ניהול שינויים והדרכה: הערכה חסרה של ההשקעה הנדרשת כדי להניע אימוץ על ידי משתמשים, הדרכה לפי תפקידים ושינוי התנהגותי.
- דילוג על ממשל וציות: התייחסות לממשל כמחשבה לאחר מעשה, במקום כרכיב יסוד שמאפשר הרחבה, אבטחה וניהול סיכונים.
- היעדר מדדים ברורים ומדידה: אי הגדרת מדדי KPI, נקודות מוצא והערכות קבועות למעקב אחר ההתקדמות והערך שהושג.
- הערכה חסרה של צרכי אינטגרציה וארכיטקטורה: התעלמות מזהות, מארכיטקטורת מידע ומאינטגרציה עם מערכות קיימות, מה שיוצר סילוסים וחוב טכני.
- חסר חסות ניהולית: היעדר תמיכה הנהלתית גלויה ויישור קו אסטרטגי, מה שמגביל שיתוף פעולה בין תחומים ומימון.
- מאמצי שיפור בסילוסים: שיפור כלים או צוותים בודדים בבידוד, במקום תיאום בין תחומים לתוצאות ברמת הארגון כולו.
- הזנחת שיקולי אבטחה וסיכון: קידום יכולות שיתוף פעולה ושיתוף ללא בקרות, ניטור ותגובה לאירועים בהתאמה.
- היעדר לולאת שיפור מתמשך: התייחסות לבשלות כאל פרויקט חד-פעמי, במקום תהליך מתמשך של הערכה, משוב ושיפור.
- אי מיפוי הבשלות לתוצאות עסקיות: אי קישור רמות הבשלות להטבות עסקיות מדידות כמו פרודוקטיביות, הפחתת עלויות או חוויית לקוח.
תובנות מהערכת אבטחה של Microsoft 365
פערי אבטחה שזוהו
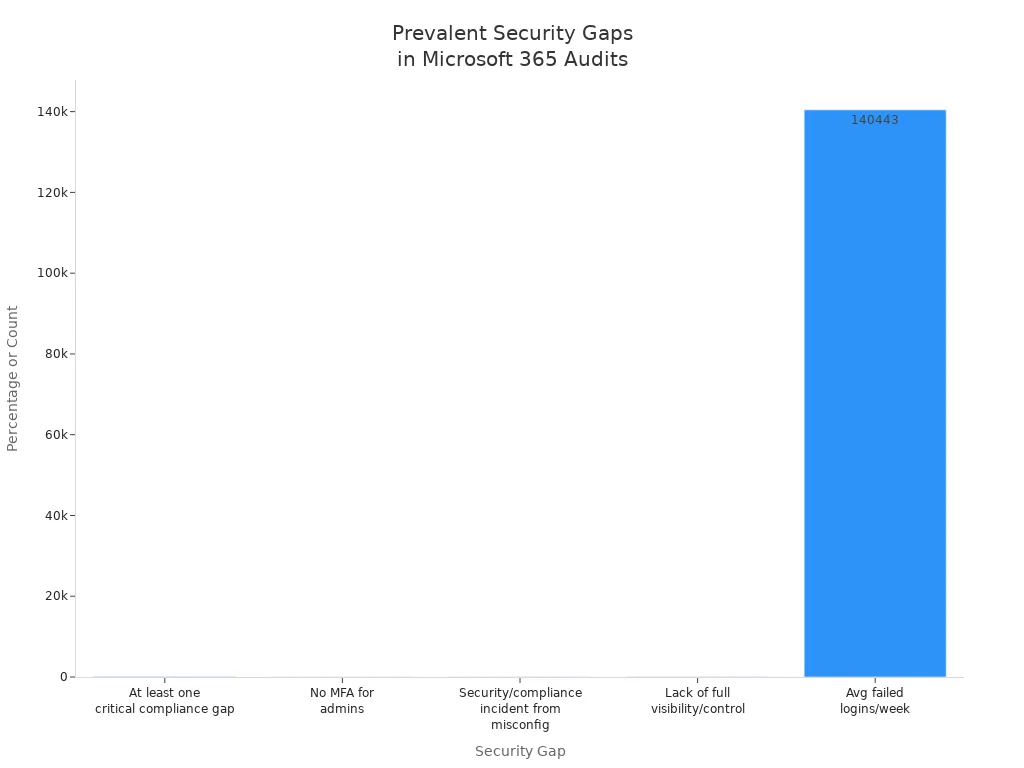
כאשר מבצעים הערכת אבטחה של Microsoft 365, מתגלות בעיות אבטחה רבות. בעיות אלו עלולות לסכן את הקבוצה שלכם. כמעט לכל קבוצה יש לפחות פער ציות משמעותי אחד. בקבוצות רבות יש בעיות כי ההגדרות שגויות. לעיתים מנהלים אינם מפעילים אימות רב-שלבי, וזה מקל על מישהו להשתלט על חשבונות. בקבוצות רבות גם אין נראות ושליטה מלאה על כל מה שקורה ב-Microsoft 365. מדי שבוע, קבוצות מתמודדות עם יותר מ-140,000 כניסות כושלות. עובדות אלו מראות מדוע חשוב לשים לב לאבטחה כל הזמן.
| תיאור פער האבטחה | אחוז/מספר |
|---|---|
| ארגונים עם לפחות פער ציות קריטי אחד | 97% |
| ארגונים שחוו אירוע אבטחה או ציות עקב הגדרה שגויה | 45% |
| מנהלים הפועלים ללא אימות רב-שלבי | 87% |
| ארגונים שחסרה להם נראות ושליטה מלאות בסביבת Microsoft 365 שלהם | 45% |
| מספר ניסיונות התחברות כושלים בממוצע בשבוע לכל ארגון | 140,443 |
ייתכן שתמצאו בעיות אבטחה נוספות בהערכת אבטחת Microsoft 365 שלכם:
- Shadow IT ודיירים לא מורשים מקשים על אכיפת הכללים.
- ממשל זהויות וגישה חלש משאיר חשבונות לא בשימוש פתוחים.
- מידע עלול לדלוף החוצה דרך SharePoint ו-OneDrive.
- יותר מדי ערוצי Teams עלולים לגרום לבעיות תאימות.
- טעויות באבטחת דואר אלקטרוני עלולות להוביל להונאות דוא"ל עסקיות.
תפקידם של יומני ביקורת
יומני ביקורת חשובים מאוד בהערכת אבטחת Microsoft 365 שלכם. משתמשים בהם כדי לעקוב אחר פעולות חשודות או מסוכנות. כשמשהו רע קורה, יומני הביקורת מראים מה קרה ומי ביצע את הפעולה. הם גם מראים אילו נתונים נגעו בהם. יומני ביקורת נדרשים כדי לעמוד בכללים. הם מספקים הוכחות לרגולטורים ועוזרים לפעול מהר כשיש איום.
- קל יותר לעקוב אחר האבטחה כשיש יומנים טובים.
- אפשר לבדוק בעיות לפי רישומים ברורים.
- יומני ביקורת עוזרים לעמוד בכללים על ידי מעקב אחר פעולות של משתמשים ומנהלים.
טיפ: בדקו תמיד את יומני הביקורת כשאתם מבצעים הערכת אבטחת Microsoft 365. זה עוזר לאתר בעיות לפני שהן מחמירות.
צמצום סיכונים
אפשר להפחית סיכונים באמצעות מה שלמדתם מהערכת אבטחת Microsoft 365 שלכם. עבדו עם ה-CSO, ה-CISO או ה-CTO שלכם כדי לבנות תוכנית אבטחה חזקה. ודאו שאתם רואים מה מתרחש בזמן אמת. הריצו מבחני דיוג מדומים ולמדו את המשתמשים לזהות איומים. בדקו את הגדרות האבטחה והגישה של המשתמשים כל כמה חודשים. הצעדים האלה עוזרים לתקן בעיות אבטחה ולשמור על הארגון מפני סכנות חדשות.
- עבדו עם מובילי אבטחה כדי לבנות תוכניות חזקות.
- השתמשו בבדיקות בזמן אמת כדי לראות מה מתרחש.
- למדו את המשתמשים באמצעות מבחני דיוג.
- בדקו הגדרות אבטחה והרשאות גישה לפי לוח זמנים קבוע.
הערכת אבטחת Microsoft 365 טובה עוזרת לאתר נקודות חולשה, לתקן בעיות אבטחה ולשמור על המידע והמשתמשים מוגנים.
הזדמנויות לשיפור ב-M365
אימוץ תכונות
אפשר להפיק יותר מ-Microsoft 365 על ידי שימוש בתכונות נוספות. קבוצות רבות אינן משתמשות בכלי האבטחה והתאימות המתקדמים. כשבודקים את ההגדרות, ייתכן שתגלו שמשתמשים מדלגים על דברים כמו גישה מותנית לפי מכשיר וסיכון. חלק מהאנשים אינם מפעילים הגבלות ברמת הפגישה או בקרות זהות מיוחדות. אימות ללא סיסמה ואכיפת תאימות מכשירים גם הם נעדרים לעיתים. מדיניות מתקדמת נגד דיוג אינה תמיד בשימוש. סקירת תצורה עוזרת לאתר את החלקים החסרים האלה. כדאי לומר לצוותים שלכם להשתמש בתוויות רגישות, במדיניות DLP וברישום ביקורת מאוחד. הצעדים האלה משפרים את האבטחה ועוזרים לעמוד בכללים.
- גישה מותנית לפי מכשיר וסיכון
- אימות ללא סיסמה
- מדיניות מתקדמת נגד דיוג
- תוויות רגישות ומדיניות DLP
- רישום ביקורת מאוחד
טיפ: בדקו את ההגדרות לעיתים קרובות כדי לא לפספס תכונות חשובות.
אופטימיזציה של רישיונות
אפשר לחסוך כסף ולהשתמש בפחות תכונות שאינן בשימוש על ידי תיקון הרישיונות שלכם. הערכת רישוי של Microsoft 365 מראה היכן אתם משלמים על רישיונות שאינכם צריכים. קבוצות רבות שומרות רישיונות עבור משתמשי רפאים או מעניקות יותר מדי תכונות. בדיקת ההגדרות עוזרת להתאים את הרישיונות למה שאתם באמת משתמשים בו. כדאי להסיר חשבונות שאינם בשימוש ולבחור את המנויים הנכונים. זה עוזר לנצל משאבים טוב יותר ולהוציא פחות כסף.
- בדקו את הקצאות הרישיונות לאחר כל בדיקה.
- הסירו רישיונות ממשתמשי רפאים או ממשתמשים לא פעילים.
- השתמשו בבדיקות הגדרות כדי להתאים תכונות לצרכים שלכם.
חיזוק התאימות
אתם מחזקים את התאימות על ידי ביצוע צעדים ברורים. התחילו בבדיקה כדי לאתר פערים. השתמשו בסקירות הגדרות כדי לבחון את הכללים והבקרות שלכם. כדאי ללמד את כל המשתמשים באמצעות תוכניות הכשרה. Microsoft Purview עוזר לכם לעקוב אחר סטיות בהרשאות ושיתוף מחוץ לארגון. בדקו לעיתים קרובות יישומים ארגוניים והרשאות API. הגדירו מדיניות DLP, כללי שמירה ותוויות רגישות. שמרו על יומני ביקורת והשתמשו בהקפאה משפטית (litigation hold) כשצריך זאת מסיבות משפטיות. עקבו אחר סיכוני מידע פנימיים ובדקו תאימות תקשורת כדי למנוע בעיות.
- הגדירו כללים לחשבונות ולאימות.
- הגדירו הרשאות ליישומים.
- הוסיפו בקרות לניהול נתונים ואחסון.
- שפרו את אבטחת הדוא"ל.
- הפעילו כללי ביקורת ורישום.
- נהלו מכשירים ניידים עם הבקרות הנכונות.
הערה: ביצוע הפעולות האלה after כל בדיקה וסקירה עוזר לבנות תאימות חזקה.
יתרונות של מודל הבשלות של Microsoft 365
- מספק מפת דרכים מובנית להערכה ולקידום אימוץ Microsoft 365 בתחומי האנשים, התהליכים והטכנולוגיה.
- עוזר ליישר השקעות IT עם יעדים עסקיים על ידי הגדרת שלבי בשלות ותוצאות ברורים.
- מעודד שיטות עבודה מומלצות בתחומי ממשל, אבטחה, תאימות וניהול מידע, בהתאמה ליכולות של Microsoft 365.
- מאפשר התקדמות מדידה באמצעות קריטריוני הערכה, ומסייע בתעדוף יוזמות ובמעקב לאורך זמן.
- תומך בתקשורת מול בעלי העניין, על ידי תרגום שיפורים טכנולוגיים לערך עסקי ולהפחתת סיכונים.
- מקדם אימוץ עקבי ופרקטיקות לניהול שינויים, ומשפר את חוויית המשתמש הקצה ואת הפרודוקטיביות.
- מנצל הנחיות וכלים של Microsoft, ומפוך את ההמלצות לריאליות ומעשיות בסביבות Microsoft 365.
- יכול לשפר את תנוחת האבטחה ואת התאימות הרגולטורית באמצעות בקרות מדורגות והמלצות למדיניות.
חסרונות של מודל הבשלות של Microsoft 365
- עלול להיתפס כממוקד ב-Microsoft ופחות רלוונטי לארגונים עם שילוב של ענני מרובים או סביבות מקומיות.
- היישום עלול להיות תובעני מבחינת משאבים, ודורש זמן, תקציב וכוח אדם מיומן כדי לעבור בין רמות הבשלות.
- קיים סיכון של עמידה פורמלית בדרישות (checkbox compliance): צוותים עלולים להתמקד בהשגת ציוני בשלות במקום בשינוי תרבותי או תפעולי משמעותי.
- שלבי הבשלות הגנריים עלולים שלא להתחשב בהקשר הייחודי של הארגון, בדרישות הענף או במגבלות של מערכות מורשת.
- שינויים תכופים בתכונות של Microsoft עלולים להקשות על שמירה על התאמה למודל, ולחייב הערכה מחדש מתמדת.
- ארגונים קטנים עשויים למצוא את המודל מסובך ומכביד מדי ביחס לצרכיהם וליכולותיהם.
- ללא נותן חסות בהנהלה ושיתוף פעולה בין תחומים, שיפורים עלולים להיתקע למרות הנחיות ברורות.
- הדגשת יתר של כלים ומדיניות עלולה להזניח אימוץ על ידי משתמשים, הדרכה וגורמים אנושיים שמייצרים ערך ממשי.
צעדים מעשיים לבשלות ב-Microsoft 365
הערכת הסביבה שלך
צריך לדעת מה נמצא בסביבת Microsoft 365 שלך לפני שניתן להפוך אותה לבטוחה יותר או לבדוק אם היא עומדת בכללים. התחל בבדיקה זהירה של המערכת. תעד כיצד אתה מטפל בתקלות, וודא שכל שלב משתמש בתכונות של Microsoft 365. בנה תוכנית לעדכון אנשים כשמשהו משתבש. תרגל את התוכניות באופן קבוע ושנה אותן כשמופיעים איומים חדשים. השתמש בנתוני ביקורת כדי לראות עד כמה המערכת בטוחה ולאתר נקודות תורפה. תכנן בדיקת סיכונים כדי לוודא שאתה עומד בכללים. בקש משוב ממשתמשים והסתכל על נתוני המערכת כדי להבין כיצד הדברים פועלים. אתר בעיות, בחר מה לתקן קודם, וערוך שינויים קטנים. כך תשמור על חוזק המערכת ועל מוכנותה לכללים חדשים.
תעדוף אבטחה ותאימות
התמקד בדברים החשובים ביותר כדי לשמור על המערכת שלך בטוחה ולעמוד בכללים. בדוק את האנשים, את אופן העבודה ואת הטכנולוגיה. עיין ביומני הביקורת והשגח לסיכונים כדי לדעת עד כמה המערכת בטוחה. הגן על מידע חשוב באמצעות כלים מיוחדים. השגח לבעיות באופן מתמיד. הגדר שלבים ברורים למקרה של אירוע חמור. השתמש בגיבויים שבדקת כדי להחזיר הכול לקדמותו. וודא שאתה עומד בכל הכללים. הפעל MFA לכל החשבונות החשובים ובדוק תדיר מי יכול להיכנס. בצע בדיקות בתדירות גבוהה כדי להישאר לפני הסכנות ולעדכן את הכללים. תמיד התאם את הפעולות שלך לכללים, והשתמש בכלי Microsoft 365 כדי לסייע בבדיקות ובתיקונים.
המעבר לרמות בשלות גבוהות יותר
כדי להשתפר במודל הבשלות של Microsoft 365, הגדר יעדים בסיוע צוותים חשובים. בדוק את התצורה שלך כדי לאתר סיכונים ונקודות תורפה. הקצה תפקידים ברורים לאנשים עבור כל שירות. קבע כללים ליצירת אתרי Teams או SharePoint חדשים. החלט מתי ניתן להעביר דברים מחוץ לקבוצה שלך, כדי לעמוד בכללים. השתמש בשמות לשטחי עבודה שעוזרים בבדיקות. הוסף תוויות רגישות ומדיניות DLP כדי להגן על מידע. הגדר גישה מותנית והפעל MFA לכל מנהלי המערכת. בדוק את ברירות המחדל והחמר אותן במידת הצורך. תכנן הדרכה למשתמשים שתסייע ביישום הכללים החדשים. השתמש באוטומציה כדי לבצע משימות בלי לעשות אותן ידנית. עקוב אחר התקדמות באמצעות מדדי KPI, כמו מספר המשתמשים הפעילים במערכת בכל חודש. בצע בדיקות Microsoft 365 בתדירות גבוהה כדי להמשיך להשתפר ולעמוד בכללים.
טיפ: קיימו בדיקה חודשית של Microsoft 365 עם חברי צוות מרכזיים. זה עוזר לצוות להישאר על המסלול ומשמר את המחויבות של כולם לשיפור.
רשימת בדיקה של מודל הבשלות של Microsoft 365
השתמש ברשימה זו כדי להעריך ולתכנן את הבשלות שלך ב-Microsoft 365 בתחומים המרכזיים. סמן פריטים כהושלמוככל שאתה מתקדם ביוזמות ובבקרות.
יתרונות עסקיים של בשלות ב-Microsoft 365
אבטחה משופרת
כאשר אתם מעלים את רמת הבשלות שלכם ב-Microsoft 365, האבטחה שלכם משתפרת. אתם שומרים על הנתונים ועל המשתמשים שלכם מפני איומים. אתם משתמשים בכלים חכמים ב-Microsoft 365 כדי לאתר סיכונים מוקדם. אתם מגדירים כללים מחמירים לגבי מי רשאי להיכנס ולשתף תוכן. אתם גם עומדים ביותר דרישות תאימות. הצוות שלכם יכול לפעול מהר יותר כשמשהו משתבש. הטבלה שלהלן מראה כיצד בשלות גבוהה יותר ב-Microsoft 365 עוזרת לכם:
| סוג שיפור | תיאור |
|---|---|
| אבטחה משופרת | אתם מחזקים את האבטחה באמצעות כללים ובדיקות טובים יותר. |
| עמידה ברגולציה | אתם עומדים ביותר כללים ועוברים ביקורות בקלות רבה יותר. |
| יעילות תפעולית | אתם מנצלים את המשאבים בצורה טובה יותר ומבצעים פחות עבודה ידנית. |
| המשכיות עסקית | אתם ממשיכים לעבוד גם כשקורה משהו רע. |
| יתרון תחרותי | אתם נשארים לפני המתחרים, כי ה-Microsoft 365 שלכם בטוח יותר מזה של אחרים. |
אתם גם עוברים משימוש בסיסי ב-Microsoft 365 לשימוש מיומן ויעיל. אתם מפיקים יותר מ-Microsoft 365 Copilot. אתם משתמשים בטכנולוגיה בחכמה ובזהירות.
חיסכון בעלויות
אתם חוסכים כסף כשהבשלות שלכם ב-Microsoft 365 עולה. אתם מפסיקים לשלם על רישיונות שאינם בשימוש. אתם מסירים משתמשי רפאים ומעניקים רק את התכונות שאנשים צריכים. אתם נמנעים מקנסות כי אתם עומדים בכללים. אתם מבלים פחות זמן בתיקון תקלות. אתם משתמשים באוטומציה ב-Microsoft 365 כדי לבצע פחות עבודה ידנית. אתם גם מקטינים את הסיכוי לבעיות אבטחה יקרות. כשאתם מנהלים היטב רישיונות ותכונות, החיסכון ממשי. אתם גם נמנעים מהפסדי כסף הנובעים מתאימות לקויה ומאבטחה חלשה.
ערך אסטרטגי לסביבות Microsoft
עם ממשל טוב יותר ב-Microsoft 365, אתם מקבלים יותר מבטיחות וחיסכון. אתם בונים אמון עם הלקוחות והשותפים שלכם. אתם הופכים ליועצים מהימנים, ולא רק למוכרים. אתם שומרים על הלקוחות לאורך זמן ומרוויחים יותר. אתם מתכננים פרויקטים חדשים על בסיס איתן של Microsoft 365. אתם יכולים להסתגל במהירות כשצורכי העסק משתנים. הצוות שלכם יכול להתמקד בדברים חשובים, ולא רק במשימות יומיומיות. אתם גם מקבלים ציוני Secure Score גבוהים יותר ובעיות פחותות. כשאתם ממפים את התהליכים שלכם ולומדים את Microsoft 365, התוצאות מורגשות. הלקוחות והעובדים שלכם יהיו מרוצים יותר.
הערה: אם הבשלות שלכם ב-Microsoft 365 נמוכה, אתם חשופים לסיכונים. ייתכן שיש לכם יותר מדי נתונים, חורים באבטחה וביזבוז משאבים. אפשר להימנע מהבעיות האלה על ידי עלייה במודל הבשלות ושימוש ב-Microsoft 365 לשליטה ותאימות טובות יותר.
אפשר לשפר את הקבוצה שלכם באמצעות מודל הבשלות של M365. השתמשו במה שלמדתם מממצאי כל דייר ומבדיקות האבטחה שלו. קבוצות רבות, כמו נאמנות נדל"ן גדולה, שיתפו פעולה טוב יותר לאחר שפעלו לפי הנחיות הבשלות. הן גם הפיקו יותר מ-Microsoft 365. כדאי לבדוק את הדייר שלכם מול תקנים כמו CIS M365 Foundations Baseline ו-Essential Eight Baseline. ביצוע ביקורת M365 מלאה עוזר לכם לראות היכן אתם עומדים ולאתר מה חסר. כדאי להתבונן בכלים כמו כלי ההערכה של ShareGate ובתיעוד האבטחה של Microsoft, כדי לעזור לדייר שלכם להשתפר.
מודל הבשלות ל-Microsoft 365
מהו מודל הבשלות של Microsoft 365?
מודל הבשלות של Microsoft 365 הוא מסגרת מובנית המגדירה שלבים של אימוץ, ממשל, אבטחה וניהול בכל הארגון, כדי לתמוך בפעילויות עסקיות אמיתיות. הוא עוזר לצוותים לעבור משימוש אד הוק ב-Microsoft 365 לפרקטיקות ממשל מוגדרות היטב ולשיפור ביצועי התהליכים, ומיישר את פלטפורמת Microsoft 365 עם האסטרטגיה והיכולות העסקיות של הארגון.
היכן אפשר למצוא תוכן רשמי של Microsoft ותרחישים מעשיים למודל?
תוכן רשמי של Microsoft ותרחישים מעשיים זמינים ב-Microsoft Learn ובתיעוד הקשור אליו. משאבים נוספים, קהילה התומכת בנושא ודוגמאות, ניתן למצוא גם ב-GitHub, שבו נמצאות חלק מהמימושים והתבניות הקשורים למודל הבשלות של Microsoft 365, המתוחזקים על ידי הקהילה ושותפים.
כיצד המודל מגדיר יכולות עסקיות ומערך של יכולות עסקיות?
המודל מגדיר מערך של יכולות עסקיות, כגון ממשל מידע, עדכוני אבטחה, ניהול תוכן, ניהול מסמכים ותהליכי ניהול. לכל יכולת יש רמות בשלות המתארות את היכולות הצפויות, התפקידים והמדדים לשיפור ביצועי התהליך, ולהבטחה שפרקטיקות הממשל תומכות בתוצאות העסקיות.
כיצד ממשל מידע וממשל תוכן משתלבים במודל הבשלות?
מודל הבשלות של Microsoft 365 כולל שתי יכולות ליבה: ממשל מידע וממשל תוכן. אלה מכסים מדיניות לסוגי תוכן, שמירה, סיווג מידע רגיש, בקרות תאימות, מחזור החיים של התוכן והשימוש בכלי Microsoft 365 כדי לאכוף ניהול תוכן עקבי בכל הארגון.
האם המודל יכול לעזור להבטיח תאימות וניהול של מידע רגיש?
כן. מודל הבשלות מנחה ארגונים ליישם בקרות שמבטיחות תאימות, מגנות על מידע רגיש ומאחידות תהליכי ניהול. הוא ממליץ על עדכוני אבטחה, מבני תמיכה טכנית ופרקטיקות של ממשל מידע, כדי לצמצם סיכונים ולהוכיח תאימות בביקורות.
כיצד משתמשים במודל כדי לשפר תהליכים עסקיים ותהליכי ניהול?
משתמשים במודל על ידי הערכת הבשלות הנוכחית, מתן עדיפות לשיפורים בתהליכים העסקיים, הגדרת תפקידים ואחריות, ויישום פרקטיקות ממשל לניהול התהליכים. המודל עוזר ליישר את השימוש ב-Microsoft 365 כדי לשפר את ביצועי התהליכים ולבסס את התהליכים העסקיים בכל הארגון.
מה המשמעות של “ad hoc” בהקשר של הבשלות ב-Microsoft 365, וכיצד עוברים מעבר לכך?
“Ad hoc” מתייחס לשימוש לא רשמי, לא עקבי או ידני בפלטפורמה, עם מעט מאוד ממשל. המעבר מעבר ל-ad hoc כולל הגדרת אסטרטגיה, ביסוס יכולות עסקיות, יישום ממשל מידע, אחידות בסוגי תוכן ובתהליכי עבודה, ואימוץ שלבי יישום מדודים כפי שמתוארים במודל הבשלות.
כיצד המודל מתייחס לניהול תוכן, סוגי תוכן וניהול מסמכים?
המודל מתווה פרקטיקות לניהול תוכן, הכוללות טקסונומיה, סוגי תוכן, מדיניות מטא-נתונים, ניהול גרסאות, שמירה ומחזור החיים של ניהול המסמכים. אמצעים אלה עוזרים לארגונים לנהל תוכן באופן עקבי, לשפר את יכולת האיתור ולהבטיח התאמה למדיניות.
אילו רכיבים טכניים צריכים להיות במקום (עדכוני אבטחה, תמיכה טכנית) בעת יישום המודל?
הרכיבים הטכניים כוללים עדכוני אבטחה שוטפים, ניהול טלאים (patch management), בקרות זהות והרשאות, ניטור, גיבוי ושחזור, ומבנה תמיכה טכנית. אלה מהווים את הבסיס לפלטפורמת Microsoft 365 והכרחיים לשמירה על ממשל בשל ולתפעול אמין.
האם קיימות תבניות או מימושים מומלצים ב-GitHub עבור מודל הבשלות?
כן. קהילות תמיכה רבות ושותפים מפרסמים ב-GitHub תבניות, כלי הערכה והנחיות יישום. מאגרים אלה משלימים לעיתים קרובות את התכנים הרשמיים של Microsoft Learn ומספקים תרחישים מעשיים וסקריפטים שמאיצים את האימוץ.
כיצד פלטי בינה מלאכותית ויכולות חדשות משפיעים על מודל הבשלות והממשל?
פלטי בינה מלאכותית מציגים שיקולים חדשים לגבי ממשל תוכן, דיוק המידע והתאימות. מודל הבשלות ממליץ לעדכן את פרקטיקות הממשל כך שיאמתו פלטי AI, ינוהלו כסוגי תוכן לשמירה, יבוקר חשיפת מידע רגיש ויבטיחו שימוש אחראי בבינה מלאכותית בהתאם לאסטרטגיית הארגון.
מי צריך להיות מעורב בהגדרת מודל הבשלות ל-Microsoft 365 בארגון?
הגדרת המודל דורשת מעורבות חוצת תחומים: IT, אבטחה, תאימות, בעלי תהליכים עסקיים, מנהלי תוכן וספונסרים מההנהלה הבכירה. כך מובטח שמערך היכולות העסקיות רלוונטי לפעילות בפועל ושפרקטיקות הממשל מאומצות בכל הארגון.
כיצד מודדים התקדמות ותוצאות לאחר יישום המודל?
מודדים התקדמות באמצעות מדדי KPI המקושרים ליעדים עסקיים, כגון ירידה במספר האירועים, שיפור במצב התאימות, קיצור זמן איתור התוכן, מדדי אימוץ ושיפורים בביצועי התהליכים. הערכות קבועות מול רמות הבשלות וסקירות של תהליכי הניהול עוזרות לעקוב אחר התוצאות לאורך זמן.
אילו משאבים נוספים כדאי לעיין בהם כדי ליישם את המודל ביעילות?
כדאי לעיין ב-Microsoft Learn, בתכנים הרשמיים של Microsoft, במאגרי GitHub, במדריכי שותפים, בפורומי תמיכה קהילתיים ובמקרי בוחן עם תרחישים מעשיים. משאבים אלה מספקים תבניות, הערכות ושיטות עבודה מומלצות שיעזרו לכם להשתמש במודל ולשפר את הממשל והתפעול.
🎧 האזינו לפרק הזה
לסיכום, ביקורת של יותר מ-500 דיירים מראה שהגעה לבשלות בניהול אינה פרויקט חד-פעמי, אלא מסע מתמשך שמבוסס על הרגלים יומיומיים, הגדרות נכונות ושינוי התנהגותי. כדי להעמיק בתובנות האלה, האזינו לשיחה המלאה בפרק הקשור: Microsoft 365 Maturity Model Based on 500 Tenant Audits.
רוצים הסבר מעשי על Microsoft 365 Maturity Model Based on 500 Tenant Audits? הפרק הזה מפרק את הנושא בשפה ברורה ומראה למה הוא חשוב עבור Microsoft 365, Azure, Power Platform, אבטחה, AI ועבודה מודרנית.
האזינו לפרק הזה אם אתם רוצים ל:
- להבין את המושגים המרכזיים שמאחורי Microsoft 365 Maturity Model Based on 500 Tenant Audits
- לראות איך הוא משתלב במערך הרחב של טכנולוגיות Microsoft
- להבין איפה הוא יכול ליצור ערך מעשי לארגון שלכם
ייתכן שתהנו גם מהפרקים הקשורים הבאים של M365 FM:
- MCP (Model Context Protocol) – הסבר פשוט
- Canvas Apps לעומת Model-Driven Apps – הסבר פשוט
- Platform Engineering: מודל התפעול החדש ל-Azure
- מודל תפעול אגנטי לבינה מלאכותית ארגונית ו-Copilot
- בניית SaaS מרובה דיירים עם Power Pages ו-Dataverse
גלו עוד שיחות מעשיות על טכנולוגיות Microsoft ב-M365 FM.