 JA
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 한국어
500件のテナント監査から学んだ Microsoft 365 ガバナンス成熟度の実態
By Mirko Peters ·
500件を超える Microsoft 365 テナントの監査で得られた主な発見を紹介し、真のガバナンスは文書化されたルールだけでなく、日々の行動に依存することを解説します。よくある設定ミスを…
Automatically translated with AI from the original post. Read the English original
500件を超える Microsoft 365 テナントの監査で得られた主な発見を紹介し、真のガバナンスは文書化されたルールだけでなく、日々の行動に依存することを解説します。よくある設定ミスと、それらを効果的に解決する方法を詳しく説明します。
500件以上の監査から得られた主な発見
成熟度の傾向
500件の Microsoft 365 テナント監査を見ると、いくつかの傾向が見えてきます。多くのグループが、使っていないものに対して費用を払っています。利用の少ない機能もあります。次の表は、コストを変化させる最も大きな傾向を示しています:
| 傾向の説明 | コストへの影響率 |
|---|---|
| ゴーストユーザーがライセンス費用の全額を消費 | 23% |
| 機能の過剰割り当て | 31% |
| 季節による利用量の変動 | 18% |
ゴーストユーザーとは、もうアクセスが必要ではないアカウントのことです。これらによりライセンス費用が4分の1近く増えることもあります。利用されない機能を必要以上に割り当てると、さらに無駄な費用が発生します。時期によって Microsoft 365 の利用量が増減すると、支出も変動します。自社の M365 監査でこれらの傾向を確認すれば、コスト削減に役立てられます。定期的なレポートがあれば、こうした傾向を継続的に把握し、より賢明な判断ができます。
よくある設定ミス
多くのグループが、Microsoft 365 で同じような設定上の問題を抱えています。自社の M365 監査では、次のような点が見つかるかもしれません:
- 利用者のわずか45%が構成ツールを使用しています。
- Microsoft は2024年5月に176,000件の改ざんイベントを確認しました。
- 回答者の48%が、改ざんはほとんどない、またはまったくないと答えました。
次のような問題も抱えている可能性があります:
- 設定や確認を手作業で行うには多くの時間がかかります。
- 設定は、誰も気づかないうちに少しずつ変わることがあります。
- すべてのユーザーとアクセス許可の状況を把握するのは困難です。
- すべてを整合させた状態に保つのは大変です。
こうした設定ミスは、システムの安全性を下げ、IT チームの作業負荷を増やす可能性があります。優れたレポートがあれば、これらの問題を早期に発見し、悪化する前に修正できます。
ガバナンスへの影響
ガバナンス上のミスは、グループの安全性を損なう可能性があります。レポートでは次のような点が見つかるかもしれません:
- ガバナンスの不備は、統制上の弱点を示している可能性があります。
- これらの弱点は、報告内容に大きな誤りを生じさせることがあります。
- 規制当局がグループをより厳しく見る可能性もあります。
従業員給付制度の監査のおよそ30%に大きな問題があります。これらの問題は、テストの不備や文書化の不十分さを意味することがあります。その結果、実際には安全でないのに安全だと思い込んでしまうおそれがあります。また、どのように監視しているのかについて、より多くの質問を受けることにもなりかねません。こうしたガバナンス上の問題を解決すれば、グループの安全性と信頼性を保つことにつながります。
ヒント:監査結果を頻繁に確認し、ガバナンスルールを更新しましょう。これにより、リスクを抑え、グループが規則に沿った状態を保てます。
M365 成熟度モデルを理解する
Microsoft 365 成熟度モデルは m365.fm によって作成されました。Microsoft 365 のセキュリティを高め、規制への準拠を強化する助けになります。このモデルは、ポリシーやツールの数を数えるだけのものではありません。テストした際にシステムがどのように機能するかを確認します。このモデルを使えば、ガバナンスがどの程度成熟しているかを把握し、次に取るべき行動を判断できます。
成熟度の5つのレベル
Microsoft 365 成熟度モデルには5つのレベルがあります。各レベルは、グループがルールと安全性をどのように扱っているかを示します。
| 成熟度レベル | 特徴と要件 |
|---|---|
| Level 300 | プロセスが定義され標準化されており、ポリシー主導で、環境が安定しています。ユーザーの習熟度は良好ですが、指標による検証は限定的です。 |
| Level 400 | IT環境が積極的に管理され、プロセスが文書化されており、ガバナンスが強固です。ユーザーの習熟度は高く、定義された指標に基づいて IT プロセスを柔軟に適応させています。 |
| Level 500 | 最適化と継続的な改善に重点を置き、ユーザーは完全に習熟しています。プロセスを体系的に改善し、パフォーマンスを分析します。 |
まずは単純な手作業から始めます。その後、データと自動化を活用して、日々改善を重ねていきます。Level 300 では、ルールを守ることに関心が向き始めます。Level 400 では、チームが連携し、あらゆる判断に GRC を取り入れます。Level 500 では、常に改善の方法を探し続けます。
事後対応型から最適化されたガバナンスへ
Microsoft 365 成熟度モデルは、問題が起きてから対処するだけの状態から抜け出す助けになります。問題が発生する前に、強固なルールを整備できます。上位のレベルでは、自動化と明確なルールを活用します。これにより時間を節約でき、システムをより安全に保てます。
| メリット | 説明 |
|---|---|
| 自動化 | IT部門の作業時間を削減し、ガバナンスを恒久的な防御策として確実に機能させます。監査に対しても信頼できる証跡を提供します。 |
| 継続的なコンプライアンス | ポリシーへの継続的な準拠を支援し、保護をより容易に実現できるようにします。 |
| 統一された戦略 | 効果的なポリシーの適用により、運用効率とリスク管理を高めます。 |
プランをビジネス目標に合わせます。これによりリスクが下がり、Microsoft 365をより適切に管理できるようになります。
ガバナンスの運用化
ガバナンスはルールを作成するだけでなく、毎日活用する必要があります。Microsoft 365 成熟度モデルは、ワークスペースの作成方法、ライフサイクルの管理方法、アクセス状況の監視方法を同じ考え方で整える方法を示しています。
| ガバナンスの柱 | Microsoft 365 における重点領域 |
|---|---|
| ワークスペースの作成と所有権 | 命名規則とテンプレートでワークスペースの作成を標準化し、説明責任を果たせるよう明確な所有者を割り当てます。 |
| ライフサイクル管理とクリーンアップ | 利用されていないワークスペースのアーカイブや削除に関するルールを定め、データ品質とコンプライアンスを維持します。 |
| 監視とレポート | データの利用状況とポリシーの適用状況を追跡し、プライバシーと品質を確保します。 |
| アクセス制御と共有 | アクセスレビューと自動化されたアクセス許可の追跡を活用して、共有と機密コンテンツを管理します。 |
監査のためだけでなく、常に機能する仕組みを構築します。Microsoft 365 成熟度モデルは、グループ内の信頼と統制を築くのに役立ちます。
Microsoft 365 成熟度モデルに関するよくある誤解
- チェックボックス的に扱う: ある機能を次のレベルに引き上げることを、持続可能な実践や行動を定着させることではなく、単にタスクを完了させることだと考えてしまうこと。
- テクノロジーだけに注目する: ツールや機能を優先し、人、プロセス、ガバナンス、導入を軽視すること。
- 画一的な対応を前提とする: ビジネス目標、業界、組織規模に合わせることなく、一般的な成熟度の目標をそのまま適用すること。
- 成熟度をライセンス数や機能の利用状況と同一視する: ビジネス成果や効果的な利用ではなく、購入したライセンス数や機能の有効化によって成功を測ること。
- 変更管理とトレーニングを軽視する: ユーザーの導入、ロールに応じたトレーニング、行動変容を推進するために必要な投資を過小評価すること。
- ガバナンスとコンプライアンスを後回しにする: 拡張性、セキュリティ、リスク管理を支える基盤要素としてではなく、事後的な課題として扱うこと。
- 明確な指標や測定がない: 進捗と価値の実現を追跡するためのKPI、ベースライン、定期的な評価を定義していないこと。
- 統合とアーキテクチャの必要性を過小評価する: ID、情報アーキテクチャ、既存システムとの統合を無視し、サイロや技術的負債を生むこと。
- 経営層のスポンサーシップが弱い: 目に見えるリーダーシップの支援や戦略的な方向性の一致が欠けており、部門横断的な協力や予算確保を制限すること。
- サイロ化された改善活動: 全社的な成果を目指して機能横断的に調整するのではなく、個々のツールやチームを単独で改善すること。
- セキュリティとリスクへの配慮を怠る: 共同作業や共有機能を強化する一方で、それに見合った統制、監視、インシデント対応を整えないこと。
- 継続的改善のサイクルがない: 成熟度を、評価、フィードバック、改善を継続的に行う取り組みではなく、一度きりのプロジェクトとして扱うこと。
- 成熟度をビジネス成果と結び付けていない: 成熟度のレベルを、生産性の向上、コスト削減、顧客体験などの測定可能なビジネス上の効果と結び付けていないこと。
Microsoft 365 セキュリティ評価からの洞察
特定されたセキュリティのギャップ
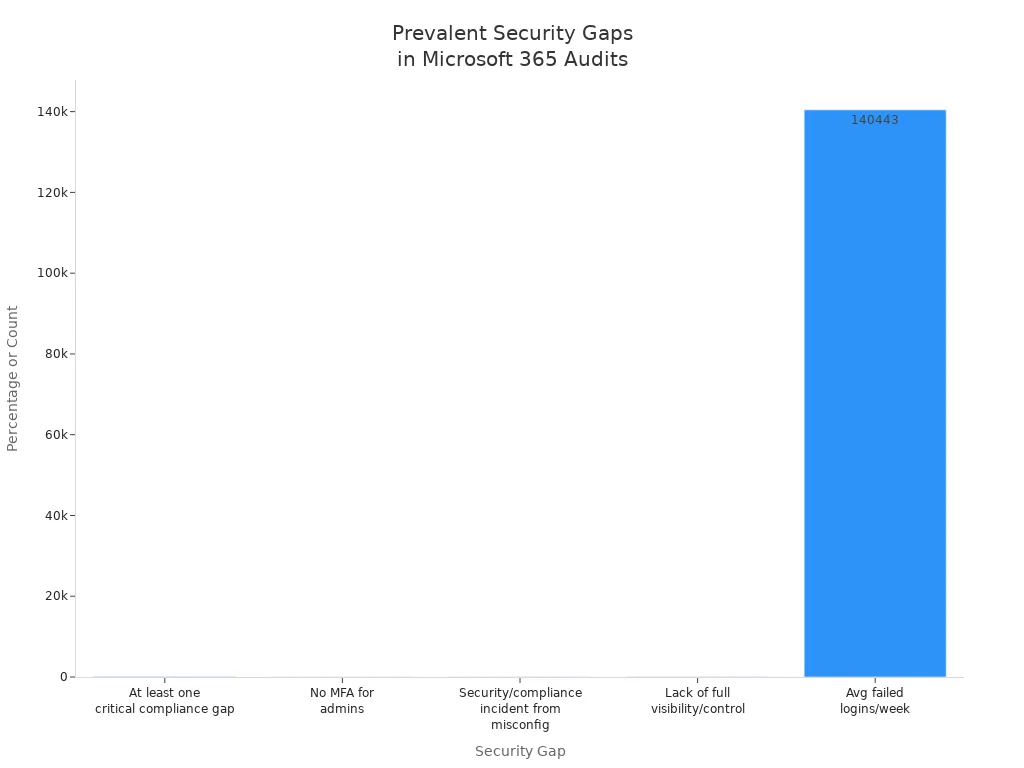
Microsoft 365 のセキュリティ評価を実施すると、多くのセキュリティ上の問題が見つかります。これらの問題は組織を危険にさらす可能性があります。ほぼすべての組織に、少なくとも1つ大きなコンプライアンスのギャップがあります。多くの組織では、設定の誤りが原因で問題が生じています。管理者が多要素認証を有効にしていないこともあります。その結果、アカウントを乗っ取られやすくなります。また、多くの組織では、Microsoft 365 環境のすべてを可視化し、制御できていません。毎週、組織は14万件を超える失敗したサインインに対応しています。これらの事実は、セキュリティに常に注意を払う必要があることを示しています。
| セキュリティのギャップの説明 | 割合/件数 |
|---|---|
| 少なくとも1つの重大なコンプライアンスのギャップがある組織 | 97% |
| 設定の誤りが原因でセキュリティまたはコンプライアンスのインシデントを経験した組織 | 45% |
| 多要素認証なしで運用している管理者 | 87% |
| Microsoft 365 環境を完全に可視化し、制御できていない組織 | 45% |
| 組織ごとの1週間あたりの平均ログイン失敗回数 | 140,443 |
Microsoft 365のセキュリティ評価では、ほかにも次のようなセキュリティ上の問題が見つかることがあります。
- シャドーITや許可されていないテナントがあると、ルールを守りにくくなります。
- ID とアクセスのガバナンスが弱いと、使われていないアカウントが放置されます。
- SharePoint と OneDrive を通じて、データが外部に漏えいすることがあります。
- Teams が増えすぎると、コンプライアンス上の問題を招くおそれがあります。
- メールのセキュリティに不備があると、ビジネスメール詐欺の被害につながるおそれがあります。
監査ログの役割
監査ログは、Microsoft 365のセキュリティ評価において非常に重要です。監査ログを使うと、異常な操作や危険な操作を監視できます。問題が発生した場合は、監査ログから何が起きたか、誰が操作したかを確認できます。どのデータに影響があったかも分かります。ルールを守るためにも監査ログが必要です。規制当局に対する証拠にもなり、脅威が発生したときに迅速な対応を取る助けにもなります。
- 適切なログがあれば、セキュリティの監視が容易になります。
- 明確な記録があれば、問題を詳しく調査できます。
- 監査ログを使うと、ユーザーや管理者の操作を追跡でき、ルールの遵守に役立ちます。
ヒント: Microsoft 365のセキュリティ評価を行う際は、必ず監査ログを確認しましょう。問題が深刻化する前に発見できます。
リスクの低減
Microsoft 365のセキュリティ評価で得られた知見を活用すると、リスクを下げられます。CSO、CISO、CTO と協力して、強固なセキュリティ計画を策定しましょう。リアルタイムで状況を把握できる体制を整えることも重要です。模擬フィッシング訓練を実施し、ユーザーに脅威の見分け方を教えましょう。セキュリティ設定とユーザーのアクセス許可は、数か月ごとに確認してください。これらの手順により、セキュリティ上の問題を修正し、新たな脅威からグループを守ることができます。
- セキュリティのリーダーと協力して、強固な計画を策定します。
- リアルタイムのチェックを使って、現在の状況を把握します。
- フィッシング訓練でユーザーに教育を行います。
- セキュリティ設定とアクセス許可を、定期的なスケジュールで確認します。
適切な Microsoft 365 セキュリティ評価を行うと、脆弱な箇所を見つけ、セキュリティ上の問題を修正し、データとユーザーを安全に保つことができます。
M365 を改善する機会
機能の活用
より多くの機能を使うことで、Microsoft 365 の価値を引き出せます。多くの組織では、高度なセキュリティおよびコンプライアンスツールが活用されていません。構成を確認すると、デバイスとリスクに基づく条件付きアクセスなどを使わないユーザーがいることが分かる場合があります。セッション レベルの制限や特権 ID の管理を有効にしていない人もいます。パスワードレス認証とデバイスのコンプライアンス適用も見落とされがちです。高度なフィッシング対策ポリシーも必ずしも使われていません。構成レビューを行うと、こうした不足している部分を見つけられます。秘密度ラベル、DLP ポリシー、統合監査ログの利用を、各チームに周知してください。これらの手順はセキュリティの向上とルール遵守に役立ちます。
- デバイスとリスクに基づく条件付きアクセス
- パスワードレス認証
- 高度なフィッシング対策ポリシー
- 秘密度ラベルと DLP ポリシー
- 統合監査ログ
ヒント: 重要な機能を見逃さないよう、構成を頻繁に確認しましょう。
ライセンスの最適化
ライセンスを見直すことで、コストを抑え、使われていない機能を減らせます。Microsoft 365 のライセンス評価を行うと、不要なライセンスに費用を払っている箇所が分かります。多くの組織では、実態のないユーザーにライセンスを割り当てたままにしたり、過剰な機能を付与したりしています。構成を確認すると、ライセンスを実際の利用状況に合わせられます。未使用のアカウントを削除し、適切なサブスクリプションを選択してください。これにより、リソースをより効率的に使い、コストを削減できます。
- 確認のたびに、ライセンスの割り当てを見直します。
- 実態のないユーザーや非アクティブなユーザーからライセンスを取り消します。
- 構成チェックを使って、機能を必要に合わせます。
コンプライアンスの強化
明確な手順に従うことで、コンプライアンスを強化できます。まずは評価を行い、不足している点を見つけてください。構成レビューを使って、ルールと管理策を確認します。研修プログラムを通じて、すべてのユーザーに教育を行う必要があります。Microsoft Purview を使うと、アクセス許可の逸脱や、グループ外への共有を監視できます。エンタープライズアプリとAPIのアクセス許可を定期的に確認してください。DLP ポリシー、保持ルール、秘密度ラベルを設定します。監査ログを保持し、法的な理由が必要な場合は訴訟ホールドを使用します。問題を防ぐために、内部リスクを監視し、コミュニケーションコンプライアンスを確認しましょう。
- アカウントと認証のルールを策定します。
- アプリのアクセス許可を設定します。
- データ管理とストレージの管理策を追加します。
- メールのセキュリティを強化します。
- 監査とログのルールを有効にします。
- 適切な管理策でモバイル デバイスを管理します。
注: 各評価とレビューの後にこれらを行うと、強固なコンプライアンス体制を構築できます。
Microsoft 365 成熟度モデルのメリット
- 人、プロセス、テクノロジーの観点から、Microsoft 365 の導入を評価し、推進するための体系的なロードマップを提供します。
- 明確な成熟度の段階と成果を定義することで、IT投資をビジネス目標に合わせやすくします。
- Microsoft 365 の機能に合わせた、ガバナンス、セキュリティ、コンプライアンス、情報管理におけるベストプラクティスを促進します。
- 評価基準により測定可能な進捗を実現し、取り組みの優先順位付けと経時的な追跡を可能にします。
- 技術的な改善を事業価値とリスク低減に置き換えて伝えることで、ステークホルダーとのコミュニケーションを支援します。
- 一貫した導入と変更管理の実践を促進し、エンドユーザーの体験と生産性を向上させます。
- Microsoft のガイダンスとツールを活用することで、推奨事項を Microsoft 365 環境に現実的かつ実用的なものにします。
- 段階的な統制とポリシーの推奨を通じて、セキュリティ態勢と規制コンプライアンスを改善できます。
Microsoft 365 成熟度モデルの欠点
- Microsoft 中心と見なされやすく、クラウドとオンプレミスが混在する異種環境の組織には当てはまりにくい場合があります。
- 成熟度レベルを上げるには時間、予算、スキルを持つ人材が必要となるため、導入に多くのリソースがかかる場合があります。
- チェックボックス的なコンプライアンスに陥るリスクがあります。チームが意味のある文化的・運用的な変化よりも成熟度スコアの達成に注力してしまう可能性があります。
- 汎用的な成熟度の段階は、組織固有の状況、業界要件、レガシーな制約を考慮しきれない場合があります。
- Microsoft 機能の変更が頻繁に行われるため、モデルとの整合性を維持することが難しく、継続的な再評価が必要になる場合があります。
- 小規模な組織では、ニーズや能力に対してモデルが複雑すぎたり、負担が大きすぎたりすると感じられる場合があります。
- 経営層のスポンサーシップと部門横断的な協力がなければ、明確なガイダンスがあっても改善が停滞する可能性があります。
- ツールとポリシーに重点を置きすぎると、実際の価値を生み出すユーザーの導入、トレーニング、人的要因がおろそかになる可能性があります。
Microsoft 365 成熟度を高めるための具体的なステップ
環境の評価
自社の Microsoft 365 環境に何があるかを把握しなければ、より安全にすることも、ルールに従っているかを確認することもできません。まず環境を丁寧に点検します。問題への対処方法を書き出し、各ステップで Microsoft 365 の機能を確実に使用するようにします。問題が発生した際に関係者へ連絡する計画も立てます。計画は頻繁に練習し、新たな脅威が現れたら見直します。監査データを使って安全性の状態を確認し、弱点を見つけます。ルールへの準拠を確認するためのリスク評価を計画します。ユーザーからフィードバックを募り、システムデータを確認して仕組みの動きを把握します。問題を洗い出し、最初に対処する項目を選んで、小さな変更を加えます。こうすることで、Microsoft 365 システムを強固に保ち、新たなルールにも対応できる状態を維持できます。
セキュリティとコンプライアンスの優先
システムを安全に保ち、ルールに従うために、最も重要な取り組みから着手します。人、業務プロセス、テクノロジーを点検します。監査ログを確認し、リスクを監視して、安全性の現状を把握します。特別なツールで重要なデータを保護します。問題がないか常に監視します。何か問題が起きた場合に従うべき明確な手順を用意します。テスト済みのバックアップを使って、通常の状態に復旧できるようにします。すべてのルールに確実に従ってください。重要なアカウントはすべて MFA を有効にし、アクセスできるユーザーを定期的に確認します。脅威に先手を打ち、ルールを最新に保つために、定期的にチェックを行います。実施内容は常にルールと照らし合わせ、チェックと修正には Microsoft 365 のツールを活用します。
より高い成熟度レベルへの前進
Microsoft 365 成熟度モデルで向上するには、重要なチームの協力を得て目標を設定します。設定を確認し、リスクや弱点を見つけます。サービスごとに担当者へ明確な役割を割り当てます。新しい Teams や SharePoint サイトを作成する際のルールを定めます。ルールに従うため、グループの外へ情報を共有してよいタイミングを決めます。チェックに役立つ名前付けルールをワークスペースに適用します。データを保護するために秘密度ラベルと DLP ポリシーを追加します。条件付きアクセスを設定し、すべての管理者に MFA を有効にします。既定の設定を見直し、必要に応じて強化します。新しいルールに対応できるよう、ユーザー向けのトレーニングを計画します。手作業を避けるために、作業を自動化します。毎月アクティブに利用しているユーザー数などの KPI で進捗を確認します。継続的に改善し、ルールに従い続けるために、Microsoft 365 のチェックを頻繁に行います。
ヒント: 重要なチームメンバーと毎月 Microsoft 365 のチェックを行いましょう。チームが軌道に乗り続け、全員が改善に取り組めるようになります。
Microsoft 365 成熟度モデル チェックリスト
このチェックリストを使って、主要な領域ごとに Microsoft 365 の成熟度を評価し、計画を立てます。取り組みや統制を進めたら、項目を完了としてマークしてください。
Microsoft 365 成熟度がもたらすビジネス上のメリット
セキュリティの強化
Microsoft 365の成熟度を高めると、セキュリティは向上します。脅威からデータとユーザーを守れるようになります。Microsoft 365のスマートなツールを使ってリスクを早期に発見できます。誰がサインインし、何を共有できるかについて、強力なルールを設定できます。また、より多くのコンプライアンス要件に対応できます。問題が発生したときも、チームはより迅速に対応できます。次の表は、Microsoft 365の成熟度が高まることでどのようなメリットがあるかを示しています。
| 改善の種類 | 説明 |
|---|---|
| セキュリティの強化 | より優れたルールとチェックによって、セキュリティを強化できます。 |
| 規制への準拠 | より多くの規則に従い、監査にも容易に合格できます。 |
| 運用効率 | リソースをより有効に活用し、手作業を減らせます。 |
| 事業継続性 | 何らかの問題が起きても、業務を継続できます。 |
| 競争優位性 | Microsoft 365が他社よりも安全なため、先行して優位に立てます。 |
また、Microsoft 365について知っているだけの段階から、それを本当に使いこなす段階へと進めます。Microsoft 365 Copilotからより多くの価値を引き出せます。テクノロジーを賢く、慎重に活用できるようになります。
コスト削減
Microsoft 365の成熟度が上がると、コストを節約できます。使用していないライセンスへの支払いをやめられます。不要なユーザーアカウントを削除し、必要な機能だけを割り当てられます。規則を守ることで罰金を科されずに済みます。問題の修正に費やす時間も減ります。Microsoft 365の自動化を使えば、手作業を減らせます。また、高額なセキュリティインシデントが発生する可能性も下げられます。ライセンスと機能を適切に管理すれば、確実にコストを削減できます。さらに、不適切なコンプライアンス対応や脆弱なセキュリティによる損失も回避できます。
Microsoft環境における戦略的価値
Microsoft 365のガバナンスを向上させると、安全性やコスト削減以上の効果が得られます。顧客やパートナーとの信頼関係を築けます。単なる販売者ではなく、信頼されるアドバイザーになれます。顧客との取引を長く続け、収益を伸ばせます。Microsoft 365の強固な基盤のうえで新しいプロジェクトを計画できます。ビジネスの要件が変わったときにも、迅速に対応できます。チームは日常業務だけでなく、重要な業務に注力できます。また、セキュリティスコアが向上し、問題も減ります。業務プロセスを整理し、Microsoft 365について理解を深めれば、良好な成果が得られます。顧客と社員の双方の満足度を高められます。
注意: Microsoft 365の成熟度が低いと、リスクにさらされます。不要なデータが多すぎたり、セキュリティ上の穴があったり、リソースを無駄に消費したりする可能性があります。成熟度モデルのレベルを引き上げ、Microsoft 365をより適切な統制とコンプライアンスのために活用すれば、これらの問題を回避できます。
M365成熟度モデルを活用すると、組織の状況を改善できます。各テナントで得られた調査結果やセキュリティチェックの内容を活かしてください。大規模な不動産信託をはじめ、多くの組織が成熟度のヒントに従うことで連携を強化し、Microsoft 365からより多くの価値を引き出しています。テナントは、CIS M365 Foundations Baseline や Essential Eight Baseline などの基準と照らし合わせて確認してください。Microsoft 365の監査を包括的に実施すると、現状を把握し、不足している点を特定できます。ShareGateのアセスメントツールやMicrosoft Security Documentationなどのツールも、テナントの改善に役立ちます。
Microsoft 365の成熟度モデル
Microsoft 365の成熟度モデルとは何ですか?
Microsoft 365の成熟度モデルは、組織全体で導入、ガバナンス、セキュリティ、管理の段階を定義する体系的なフレームワークであり、実際の業務活動を支えるものです。チームがMicrosoft 365を場当たり的に使う状態から、明確に定義されたガバナンスの実践と、プロセスのパフォーマンス向上へと移行する支援をします。Microsoft 365プラットフォームを組織の戦略や業務能力に合わせることができます。
このモデルに関する公式のMicrosoftコンテンツや実践的なシナリオはどこで確認できますか?
公式のMicrosoftコンテンツや実践的なシナリオは、Microsoft Learnおよび関連ドキュメントで確認できます。そのほかのリソース、サポートを提供するコミュニティ、事例も見つかる場合があります。Microsoft 365の成熟度モデルに関連する一部の実装やテンプレートは、コミュニティやパートナーによって管理されており、GitHubで公開されています。
このモデルでは、業務能力や業務能力のセットをどのように定義していますか?
このモデルでは、情報ガバナンス、セキュリティ更新、コンテンツ管理、ドキュメント管理、管理プロセスなどの業務能力のセットを定義しています。各業務能力には、期待される機能、役割、プロセスのパフォーマンスを改善するための指標を示す成熟度レベルがあり、ガバナンスの実践が業務の成果を支えるようになっています。
情報ガバナンスとコンテンツガバナンスは、成熟度モデルにどのように組み込まれていますか?
情報ガバナンスとコンテンツ ガバナンスは、Microsoft 365 の成熟度モデルにおける中核的な能力です。コンテンツの種類、保持、機密データの分類、コンプライアンス管理、コンテンツのライフサイクルに関するポリシーを扱い、Microsoft 365 のツールを使って組織全体で一貫したコンテンツ管理を徹底することを対象とします。
このモデルは、コンプライアンスと機密データの管理を確実にするのに役立ちますか?
はい。成熟度モデルは、コンプライアンスを確保し、機密データを保護し、管理プロセスを標準化する管理策の導入を組織に促します。セキュリティ更新プログラム、技術サポートの体制、情報ガバナンスの実践を推奨しており、リスクを減らし、監査においてコンプライアンスを示すことにつながります。
このモデルを、業務プロセスや管理プロセスの改善にどのように活用しますか?
現在の成熟度を評価し、業務プロセスの改善に優先順位を付け、役割と責任を定義し、プロセスを管理するためのガバナンスの実践を導入することで活用します。このモデルは、Microsoft 365 の利用を組織の方針に合わせ、プロセスのパフォーマンスを高めるとともに、組織全体の業務プロセスを支えるのに役立ちます。
Microsoft 365 の成熟度において「ad hoc」とはどういう意味で、どのようにそこから脱却しますか?
「ad hoc」とは、ガバナンスがほとんどないまま、非公式で一貫性がなく、手作業に頼ったプラットフォームの利用を指します。ad hoc から脱却するには、戦略を定義し、業務上の能力を確立し、情報ガバナンスを適用し、コンテンツの種類とワークフローを標準化し、成熟度モデルで示された段階的な導入手順を採用することが必要です。
このモデルは、コンテンツ管理、コンテンツの種類、ドキュメント管理にどのように対応していますか?
このモデルでは、分類体系 (タクソノミー)、コンテンツの種類、メタデータ ポリシー、バージョン管理、保持、ドキュメント管理のライフサイクルなど、コンテンツ管理の実践が示されています。これらの施策により、組織はコンテンツを一貫して管理し、検索性を高め、ポリシーへの準拠を確保できます。
このモデルを導入する際、どのような技術的な要素 (セキュリティ更新プログラム、技術サポート) を備えておくべきですか?
技術的な要素には、定期的なセキュリティ更新プログラム、パッチ管理、ID とアクセスの制御、監視、バックアップと復旧、技術サポートの体制が含まれます。これらは Microsoft 365 プラットフォームを支える基盤であり、成熟したガバナンスと安定した運用を維持するために欠かせません。
成熟度モデルについて、GitHub で見つかる推奨テンプレートや実装例はありますか?
はい。サポートを提供しているコミュニティやパートナーの多くが、テンプレート、評価ツール、導入ガイダンスを GitHub に公開しています。これらのリポジトリは、公式の Microsoft Learn コンテンツを補完することが多く、導入を加速させる実践的なシナリオやスクリプトを提供しています。
AI の出力や新しい機能は、成熟度モデルとガバナンスにどのように影響しますか?
AI の出力は、コンテンツ ガバナンス、情報の正確性、コンプライアンスに関して新たな検討事項をもたらします。成熟度モデルでは、AI の出力を検証し、コンテンツの種類としてその保存を管理し、機密データの公開範囲を管理し、組織の戦略に沿った責任ある AI の利用を確保するよう、ガバナンスの実践を更新することを推奨しています。
組織で Microsoft 365 の成熟度モデルを定義する際には、誰を関与させるべきですか?
モデルの定義には、部門横断的な関与が必要です。IT、セキュリティ、コンプライアンス、業務プロセスの責任者、コンテンツ管理者、経営層のスポンサーがこれに含まれます。これにより、一連の業務上の能力が実際の業務活動に即したものになり、ガバナンスの実践が組織全体に定着します。
モデルを適用した後、進捗と成果はどのように測定すればよいですか?
業務目標に結び付いた KPI で進捗を測定します。たとえば、インシデントの減少、コンプライアンス態勢の改善、コンテンツを見つけるまでの時間の短縮、利用状況の指標、プロセスのパフォーマンスの向上などが挙げられます。成熟度レベルに対する定期的な評価と、管理プロセスの見直しを行うことで、成果を継続的に追跡できます。
モデルを効果的に導入するために、ほかにどのようなリソースを参照すべきですか?
Microsoft Learn、Microsoft の公式コンテンツ、GitHub のリポジトリ、パートナーのガイド、サポートを提供しているコミュニティのフォーラム、実践的なシナリオを扱ったケーススタディを参照してください。これらの追加リソースは、テンプレート、評価、ベスト プラクティスを提供し、モデルを活用してガバナンスと運用を改善するのに役立ちます。
🎧 このエピソードを聴く
500を超えるテナントの監査から見えてくるのは、ガバナンスの成熟度を高めることは一度きりのプロジェクトではなく、日々の習慣、適切な構成、そして行動の変化を軸とした継続的な取り組みだということです。これらの知見をさらに深めるには、関連エピソードの全編をお聴きください:Microsoft 365 Maturity Model Based on 500 Tenant Audits。
Microsoft 365 Maturity Model Based on 500 Tenant Audits について、実践的な解説をお探しですか?このエピソードでは、このテーマをわかりやすく説明し、Microsoft 365、Azure、Power Platform、セキュリティ、AI、モダンワークにとってなぜ重要なのかを紹介します。
このエピソードは次のような方におすすめです:
- Microsoft 365 Maturity Model Based on 500 Tenant Audits の背後にある主要な概念を理解する
- Microsoft のテクノロジー・エコシステム全体の中でどのように位置づけられるかを確認する
- 組織にとって実践的な価値を生み出せる場面を知る
あわせてお聴きいただきたい関連する M365 FM のエピソード:
- MCP (Model Context Protocol) をわかりやすく解説
- Canvas Apps と Model-Driven Apps の違いをわかりやすく解説
- Platform Engineering: Azure の新しい運用モデル
- エンタープライズ AI と Copilot のためのエージェント型運用モデル
- Power Pages と Dataverse でマルチテナント SaaS を構築する
M365 FM では、実践的な Microsoft の話題をさらにご覧いただけます。