 AR
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 עברית
 日本語
 한국어
توقفوا عن معاملة وكلاء الذكاء الاصطناعي كحسابات خدمة
By Mirko Peters ·
أهلاً بعودتكم إلى ركن البودكاست! إذا كنتم تديرون التقنية في المؤسسات اليوم، فمن المرجح أنكم تسابقون الزمن لمواكبة الانفجار في الذكاء الاصطناعي التوليدي وأحمال العمل المستقلة. لكن مع نشر هذه الأنظمة على نطاق واسع، نعود غالباً إلى عادات مريحة ومألوفة. ومن أخطر العادات في هندسة تقنية المعلومات الحديثة معاملة وكلاء الذكاء الاصطناعي المستقلين تماماً كحسابات خدمة تقليدية. في هذا التعمق الشامل، سنستعرض ل
Automatically translated with AI from the original post. Read the English original
أهلاً بعودتكم إلى ركن البودكاست! إذا كنتم تديرون التقنية في المؤسسات اليوم، فمن المرجح أنكم تسابقون الزمن لمواكبة الانفجار في الذكاء الاصطناعي التوليدي وأحمال العمل المستقلة. لكن مع نشر هذه الأنظمة على نطاق واسع، نعود غالباً إلى عادات مريحة ومألوفة. ومن أخطر العادات في هندسة تقنية المعلومات الحديثة معاملة وكلاء الذكاء الاصطناعي المستقلين تماماً كحسابات خدمة تقليدية. في هذا التعمق الشامل، سنستعرض لماذا تفشل نماذج حسابات الخدمة القديمة في حماية وكلاء الذكاء الاصطناعي الحديثين، والثغرات الأمنية الفريدة التي يفرضها هذا النهج، وكيف يمكنكم تطبيق إدارة هويات قوية قائمة على المخاطر قبل أن تقع مؤسستكم ضحية لاختراق كان بالإمكان تفاديه.
لمزيد من التعمق في هذا الموضوع المهم، لا تفوّتوا حلقة AI Agent Identity Security: Beyond Service Accounts المصاحبة على بودكاست M365 FM، حيث نفكك الخيارات المعمارية والأمنية والتشغيلية التي تهم فعلاً في بيئات Microsoft الواقعية.
النقاط الرئيسية
- أدركوا أن وكلاء الذكاء الاصطناعي يتطلبون إدارة هويات خاصة بهم. فمعاملتهم كحسابات خدمة تعرّض مؤسستكم لمخاطر أمنية.
- طبّقوا تتبعاً مركزياً لهويات الوكلاء. فهذا يساعد على سد نقاط العمى في الحوكمة ويضمن المساءلة.
- اعتمدوا نماذج حوكمة قائمة على المخاطر. فهذه النماذج تتيح لكم مراقبة سلوك الوكلاء في الوقت الفعلي وتعديل الأذونات ديناميكياً.
- استخدموا وصولاً محدد النطاق ومؤقتاً للوكلاء. فهذا يقصر أذوناتهم على ما هو ضروري فقط، ويقلل سطح الهجوم.
- أنشئوا سجلاً لجميع هويات الوكلاء. فهذا يضمن معرفتكم بالوكلاء الموجودين وطريقة تفاعلهم مع أنظمتكم.
- أرسوا أطر حوكمة واضحة. حددوا المساءلة وعمليات الموافقة على إجراءات الوكلاء لتعزيز الأمان.
- راجعوا بيانات الاعتماد وقوموا بتدويرها بانتظام. فهذه الممارسة تساعد على الحفاظ على الأمان والامتثال، وتقلل خطر الحسابات ذات الامتيازات الزائدة.
- ابقوا على اطلاع دائم بالتهديدات المتطورة والاتجاهات التنظيمية. وجهّزوا مؤسستكم لمستقبل الوكلاء المستقلين لحمايتها من المخاطر المحتملة.
لماذا يجب التوقف عن معاملة الوكلاء كحسابات خدمة
عليكم التوقف عن معاملة الوكلاء كـحسابات خدمة إذا أردتم حماية مؤسستكم من التهديدات الحديثة. فالطريقة القديمة في إدارة حسابات الخدمة تخلق ثغرات خطيرة في أمنكم وحوكمتكم. ويسلّط بودكاست M365 FM الضوء على كيف يكشف ظهور وكلاء الظل (Shadow Agents) هذه الضعف. ويجب أن تدركوا أن وكلاء الذكاء الاصطناعي يفرضون تحديات جديدة لا تستطيع نماذج الهوية والتفويض القديمة التعامل معها.
مخاطر حسابات الخدمة القديمة
نقاط العمى في الحوكمة
غالباً ما تمر مخاطر أمان حسابات الخدمة دون أن يُلاحظ أحد، لأن الأنظمة التقليدية تفتقر إلى رقابة مناسبة. قد تجدون أن حسابات الخدمة يُنشئها المطورون تلقائياً دون نظام تتبع مركزي. كما تستخدم كل منصة سحابية ممارسات مختلفة لإدارة الهويات، مما يؤدي إلى مشكلات في الرؤية. وعندما لا يكون لكل حساب خدمة مسؤول محدد، تختفي المساءلة. وغالباً ما تعمل الهويات غير البشرية خارج أطر الحوكمة، فتتراكم فيها الأذونات دون رقابة. وعند وقوع اختراق، تجدون صعوبة في تحديد الموارد التي وصلت إليها هذه الحسابات.
نصيحة: يمكن للتتبع المركزي والمراجعات المنتظمة أن تساعدكم على سد نقاط العمى في الحوكمة.
ثغرات المساءلة
تواجه فجوات مساءلة خطيرة عند الاعتماد على حسابات الخدمة للوكلاء. فغالباً ما تُنشأ حسابات الخدمة القديمة دون حوكمة مناسبة، ما يؤدي إلى وصول غير خاضع للمراقبة. وتجعل بيانات الاعتماد الثابتة والأذونات الواسعة هذه الحسابات هدفاً جذاباً للمهاجمين. كما أن غياب الإدارة المركزية يعقّد تحديد المسؤول عن الحسابات أثناء الاختراق. ولا يمكنك بسهولة تتبّع الإجراءات وصولاً إلى مالك محدد، ما يجعل الاستجابة للحوادث بطيئة وغير مكتملة.
- تفتقر حسابات الخدمة إلى التفاعل البشري، ما يجعل مراقبتها صعبة.
- قد تفشل أدوات الأمان التقليدية في رصد الأنشطة الضارة.
- غالباً ما تستهدف هجمات سلسلة التوريد حسابات الخدمة للحصول على وصول طويل الأمد وغير مكتشف.
التحديات الفريدة للوكلاء
توارث الصلاحيات
تطرح الوكلاء مخاطر جديدة لا يمكنك تجاهلها. فوكلاء الذكاء الاصطناعي قادرون على توارث الصلاحيات عبر سلاسل تفويض معقدة. ويزيد ذلك من المخاطر الأمنية إذا لم تُدَر بالشكل الصحيح. وعلى عكس حسابات الخدمة، التي تعمل بأدوار وأذونات ثابتة، يتطلب الوكلاء منك مراقبة سلسلة نسب الصلاحية، وليس آخر بيانات اعتماد فقط. وإذا تعاملت مع الوكلاء على أنهم مستخدمون أو حسابات خدمة، فستواجه مشكلات تشغيلية وأمنية.
- وكلاء الذكاء الاصطناعي مستقلون ويمكنهم تغيير أساليبهم.
- تتطلب حوكمة الوكلاء نهجاً جديداً للتفويض والهوية.
- يجب أن تتتبّع كيفية انتقال الصلاحية من وكيل إلى آخر.
اتخاذ القرار الديناميكي
لا يتصرف وكلاء الذكاء الاصطناعي كحسابات خدمة ثابتة. فهم يتكيفون ويتغيرون استناداً إلى السياق في الوقت الفعلي. ويعني هذا السلوك الديناميكي أن ضوابط إدارة الهوية والوصول التقليدية لا تكفي. وغالباً ما يتطلب الوكلاء توفير الهويات وإلغاءها بسرعة، ما يعقّد الإدارة. ولا يمكنك الاعتماد على بيانات اعتماد ثابتة أو أذونات محددة مسبقاً. بل تحتاج إلى نماذج تفويض مرنة تستجيب للسياق الحالي للوكيل ومهامه.
- غالباً ما يحتاج الوكلاء إلى أذونات أكثر من حسابات الخدمة التقليدية، ما يوسّع نطاق الهجوم.
- تجعل الحاجة إلى تغييرات سريعة في الهوية والتفويض العمليات اليدوية غير ممكنة.
- يجب اعتماد حوكمة قائمة على المخاطر لمواكبة وتيرة نشاط وكلاء الذكاء الاصطناعي.
يدعو بودكاست M365 FM إلى التوقف عن التعامل مع الوكلاء كحسابات خدمة. يجب أن تدرك احتياجاتهم الفريدة في الهوية والتفويض والإدارة. وبذلك تسد ثغرات الحوكمة، وتقضي على فجوات المساءلة، وتقلل مخاطر الأمان المرتبطة بحسابات الخدمة. ويمهّد هذا التحول لمستقبل الوكلاء المستقلين ويعزز استراتيجية إدارة الهوية والوصول الشاملة لديك.
الوكلاء مقابل حسابات الخدمة
اختلافات الهوية
ثابت مقابل ديناميكي
تحتاج إلى فهم الفرق الحقيقي بين حسابات الخدمة وهوية الوكيل. تعمل حسابات الخدمة بطريقة ثابتة. يتم إنشاؤها، وتُمنح الأذونات، ونادراً ما تتغير. تقوم بإعدادها مرة واحدة وغالباً ما تنساها. في المقابل، هوية الوكيل ديناميكية. فالوكلاء يتصرفون استناداً إلى بيانات فورية وظروف متغيرة. يتخذون القرارات، ويتكيفون مع المعلومات الجديدة، وقد يغيرون سلوكهم بأنفسهم أحياناً. وهذا الاختلاف في طريقة عملهم يعني أنه لا يمكنك استخدام القواعد نفسها لكليهما.
إليك مقارنة سريعة تساعدك على فهم الفرق بين هوية حساب الخدمة وهوية الوكيل:
| حسابات الخدمة | هوية الوكيل | |
|---|---|---|
| ماهيتها | بيانات اعتماد رقمية للأنظمة أو الخدمات | أنظمة ذكية موجهة بالمهام ومدعومة بالذكاء الاصطناعي |
| الغرض الأساسي | تمكين الآلات أو أحمال العمل من المصادقة والوصول إلى الموارد | اتخاذ القرارات والتصرف بناءً على البيانات وتنفيذ سير العمل |
| محور التركيز الأمني | إدارة بيانات الاعتماد وضوابط الوصول ودورة الحياة | مراقبة السلوك والأذونات وحدود السياق |
| دورة حياة الهوية | مُهيأة كحساب مستخدم: تُنشأ وتُدوَّر وتنتهي صلاحيتها | ليست هوية مستقلة بذاتها، بل مبنية فوق حسابات الخدمة |
| المخاطر | مفاتيح API مكشوفة وحسابات خدمة غير مستخدمة | تجاوز الصلاحيات المستقلة، وامتلاك أذونات زائدة، وحقن التعليمات (Prompt Injection)، وسوء الاستخدام |
| متطلبات الحوكمة | أقل قدر من الامتياز، وحفظ بيانات الاعتماد، وتدويرها | الضوابط الوقائية، وقابلية التفسير، وتقييد النية |
| التوافق الأمني للهوية | فرض المصادقة والتفويض والرؤية | فرض نطاق الإجراءات والتحقق والقابلية للمراقبة |
الوعي بالسياق
تقدّم الوكلاء شيئاً جديداً: الوعي بالسياق. وهذا يعني أن الوكلاء قادرون على تقييم الموقف، وفهم نية المستخدم، والحكم فيما إذا كان الإجراء منطقياً في تلك اللحظة. أما حسابات الخدمة فلا تستطيع ذلك، لأنها تتبع قواعد ثابتة فحسب. في المقابل، يمكن للوكلاء تعديل إجراءاتهم بناءً على هوية من يطلب، وطبيعة البيانات المعنية، وما حدث للتو. وهذا يجعل هوية الوكيل أكثر أماناً بكثير وأذكى، لكنه يعني في الوقت نفسه أنك بحاجة إلى ضوابط جديدة للحفاظ على الأمان.
دورة الحياة والأذونات
حسابات الخدمة ذات الامتيازات الزائدة
تواجه خطراً كبيراً عندما تمنح حسابات الخدمة أذونات واسعة أكثر من اللازم. فغالباً ما تحصل حسابات الخدمة على وصول واسع لأن إعداده أسهل. ومع مرور الوقت تتراكم هذه الأذونات، وقد تنسى إزالتها عندما لا تعود هناك حاجة إليها. وهذا يخلق سطح هجوم ضخماً. وفي النقاش حول حسابات الخدمة مقابل هوية الوكيل، يستطيع الوكلاء استخدام أذونات مدركة للسياق، تتغير بحسب ما يقوم به الوكيل ومتى يقوم به. وهذا يقلل خطر منح صلاحيات وصول أكبر من اللازم.
- يستخدم الوكلاء أذونات تتكيّف في الوقت الفعلي، مما يصعّب على المهاجمين استغلالها.
- تعتمد حسابات الخدمة على أذونات ثابتة، وهذا قد يؤدي إلى امتيازات مفرطة.
- يتيح الوصول الديناميكي منح الأذونات عند الحاجة فقط، مثلاً لمهمة محددة أو لنافذة زمنية محددة.
- تساعدك علاقات الثقة المشروطة على تقليص الأثر إذا حدث خطأ ما.
تدوير بيانات الاعتماد
تتطلب إدارة دورة حياة حسابات الخدمة وهوية الوكيل استراتيجيات مختلفة. بالنسبة لحسابات الخدمة، تحتاج إلى تعيين مالك واضح، وتتبع كل مرحلة من مراحل الإنشاء حتى الإيقاف، وتدوير بيانات الاعتماد بشكل متكرر. ينبغي أن تستخدم بيانات اعتماد قصيرة الأمد وأن تلغيها تلقائياً عندما لا تكون بحاجة إليها. وراجع الحسابات الخاملة والمفاتيح غير المستخدمة بانتظام. أما بالنسبة لهوية الوكيل، فيجب أن تسجّل كل قرار وصول، وأن تكون قادراً على تفسير سبب استمرار وجود الوكيل.
- عيّن مالكاً للعمل أو للمنصة لكل هوية.
- تتبّع الإنشاء والغرض، والاستخدام، والتدوير، والإيقاف بوصفها أحداثاً منفصلة.
- فضّل بيانات الاعتماد قصيرة الأمد والإلغاء التلقائي.
- راجع الهويات الخاملة والمفاتيح غير المستخدمة وفق جدول زمني محدد.
- سجّل سياقاً كافياً لإثبات سبب بقاء الهوية نشطة.
لا يمكنك التعامل مع حسابات الخدمة وهوية الوكيل بالطريقة نفسها. فالسؤال المتعلق بحسابات الخدمة مقابل هوية الوكيل لا يقتصر على التقنية، بل يتعلق بالأمن والحوكمة ومستقبل مؤسستك. يحتاج الوكلاء إلى فئة هوية مستقلة لأنهم يتصرفون بشكل مختلف، ويتطلبون ضوابط أذكى، ويستدعون إشرافاً أفضل. وإذا أردت أن تحافظ على الأمان والامتثال، فيجب أن تكيّف نهجك الآن.
مخاطر حسابات الخدمة ذات الامتيازات الزائدة
لا يمكنك تجاهل المخاطر المرتبطة بحسابات الخدمة ذات الامتيازات الزائدة. فهذه الحسابات تفتح الباب أمام تهديدات أمنية كبيرة، وإخفاقات في الامتثال، ووصول غير مُدار. وإذا أردت حماية مؤسستك، فيجب أن تفهم كيف يستغل المهاجمون هذه الثغرات، ولماذا عليك التحرك الآن.
تهديدات الحركة الجانبية
يفضّل المهاجمون حسابات الخدمة ذات الامتيازات الزائدة لأنها توفر طرقاً سهلة للتنقل داخل أنظمتك. فبمجرد أن يحصل المهاجم على وصول إلى أحد هذه الحسابات، يمكنه استخدام بيانات اعتمادها للوصول إلى أجزاء أخرى من شبكتك. ويُعرف ذلك بالحركة الجانبية. وعندما تسمح بمنح أذونات زائدة، فأنت عملياً تزوّد المهاجمين بخريطة تقودهم إلى أثمن بياناتك.
- يستطيع المهاجمون إعادة استخدام بيانات الاعتماد المسروقة للوصول إلى الأنظمة المجاورة.
- تُتيح الأذونات المفرطة للمهاجمين مسارات للتنقل عبر قواعد البيانات ومنصات CI/CD.
- غياب مسار واضح لسحب الصلاحيات يسمح للمهاجمين برفع امتيازاتهم دون إثارة أي إنذار.
- غالبًا ما تعمل حسابات الخدمة خارج ضوابط الأمان التقليدية، ما يجعلها أهدافًا مفضلة.
نرى ذلك في الهجمات الواقعية. يسعى المهاجم إلى وصول دائم عبر هويات آلية مشروعة. يتنقل داخل بنيتك التحتية، ويرفع امتيازاته، ويسرق البيانات دون أن يُطلق أي تنبيه. يمكن لـحسابات الخدمة في Active Directory أن تزيد من المخاطر الأمنية، لا سيما في هجمات الحركة الجانبية. وغالبًا ما تملك هذه الحسابات صلاحيات وصول عالية، ما يمكّن المهاجمين من التنقل في الشبكة والوصول إلى الموارد الحساسة.
تنبيه: تبدأ نحو 74% من خروقات البيانات بإساءة استخدام بيانات اعتماد الامتيازات، بما في ذلك حسابات الخدمة ذات الامتيازات المفرطة.
قضايا التدقيق والامتثال
تواجه مشكلات جسيمة في التدقيق والامتثال عندما لا تُدير حسابات الامتيازات. تفرض الجهات التنظيمية ضوابط صارمة على الوصول إلى البيانات الحساسة. وإذا أخفقت في الامتثال، فإنك تعرّض نفسك لغرامات باهظة ومشكلات قانونية. وتشكّل حسابات الامتيازات سيئة الإدارة تهديدات أمنية. إذ يمكن للمستخدمين غير المصرح لهم الوصول إلى البيانات السرية وتعديلها إذا تعرضت هذه الحسابات للاختراق.
يتزايد خطر الخروقات الداخلية والخارجية مع ضعف الضوابط. يمكن للمتآمرين من الداخل أو لمجرمي الإنترنت استغلال هذه الحسابات، ما يؤدي إلى حوادث أمنية خطيرة. يجب أن تراقب حسابات الامتيازات عن كثب لتلبية معايير الامتثال وحماية مؤسستك.
الوكلاء الخفيون والوصول غير المُدار
يجعل الوكلاء الخفيون الوصول غير المُدار خطرًا حقيقيًا. تعمل هذه الوكلاء دون رقابة، ويمكنها الوصول إلى البيانات الحساسة بصورة مستقلة. ويمكنها خرق سياسات الشركة وقواعد الامتثال. ومن دون حوكمة، قد يوجّه الوكلاء الخفيون البيانات الحساسة إلى وجهات خاطئة أو ينفذون إجراءات غير مصرح بها.
- اكتشفت شركة خدمات مالية ضمن قائمة Fortune 500 أن وكيل الذكاء الاصطناعي الخاص بخدمة العملاء كان يسرّب بيانات الحسابات لأسابيع بعد هجوم حقن تعليمات. وأدى ذلك إلى غرامات وتكاليف معالجة مرتفعة.
- استخدم متداولون في شركة مالية أداة ذكاء اصطناعي غير مصرح بها لتحليل بيانات السوق، ما أتاح لهم الوصول إلى معلومات حساسة للعملاء لعدة أشهر. وقد انتهك ذلك متطلبات GLBA وSEC.
- في قطاع الرعاية الصحية، استخدم موظفون أدوات ذكاء اصطناعي عامة لتحليل بيانات المرضى دون امتثال مناسب، ما خالف معايير HIPAA.
لا يمكنك أن تسمح للوكلاء الخفيين بالعمل دون ضوابط. يجب أن تضع ضوابط تمنع الوصول غير المُدار وتقلل المخاطر الأمنية. ويسلّط بودكاست M365 FM الضوء على هذه الحوادث الواقعية ليوضح لماذا تحتاج إلى حوكمة قوية للوكلاء وحسابات الخدمة.
هوية الوكلاء والحوكمة
لا يمكنك تأمين مؤسستك إذا تجاهلت الحاجة إلى فئة هوية ثالثة. فأنظمة IAM التقليدية لا تعترف إلا بالمستخدمين وحسابات الخدمة. وهذا يترك فجوة أمام وكلاء الذكاء الاصطناعي والذكاء الاصطناعي الوكيلي التي تعمل بصورة مستقلة، وتتخذ قرارات، وتتفاعل مع البيانات الحساسة. إن معاملة هذه الأنواع من الهويات غير البشرية كحسابات خدمة تخلق مخاطر أمنية ومشكلات امتثال معقدة. أنت بحاجة إلى نهج جديد يمنح هوية الوكيل مخططها الخاص وحوكمتها ودورة حياتها.
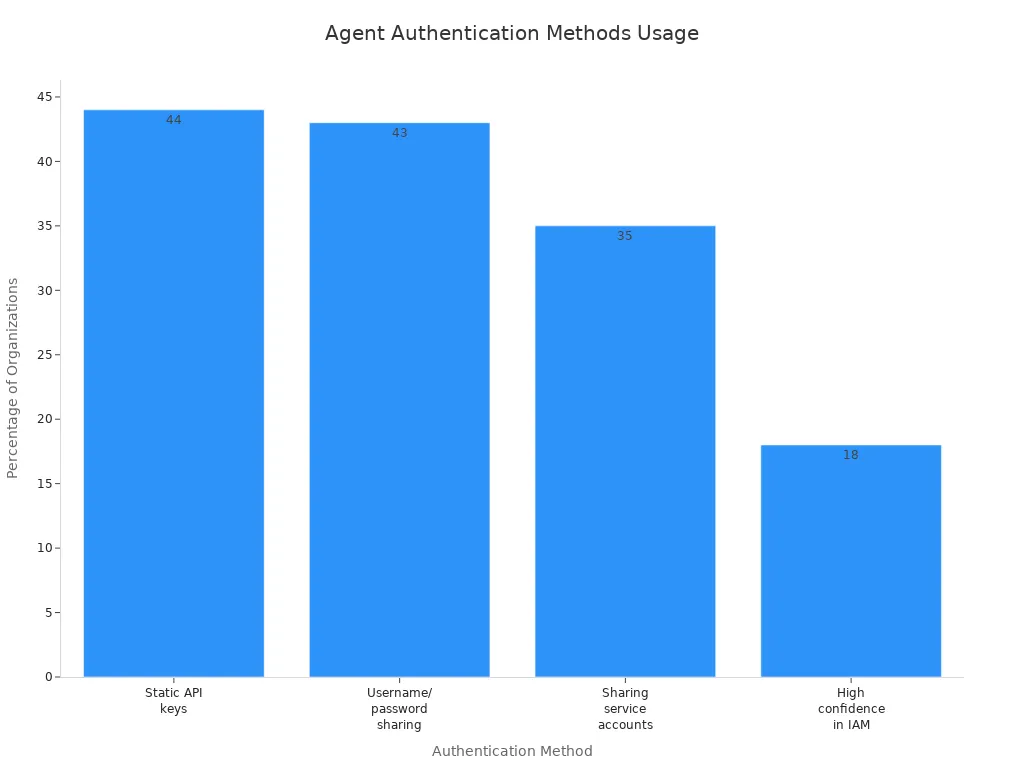
انظر إلى الأرقام. ما يقرب من نصف المؤسسات لا تزال تستخدم مفاتيح API ثابتة أو تشارك أسماء المستخدمين وكلمات المرور للمصادقة الخاصة بالوكلاء. ولا تشعر سوى نسبة 18% بالثقة في نظام IAM الحالي لهويات الوكلاء. وهذا يبيّن حاجة واضحة إلى نموذج أمان هوية مخصص للوكلاء.
«هناك عناصر تتعلق بهويات الوكلاء، وعناصر تتعلق بالفهرسة، وعناصر تتعلق بمركزة النهج وفرض النهج الصحيحة… وشيء أساسي آخر هو السياق.»
— مهندس معماري أول، مؤسسة في قطاعي الرعاية الصحية والتأمين
مخططات هوية الوكلاء
تحتاج إلى مخطط (Blueprint) لإدارة هوية الوكلاء على نطاق واسع. يوفر لك المخطط طريقة قابلة للتكرار وآمنة لإنشاء هويات الوكلاء وإدارتها وإيقافها. كما يضمن أن يتبع كل وكيل القواعد نفسها وضوابط الأمان نفسها. يساعدك هذا الأسلوب على تجنب الفوضى الناتجة عن انتشار هويات غير البشر دون إدارة.
فيما يلي ما يتضمنه مخطط هوية الوكيل القوي:
| المكوِّن | الوصف |
|---|---|
| القالب | يسجّل الخصائص المشتركة لضمان اتساق الإعدادات عبر هويات الوكلاء. |
| الهوية | يعمل كنوع هوية خاص يمكنه توفير هويات الوكلاء أو إلغاء توفيرها. |
| حاوية بيانات الاعتماد | يحتفظ ببيانات الاعتماد المستخدمة للمصادقة، ما يتيح لهويات الوكلاء طلب رموز الوصول. |
| حاوية الإدارة | يتيح تطبيق النهج والإعدادات التي تؤثر في جميع هويات الوكلاء المُنشأة من المخطط. |
تكتسب من خلال هذه المخططات التحكم والرؤية. يمكنك فرض الوصول القائم على الهوية، وتدوير بيانات الاعتماد، وتطبيق النهج على جميع الوكلاء. يقلل هذا من مخاطر هويات الوكلاء اليتيمة أو ذات الصلاحيات الزائدة. كما يسهّل عليك التدقيق وإثبات الامتثال.
نماذج الحوكمة القائمة على المخاطر
يجب أن تتجاوز الضوابط الثابتة. تتيح لك نماذج الحوكمة القائمة على المخاطر تكييف أمانك مع السلوك الفعلي للوكلاء الأذكياء. تسد هذه النماذج الفجوة بين أنظمة إدارة الهوية والوصول التقليدية واحتياجات الذكاء الاصطناعي الوكيلي. وتمنحك القدرة على وضع ضوابط حماية استناداً إلى تأثير كل هوية وكيل وسياقها.
- لم تعد أنظمة إدارة الهوية والوصول التقليدية قادرة على مواكبة سرعة وتعقيد وكلاء الذكاء الاصطناعي في المؤسسات.
- أصبح الوكلاء اليوم هويات آلية عالية التأثير. وهم بحاجة إلى ضوابط حوكمة قوية تتناسب مع قدراتهم ونطاق عملهم.
- تعتمد آليات الهوية التقليدية على بيانات اعتماد دائمة. وهذا لا يتناسب مع الطبيعة المؤقتة والديناميكية لهوية الوكيل.
مع الحوكمة القائمة على المخاطر، يمكنك مراقبة إجراءات الوكلاء في الوقت الفعلي. ويمكنك تعديل الأذونات استناداً إلى المهمة الحالية أو المستخدم أو حساسية البيانات. يعزز هذا الأسلوب أمان هويتك ويقلل احتمال الوصول غير المصرح به. كما تكتسب تحكماً أفضل في دورات حياة هويات غير البشر والذكاء الاصطناعي الوكيلي.
الوصول المحدد النطاق والمؤقت
يجب أن تحدّ مما يمكن للوكلاء فعله والمدة التي يمكنهم فيها ذلك. يمنحك الوصول المحدد النطاق والمؤقت هذا التحكم. فبدلاً من منح أذونات واسعة ودائمة، تمنح الوكلاء الوصول الذي يحتاجونه فقط، ولأقصر مدة ممكنة. ويتماشى هذا الأسلوب مع مبادئ Zero Trust ومبادئ الوصول القائم على الهوية الحديثة.
- تقلل بيانات الاعتماد قصيرة العمر من التعرض للخطر حتى في حال تسريبها.
- يوفر الوصول المؤقت بيانات اعتماد تنتهي صلاحيتها تلقائياً، ما يقلل من خطر الاختراق.
- يتيح لك النطاق الديناميكي منح الأذونات استناداً إلى السياق في الوقت الفعلي، بحيث لا يحصل الوكلاء إلا على ما يحتاجونه لكل مهمة.
- يقلل هذا الأسلوب من الامتيازات الدائمة بين المهام، ما يقلص سطح الهجوم.
- تضمن مدد الصلاحية القصيرة أن يبقى الضرر محدوداً حتى لو سُرقت بيانات الاعتماد.
تحمي مؤسستك من خلال تطبيق الوصول المحدد النطاق والمؤقت على جميع هويات الوكلاء. وتجعل من الصعب على المهاجمين استغلال وكلاء الذكاء الاصطناعي أو هويات غير البشر. كما تحسّن وضع الامتثال لديك وتبسّط عمليات التدقيق.
لا يمكنك أن تعامل الوكلاء كفكرة لاحقة. فمن خلال اعتماد مخططات هوية الوكلاء والحوكمة القائمة على المخاطر والوصول المؤقت، تبني أساساً متيناً لأمان الهوية. وتهيّئ مؤسستك لمستقبل الذكاء الاصطناعي الوكيلي، وتقلل من المخاطر المرتبطة بهوية الوكلاء غير المُدارة.
تطبيق إدارة هوية الوكلاء
يمكنك تعزيز الوضع الأمني لمؤسستك من خلال تطبيق إدارة هوية الوكلاء بنهج واضح وقابل للتنفيذ. ابدأ ببناء أساس متين للسجل والاكتشاف، ثم فرض النهج أثناء التشغيل، وأخيرًا، راقب كل شيء من خلال مسارات تدقيق قوية.
السجل والاكتشاف
تحتاج إلى سجل موثوق لتتبع كل هوية وكيل. تضمن هذه الخطوة معرفتك بدقة بالوكلاء الموجودين، وبما يقومون به، وبكيفية تفاعلهم مع أنظمتك. اتبع أفضل الممارسات لإنشاء السجل التي تدعم المصادقة للوكلاء وتعزز أمنك:
- ابدأ بنطاق صغير وكرر العملية. سجّل مجموعة محدودة من الوكلاء، وطوّر عمليتك كلما تعلمت.
- استخدم واجهات برمجة التطبيقات القياسية لتسجيل الوكلاء. فهذا يحافظ على اتساق السجل وقابليته للتوسع.
- فعّل البحث الدلالي حتى يتمكن الوكلاء من اكتشاف الأدوات والموارد ذات الصلة بسرعة.
- طبّق الحوكمة منذ البداية. ادمج المصادقة وتسجيل الدخول الموحد في كل إجراء يُنفَّذ على السجل.
- راقب جميع أنشطة السجل وسجّلها. راجع السجلات بانتظام لاكتشاف أي سلوك غير مألوف.
- زامن إدخالات السجل مع قاعدة الشيفرة باستخدام التكامل المستمر.
- وفّر بوابة سهلة الاستخدام لاستكشاف الوكلاء بسهولة.
- استفد من أطر العمل مفتوحة المصدر لتسريع التطوير.
باتباع هذه الخطوات، تكتسب رؤية وتحكمًا في هوية الوكلاء، مما يسهّل فرض نهج أقل الامتيازات وإدارة بيانات الاعتماد.
فرض النهج أثناء التشغيل
يجب أن تفرض النهج أثناء عمل الوكلاء، لا بعد وقوع الأمر. يمنحك فرض النهج أثناء التشغيل تحكمًا فوريًا في سلوك الوكلاء ووصولهم. تعرّف على كيفية مقارنة هذا النهج بضوابط حسابات الخدمة التقليدية:
| الجانب | فرض النهج أثناء التشغيل | ضوابط حسابات الخدمة التقليدية |
|---|---|---|
| الحوكمة | حوكمة مستمرة للسلوك | التدقيق بعد وقوع النشاط |
| آلية التحكم | احتواء السلوك أثناء التشغيل | مصادقة الهوية ومنح الوصول |
| القدرة على التكيف | مصممة للأنظمة المستقلة | غير مبنية للمراقبة الفورية للإجراءات |
تركز حوكمة التشغيل على احتواء إجراءات الوكلاء وقت حدوثها. تحتاج إلى هذا لأن الوكلاء يتصرفون بشكل مستقل ويتطلبون إشرافًا مستمرًا. تتحقق النماذج التقليدية من الهوية والأذونات عند البداية فقط، فتغفل السلوك الخطير الذي يحدث لاحقًا. مع المصادقة للوكلاء، يمكنك تكييف النهج في الوقت الفعلي والتأكد من أن الوكلاء لا يتجاوزون أبدًا الصلاحيات المقصودة لهم.
المراقبة ومسارات التدقيق
لا يمكنك تحسين ما لا تقيسه. تمنحك المراقبة الفعّالة ومسارات التدقيق القدرة على تتبع كل هوية وكل بيانات اعتماد للوكلاء. ابنِ جردًا شاملًا واستخدم أدوات إدارة الوصول لفرض أقل الامتيازات. استبدل بيانات الاعتماد الدائمة بوصول قصير الأمد ومحدد بالمهمة لتقليل المخاطر. طبّق سير عمل الانضمام والنقل والمغادرة لإدارة دورة حياة الوكلاء كاملةً وضمان المساءلة.
تُلزمك لوائح مثل SOC 2 وISO 27001 بتسجيل هوية الوكيل والطوابع الزمنية وسياق القرار في سجلات مقاومة للعبث. يجب الاحتفاظ بهذه السجلات لسنوات لدعم عدم الإنكار. استخدم المراقبة على مستوى الشبكة لمتابعة حركة مرور الوكلاء وفرض نهج مرتبطة بالإسناد، بحيث يمكن إرجاع كل إجراء إلى مسؤول بشري.
أتمتة تدوير بيانات الاعتماد ومراجعة الأذونات بانتظام. يتيح لك التحكم في الوصول القائم على السمات تقييم الأذونات ديناميكيًا، مما يحافظ على أمان بيئتك. مع مراقبة قوية، تسد الثغرات في المصادقة للوكلاء وتبني الثقة في برنامج الهوية لديك.
نصيحة: أتمتة إدارة بيانات الاعتماد ومراجعات الأذونات تساعدك على مواكبة التهديدات ومتطلبات الامتثال.
مستقبل الوكلاء في المؤسسات
التهديدات المتطورة
تواجه موجة جديدة من التهديدات مع ازدياد استقلالية وكلاء الذكاء الاصطناعي في مؤسستك. يستهدف المهاجمون هذه الوكلاء اليوم بتكتيكات تتجاوز نماذج الأمن التقليدية. عليك فهم المخاطر لتبقى متقدمًا عليها.
| نوع التهديد | الوصف |
|---|---|
| انتحال الهوية | وصول غير مصرح به إلى الأنظمة عبر انتحال هوية مستخدمين شرعيين. |
| العبث بالبيانات | التلاعب بالبيانات أو الأنظمة من قِبل جهات خبيثة. |
| كشف المعلومات | الوصول غير المصرّح به إلى المعلومات الحساسة. |
| حجب الخدمة | تعطيل توفر الخدمة للمستخدمين الشرعيين. |
| رفع الصلاحيات | الحصول على حقوق وصول أعلى من تلك المصرّح بها. |
| التهديدات المتقدمة | نقاط ضعف فريدة في وكلاء الذكاء الاصطناعي التوليدي تفضي إلى ناقلات هجوم جديدة. |
لا يمكنك تجاهل هذه التهديدات المتقدمة. فقد يتمكن وكلاء الذكاء الاصطناعي المخترقون من التلاعب بأدوات الأمان لديك لتتجاهل المخاطر الحقيقية. كما أن النشاط المستقل غير المراقب يسمح للوكلاء بإجراء تغييرات بالغة الأهمية دون علمك. ويعني تجاوز النهج بشكل مستقل أن وكيل الذكاء الاصطناعي يمكنه إعادة تعريف نهج الأمان، مما يعرّض الامتثال لديك للخطر. ويجب عليك أيضًا مراقبة حالات انفصال التعليمات عن البيانات، حيث تخلط نماذج اللغة الكبيرة بين الأوامر وبيانات المستخدم. ويمكن لتسميم الذاكرة أن يضمّن تعليمات خبيثة في قاعدة معارف الوكيل، فتؤثر في إجراءاته المستقبلية.
كن يقظًا: تتسع سطح الهجوم كلما نشرت المزيد من وكلاء الذكاء الاصطناعي. ويجب أن تكيّف دفاعاتك لتتناسب مع ذلك.
الاتجاهات التنظيمية
يجب أن تواكب اللوائح سريعة التغير. فالحكومات تطالب الآن بأطر حوكمة منظمة لوكلاء الذكاء الاصطناعي. وتستمر نسبة البشر إلى هويات غير البشر في الارتفاع، مما يعني أنك تحتاج إلى ضوابط أقوى. ويفرض قانون الذكاء الاصطناعي الأوروبي الآن إدارة للمخاطر وشفافية لأنظمة الذكاء الاصطناعي عالية المخاطر. وقد تكلّفك حالات عدم الامتثال ما يصل إلى 35 مليون يورو أو 7% من إيراداتك العالمية. وفي الولايات المتحدة، تفرض الولايات المختلفة التزامات امتثال متباينة، مما يجعل الحوكمة أكثر تعقيدًا.
- بحلول عام 2027، ستُلزم جلُّ الاقتصادات الكبرى قانونًا بحوكمة الوكلاء.
- يجب أن تستعد للتدقيقات الإلزامية ولمعايير إعداد التقارير الصارمة.
- يتوقع المنظّمون أن تثبت أنك تتحكم في كل وكيل وفي كل هوية غير بشرية في بيئتك.
ملاحظة: لا يمكنك تحمّل الانتظار. ابدأ في بناء استراتيجية الامتثال لديك الآن لتجنب غرامات مكلفة.
الاستعداد للوكلاء المستقلين
تحتاج إلى خطة لإدارة صعود الوكلاء المستقلين. اتخذ الخطوات التالية لتأمين مستقبلك:
| الخطوة | الوصف |
|---|---|
| إنشاء أطر الحوكمة | حدِّد المساءلة وعمليات الاعتماد والمبادئ الأخلاقية لإجراءات الوكلاء. |
| ضمان جودة البيانات | قيّم اكتمال البيانات ودقتها واتساقها عبر الأنظمة وحسّنها. |
| تحديد الأدوار التنظيمية | عيّن مالكي الوكلاء ممن يمتلكون المعرفة التجارية والتقنية معًا للإشراف على الأداء. |
| وضع استراتيجيات التكامل | ارسم خريطة للأنظمة ومصادر البيانات التي يحتاجها الوكلاء، مع ضمان اتصال قوي ووصول موثوق. |
| تنفيذ عمليات المراقبة | أنشئ مقاييس وتنبيهات للتقييم المستمر لأداء الوكلاء وتكاملهم. |
يجب أن تتحرك الآن. ابنِ أطر حوكمة تحدد مساءلة واضحة. عيّن مالكين يفهمون الأعمال والتقنية معًا. حسّن جودة بياناتك لضمان أن يتخذ الوكلاء القرارات الصحيحة. ارسم خريطة أنظمتك ومصادر بياناتك حتى يتمكن الوكلاء من العمل بأمان. أعدّ المراقبة والتنبيهات لتتبع أداء الوكلاء وسلامة تكاملهم.
نصيحة: الحوكمة والامتثال المستمران ليسا اختياريين. فهما أفضل دفاعاتك كلما أصبح الوكلاء أكثر استقلالية.
لديك القدرة على تشكيل مستقبل مؤسستك. فمن خلال التكيّف مع التهديدات المتطورة، وتلبية المتطلبات التنظيمية، والاستعداد للجيل التالي من الوكلاء المستقلين، تحمي مؤسستك وتفتح فرصًا جديدة.
يجب أن تتوقف عن معاملة الوكلاء كحسابات خدمة إن أردت حماية مؤسستك من المخاطر الحديثة. فوكلاء الذكاء الاصطناعي يعملون باستقلالية وسرعة، مما يجعل نماذج الحوكمة التقليدية عفا عليها الزمن. ومعظم المؤسسات تفتقر إلى نهج لإدارة الوكلاء، وسرعان ما سيفوق عدد الوكلاء عدد الهويات البشرية. اعتمد أفضل الممارسات مثل التعريف الفريد، ووصول أقل الامتيازات، والمراقبة المستمرة. يقدم بودكاست M365 FM رؤى تساعدك على بناء إطار ديناميكي لإدارة هوية الوكلاء. ابدأ الآن لتأمين مؤسستك والبقاء في المقدمة.
الأسئلة المتداولة
ما الخطر الرئيسي من معاملة الوكلاء كحسابات خدمة؟
أنت تخلق ثغرات أمنية. فالوكلاء يتصرفون بمفردهم ويحتاجون إلى ضوابط خاصة بهم، وحسابات الخدمة لا تستطيع التعامل مع ذلك. وتتعرض لخطر تسرب البيانات وإخفاقات الامتثال والهجمات إن تجاهلت إدارة هوية الوكلاء الخاصة بهم.
ما الفرق بين هويات الوكلاء وحسابات الخدمة؟
تتغير هويات الوكلاء بحسب السياق والمهام، بينما تبقى حسابات الخدمة ثابتة. تحتاج إلى ضوابط ديناميكية للوكلاء. وهذا يحافظ على أمان بيئتك ومرونتها.
لماذا ينبغي أن أستخدم وصولًا محدد النطاق ومؤقتًا للوكلاء؟
يحدّد الوصول المحدد النطاق والمؤقت ما يمكن للوكلاء فعله، والمدة التي يمكنهم خلالها ذلك. وبذلك تقلل سطح الهجوم. وإذا تسرّبت بيانات الاعتماد، يبقى الخطر منخفضًا. يدعم هذا النهج مبادئ Zero Trust والأمان الحديث.
كيف يمكنني اكتشاف جميع الوكلاء في بيئتي؟
ابدأ بسجلّ. سجّل كل وكيل فور نشره. استخدم واجهات برمجة التطبيقات والأتمتة للحفاظ على قائمتك محدّثة. وتساعدك المراجعات الدورية على رصد الوكلاء الظلّيين (Shadow Agents).
ما هو الوكيل الظلي (Shadow Agent)؟
الوكيل الظلي هو وكيل ذكاء اصطناعي غير خاضع للإدارة، وقد لا تعلم بوجوده أصلًا. يمكنه الوصول إلى بيانات حساسة دون رقابة. وتشكّل الوكلاء الظلية مخاطر تتعلق بالامتثال والأمان.
كيف تساعد إدارة هوية الوكلاء في الامتثال؟
توفر إدارة هوية الوكلاء سجلات تدقيق واضحة، فيمكنك أن تُظهر للجهات التنظيمية من وصل إلى ماذا ومتى. ويسهّل ذلك اجتياز عمليات التدقيق ويتجنب الغرامات.
ما الخطوة الأولى التي ينبغي أن أتخذها لتحسين حوكمة الوكلاء؟
أنشئ سجلًّا لجميع الوكلاء. عيّن المالكين. أعدّ نهج الوصول والمراقبة. ابدأ بنطاق صغير ثم وسّعه. بذلك تبني أساسًا متينًا للأمان والامتثال.
أين يمكنني معرفة المزيد عن أفضل الممارسات المتعلقة بهوية الوكلاء؟
استمع إلى بودكاست M365 FM. ستحصل على رؤى من خبراء، وأمثلة واقعية، وخطوات عملية. ابقَ في الطليعة بالتعلّم من قادة في مجال هوية الوكلاء وحوكمتها.
🎧 استمع إلى هذه الحلقة
هل تريد شرحًا عمليًا لأمان هوية وكلاء الذكاء الاصطناعي (AI Agent Identity Security)؟ تتناول هذه الحلقة الموضوع بلغة واضحة، وتوضح لماذا يهم ذلك في Microsoft 365 وAzure وPower Platform والأمان والذكاء الاصطناعي والعمل الحديث.
استمع إلى هذه الحلقة إذا كنت تريد:
- فهم المفاهيم الأساسية وراء أمان هوية وكلاء الذكاء الاصطناعي
- معرفة موقعه ضمن منظومة تقنيات Microsoft الأوسع
- التعرف على الأماكن التي يمكن أن يُحدث فيها قيمة عملية لمؤسستك
قد تستمتع أيضًا بهذه الحلقات ذات الصلة من M365 FM:
- أمان Service Principal: توقف عن استخدام الحسابات الشخصية
- Microsoft Entra Agent ID: الهوية الآمنة لوكلاء الذكاء الاصطناعي
- Microsoft AI Agent Runtimes: ما بعد روبوتات الدردشة المؤسسية
- نسيج وكلاء الذكاء الاصطناعي للمؤسسات: البنية ما بعد روبوتات الدردشة
- Security Agent Fabric: ذكاء اصطناعي مستقل للدفاع السيبراني
تابع المزيد من الحوارات العملية حول Microsoft على M365 FM.
آخر مراجعة: يوليو 2026.
لمن ينبغي الاستماع إلى هذه الحلقة
هذه الحلقة موجهة إلى مسؤولي Microsoft والمعماريين والمطورين ومختصي الأمان وقادة الأعمال الذين يحتاجون إلى أساس عملي قبل اتخاذ قرارات التنفيذ أو التشغيل أو الحوكمة.
🎧 استمع إلى هذه الحلقات أيضًا
- AI Agents — خطوة تالية وثيقة الصلة لتوسيع هذا الموضوع.
- Power Platform — خطوة تالية وثيقة الصلة لتوسيع هذا الموضوع.
- Microsoft Graph Data Connect — خطوة تالية وثيقة الصلة لتوسيع هذا الموضوع.