 HE
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 日本語
 한국어
הפסיקו להתייחס לסוכני AI כאל חשבונות שירות
By Mirko Peters ·
ברוכים השבים לפינת הפודקאסט! אם אתם מנהלים היום טכנולוגיה ארגונית, סביר להניח שאתם עמלים להדביק את הקצב של הפיצוץ בבינה מלאכותית generative ובעומסי עבודה אוטונומיים. אבל ככל שאנחנו מפעילים מערכות כאלה בהיקף רחב, אנחנו נוטים לחזור להרגלים נוחים ומוכרים. אחת ההרגלים המסוכנים ביותר בארכיטקטורת IT מודרנית היא להתייחס לסוכני AI אוטונומיים בדיוק כמו לחשבונות שירות מסורתיים. בהצגה מעמיקה ומקיפה זו נבחן מ
Automatically translated with AI from the original post. Read the English original
ברוכים השבים לפינת הפודקאסטר! אם אתם מנהלים טכנולוגיה ארגונית היום, סביר שאתם מנסים לעמוד בקצב הפיצוץ של הבינה המלאכותית הgenerative והעומסים האוטונומיים. אבל כשאנחנו מפעילים מערכות כאלה בקנה מידה גדול, אנחנו נוטים לחזור להרגלים נוחים ומוכרים. אחת ההרגלים המסוכנים ביותר בארכיטקטורת IT מודרנית היא להתייחס לסוכני AI אוטונומיים בדיוק כמו לחשבונות שירות מסורתיים. בצלילה מעמיקה ומקיפה זו נבחן מדוע מודלים מדור קודם של חשבונות שירות אינם מגינים על סוכני AI מודרניים, אילו פגיעויות אבטחה ייחודיות גישה כזו מכניסה, וכיצד ניתן ליישם ניהול זהויות חזק ומבוסס סיכון לפני שהארגון שלכם נופל קורבן לפריצה שניתן היה למנוע.
כדי להעמיק בנושא קריטי זה, הקפידו לצפות בפרק AI Agent Identity Security: Beyond Service Accounts ב-M365 FM Podcast, שבו אנחנו מפרקים את הבחירות הארכיטקטוניות, האבטחתיות והתפעוליות שחשובות באמת בסביבות Microsoft אמיתיות.
עיקרי הדברים
- יש להכיר בכך שסוכני AI דורשים ניהול זהויות ייחודי. התייחסות אליהם כאל חשבונות שירות חושפת את הארגון שלכם לסיכוני אבטחה.
- יש ליישם מעקב מרכזי אחר זהויות של סוכנים. זה עוזר לסגור פערי ממשל ומבטיח אחריותיות.
- יש לאמץ מודלי ממשל מבוססי סיכון. מודלים אלה מאפשרים לכם לנטר את התנהגות הסוכנים בזמן אמת ולהתאים הרשאות באופן דינמי.
- יש להשתמש בגישה מוגבלת לפי היקף וזמנית לסוכנים. זה מגביל את ההרשאות שלהם למה שנחוץ בלבד, ומפחית את משטח התקיפה.
- יש ליצור רישום של כל זהויות הסוכנים. כך תדעו אילו סוכנים קיימים וכיצד הם מקיימים אינטראקציה עם המערכות שלכם.
- יש להגדיר מסגרות ממשל ברורות. יש להגדיר אחריות ותהליכי אישור לפעולות של סוכנים כדי לשפר את האבטחה.
- יש לבחון ולסובב אישורי גישה (credentials) באופן קבוע. פרקטיקה זו עוזרת לשמור על האבטחה והתאימות, ומפחיתה את הסיכון להרשאות יתר של חשבונות.
- יש להישאר מעודכנים לגבי איומים מתפתחים ומגמות רגולטוריות. יש להכין את הארגון לעתיד הסוכנים האוטונומיים כדי להתגונן מפני סיכונים פוטנציאליים.
למה להפסיק להתייחס לסוכנים כאל חשבונות שירות
עליכם להפסיק להתייחס לסוכנים כאל חשבונות שירות אם אתם רוצים להגן על הארגון שלכם מפני איומים מודרניים. הדרך הישנה לניהול חשבונות שירות יוצרת פערים מסוכנים באבטחה ובממשל שלכם. ה-M365 FM Podcast מדגיש כיצד עליית סוכני הצל (Shadow Agents) חושפת את החולשות האלה. עליכם להבין שסוכני AI מביאים אתגרים חדשים שמודלי הזהות וההרשאות הישנים אינם מסוגלים להתמודד איתם.
סיכוני חשבונות שירות מורשתיים
ממשל: פערי נראות
סיכוני אבטחה של חשבונות שירות לרוב נותרים ללא זיהוי, משום שמערכות מסורתיות חסרות פיקוח הולם. ייתכן שתגלו שחשבונות שירות נוצרים אוטומטית על ידי מפתחים ללא מערכת מעקב מרכזית. לכל פלטפורמת ענן יש שיטות ניהול זהויות שונות, וזה מוביל לבעיות נראות. כאשר אין לכל חשבון שירות מנהל מוגדר, האחריותיות נעלמת. זהויות שאינן אנושיות פועלות מחוץ למסגרות הממשל, וצוברות הרשאות ללא פיקוח. כאשר מתרחשת פריצה, קשה לכם לקבוע אילו פעולות בוצעו על ידי החשבונות הללו.
טיפ: מעקב מרכזי ובדיקות סדירות יכולים לעזור לכם לסגור את פערי הממשל האלה.
פערי אחריותיות
אתם עלולים להיתקל בפערי אחריותיות חמורים כאשר אתם מסתמכים על חשבונות שירות עבור סוכנים. חשבונות שירות מדור קודם נוצרים לעיתים קרובות ללא ממשל הולם, וזה מוביל לגישה ללא ניטור. אישורי גישה סטטיים והרשאות רחבות הופכים חשבונות אלה למשכים עבור תוקפים. היעדר ניהול מרכזי מסבך את זיהוי האחראים בעת פריצה. קשה לאתר את הפעולות שבוצעו ולשייך אותן לבעלים ספציפי, ולכן תגובה לאירוע נעשית איטית ולא שלמה.
- לחשבונות שירות אין אינטראקציה אנושית, ולכן קשה לנטר אותם.
- כלי אבטחה מסורתיים עלולים לא לזהות פעילות זדונית.
- מתקפות שרשרת אספקה מכוונות לעיתים קרובות לחשבונות שירות כדי לקבל גישה ארוכת טווח ובלתי מזוהה.
האתגרים הייחודיים של סוכנים
העברת סמכות
סוכנים מביאים עמם סיכונים חדשים שאי אפשר להתעלם מהם. סוכני AI יכולים לרשת סמכות דרך שרשראות האצלה מורכבות. הדבר מגביר את סיכוני האבטחה אם אינכם מנהלים אותם כראוי. בניגוד לחשבונות שירות, שפועלים עם תפקידים והרשאות קבועים, סוכנים דורשים מכם לנטר את שושלת הסמכות ולא רק את האישור האחרון. אם תתייחסו לסוכנים כאל משתמשים או כאל חשבונות שירות, תיצרו בעיות תפעוליות ובעיות אבטחה.
- סוכני AI הם אוטונומיים ויכולים לשנות טקטיקות.
- ממשל של סוכנים דורש גישה חדשה להרשאות ולזהות.
- עליכם לעקוב אחר האופן שבו הסמכות עוברת מסוכן אחד למשנהו.
קבלת החלטות דינמית
סוכני AI אינם מתנהגים כמו חשבונות שירות סטטיים. הם מסתגלים ומשתנים בהתאם להקשר בזמן אמת. התנהגות דינמית זו אומרת שבקרות IAM מסורתיות אינן מספיקות. סוכנים דורשים לעיתים קרובות הקצאה וביטול מהירים של זהויות, וזה מסבך את הניהול. אי אפשר להסתמך על אישורי גישה סטטיים או הרשאות קבועות. במקום זאת, נדרשים מודלים גמישים של הרשאות שמגיבים להקשר ולמשימות הנוכחיים של הסוכן.
- סוכנים זקוקים לעיתים קרובות ליותר הרשאות מאשר חשבונות שירות מסורתיים, וזה מגדיל את משטח התקיפה.
- הצורך בשינויים מהירים בזהות ובהרשאות הופך תהליכים ידניים לבלתי אפשריים.
- עליכם לאמץ ממשל מבוסס סיכון כדי לעמוד בקצב הפעילות של סוכני AI.
הפודקאסט M365 FM קורא לכם להפסיק להתייחס לסוכנים כאל חשבונות שירות. עליכם להכיר בצרכים הייחודיים של סוכנים בתחומי הזהות, ההרשאות והניהול. כך תסגרו נקודות עיוורון בממשל, תבטלו פערי אחריותיות ותפחיתו את סיכוני האבטחה של חשבונות השירות. השינוי הזה מכין את הארגון שלכם לעתיד של סוכנים אוטונומיים ומחזק את אסטרטגיית ה-IAM הכוללת שלכם.
סוכנים מול חשבונות שירות
הבדלים בזהות
סטטי מול דינמי
עליכם להבין את ההבדל האמיתי בין חשבונות שירות לזהות סוכן. חשבונות שירות פועלים בצורה סטטית. הם נוצרים, מקבלים הרשאות ונשארים כמעט ללא שינוי. מגדירים אותם פעם אחת ולעיתים קרובות שוכחים מהם. לעומת זאת, זהות סוכן היא דינמית. סוכנים פועלים על בסיס נתונים בזמן אמת ותנאים משתנים. הם מקבלים החלטות, מסתגלים למידע חדש ולעיתים אף משנים את התנהגותם. ההבדל בדרך הפעולה הזו אומר שאי אפשר להשתמש באותם כללים לשניהם.
להלן השוואה מהירה שתעזור לכם לראות את ההבדל בין זהות חשבון שירות לזהות סוכן:
| חשבונות שירות | זהות סוכן | |
|---|---|---|
| מהם | אישורי גישה דיגיטליים למערכות או לשירותים | מערכות אינטליגנטיות מונחות משימות, המופעלות על ידי AI |
| המטרה העיקרית | לאפשר למכונות או לעומסי עבודה לאמת זהות ולגשת למשאבים | לקבל החלטות, לפעול על בסיס נתונים ולבצע תהליכי עבודה |
| מוקד האבטחה | ניהול אישורי גישה, בקרות גישה מחזור חיים | ניטור התנהגות, הרשאות ומגבלות הקשר |
| מחזור חיי הזהות | מוגדר כמו חשבון משתמש: נוצר, מתחדש, פג תוקף | אינו זהות עצמאית; נבנה מעל חשבונות שירות |
| סיכונים | מפתחות API חשופים, חשבונות שירות שאינם בשימוש | חריגה אוטונומית מסמכויות, הרשאות יתר, הזרקת פרומפטים ושימוש לרעה |
| צרכי ממשל | הרשאות מינימליות, היגיינה של אישורי גישה וסבב החלפה | מעקות בטיחות, יכולת הסבר והגבלת כוונה |
| יישור אבטחת זהויות | אכיפת אימות, הרשאה וחשיפה | אכיפת היקף פעולות, אימות וניטור |
מודעות להקשר
סוכנים מביאים איתם משהו חדש: מודעות להקשר. המשמעות היא שסוכנים יכולים להתבונן במצב, להבין את כוונת המשתמש ולהחליט אם פעולה מסוימת הגיונית ברגע הזה. חשבונות שירות אינם מסוגלים לכך. הם פועלים רק לפי כללים קבועים. סוכנים, לעומתם, יכולים להתאים את פעולותיהם לפי מי מבקש, אילו נתונים מעורבים ומה קרה זה עתה. זה הופך את זהות הסוכן לבטוחה ולחכמה בהרבה, אבל זה גם אומר שצריך בקרות חדשות כדי לשמור על האבטחה.
מחזור חיים והרשאות
חשבונות שירות עם יתר הרשאות
אתם נחשפים לסיכון גדול כשמעניקים לחשבונות שירות יותר מדי הרשאות. חשבונות שירות מקבלים לרוב גישה רחבה כי זה קל יותר להגדיר. עם הזמן ההרשאות מצטברות, ולעיתים שוכחים להסיר אותן כשאינן נחוצות עוד. כך נוצר משטח תקיפה עצום. בדיון על חשבון שירות לעומת זהות סוכן, לסוכנים יכולות הרשאות מודעות להקשר. הרשאות אלו משתנות לפי מה שהסוכן עושה ומתי. זה מפחית את הסיכון שבהענקת גישה מופרזת.
- סוכנים משתמשים בהרשאות שמתאימות את עצמן בזמן אמת, וכך קשה יותר לתוקפים לנצל אותן.
- חשבונות שירות מסתמכים על הרשאות סטטיות, וזה עלול להוביל להרשאות מופרזות.
- גישה דינמית מאפשרת להעניק הרשאות רק כשצריך, למשל למשימה מסוימת או לחלון זמן מסוים.
- קשרי אמון מותנים עוזרים לצמצם את ההשפעה אם משהו משתבש.
רוטציית אישורי גישה
ניהול מחזור החיים של חשבונות שירות וזהויות סוכנים דורש אסטרטגיות שונות. בחשבונות שירות צריך להגדיר בעלים ברור, לעקוב אחר כל שלב מהיצירה ועד הפרישה, ולבצע רוטציה לאישורי הגישה לעיתים קרובות. כדאי להשתמש באישורים קצרי מועד ולבטל אותם אוטומטית כשאינם נחוצים. יש לבדוק באופן קבוע חשבונות רדומים ומפתחות שאינם בשימוש. בזהות סוכן יש לרשום כל החלטת גישה ולוודא שאפשר להסביר מדוע הסוכן עדיין קיים.
- הגדירו בעלים עסקי או פלטפורמי לכל זהות.
- עקבו אחר היצירה, המטרה, השימוש, הרוטציה והפרישה כאירועים נפרדים.
- העדיפו אישורים קצרי מועד וביטול אוטומטי.
- בדקו זהויות רדומות ומפתחות שאינם בשימוש לפי לוח זמנים קבוע.
- רשמו מספיק הקשר כדי להוכיח מדוע הזהות עדיין פעילה.
אי אפשר להתייחס לחשבונות שירות ולזהות סוכן באותו אופן. השאלה של חשבון שירות לעומת זהות סוכן אינה עניין טכנולוגי בלבד. היא נוגעת לאבטחה, לממשל ולעתיד הארגון שלכם. סוכנים זקוקים לקטגוריית זהות נפרדת, משום שהם פועלים אחרת, דורשים בקרות חכמות יותר ומחייבים פיקוח טוב יותר. אם אתם רוצים לשמור על אבטחה ותאימות, עליכם להתאים את הגישה שלכם כבר עכשיו.
סיכונים של חשבונות שירות עם יתר הרשאות
אי אפשר להתעלם מהסיכונים הכרוכים בחשבונות שירות עם יתר הרשאות. חשבונות אלו פותחים את הדלת לאיומי אבטחה משמעותיים, כשלים רגולטוריים וגישה לא מנוהלת. כדי להגן על הארגון, חשוב להבין כיצד תוקפים מנצלים את החולשות הללו ומדוע צריך לפעול כבר עכשיו.
איומי תנועה רוחבית
תוקפים אוהבים חשבונות שירות עם יתר הרשאות, משום שהם מציעים דרך קלה לנוע בתוך המערכות שלכם. ברגע שתוקף מקבל גישה לאחד מהחשבונות האלו, הוא יכול להשתמש באישורי הגישה כדי להגיע לחלקים אחרים ברשת. זה נקרא תנועה רוחבית. כשמאפשרים הרשאת יתר, למעשה נותנים לתוקפים מפה אל הנתונים החשובים ביותר שלכם.
- תוקפים יכולים להשתמש מחדש באישורי גישה שנפרצו כדי לגשת למערכות סמוכות.
- הרשאות מוגזמות יוצרות מסלולים שדרכם תוקפים יכולים לנוע לרוחב בין מסדי נתונים ופלטפורמות CI/CD.
- היעדר מסלול ביטול נקי מאפשר לתוקפים להעלות הרשאות מבלי להפעיל התראות.
- חשבונות שירות פועלים לרוב מחוץ לבקרות האבטחה המסורתיות, ולכן הם יעד מועדף לתוקפים.
זה בא לידי ביטוי במתקפות אמיתיות. התוקף שואף to גישה מתמשכת דרך זהויות מכונה לגיטימיות. הוא נע בתוך התשתית שלכם, מעלה הרשאות וגונב מידע מבלי להפעיל התראות. חשבונות שירות ב-Active Directory יכולים להגביר סיכוני אבטחה, במיוחד במתקפות תנועה לרוחב. לחשבונות אלה יש לרוב הרשאות גישה גבוהות, ולכן הם מאפשרים לתוקפים לנווט ברשת ולהגיע למשאבים רגישים.
אזהרה: כ-74% מפריצות המידע מתחילות בשימוש לרעה בפרטי גישה מיוחסים, כולל חשבונות שירות בעלי הרשאות מוגזמות.
סוגיות ביקורת וציות
אתם מתמודדים עם סוגיות חמורות של ביקורת וציות כאשר אינכם מנהלים חשבונות מיוחסים כראוי. רשויות רגולטוריות דורשות בקרות מחמירות על הגישה למידע רגיש. אם לא תעמדו בדרישות, אתם חושפים את עצמכם לקנסות כבדים ולהליכים משפטיים. חשבונות מיוחסים שאינם מנוהלים כראוי יוצרים איומי אבטחה. משתמשים לא מורשים יכולים לגשת למידע סודי ולשנות אותו אם החשבונות האלה ייפרצו.
הסיכון לפריצות פנימיות וחיצוניות גדל כאשר הבקרות חלשות. אנשים פנימיים זדוניים או פושעי סייבר יכולים לנצל את החשבונות האלה, מה שעלול להוביל לאירועי אבטחה חמורים. עליכם לעקוב מקרוב אחר חשבונות מיוחסים כדי לעמוד בדרישות הציות ולהגן על הארגון שלכם.
סוכני צל וגישה לא מנוהלת
סוכני צל הופכים גישה לא מנוהלת לסכנה ממשית. סוכנים אלה פועלים ללא פיקוח ויכולים לגשת למידע רגיש באופן עצמאי. הם עלולים להפר מדיניות ארגונית וכללי ציות. ללא ממשל תקין, סוכני צל עלולים להעביר מידע רגיש לנמען שגוי או לבצע פעולות לא מורשות.
- חברת שירותים פיננסיים מתוך Fortune 500 גילתה שסוכן ה-AI של שירות הלקוחות שלה דלף נתוני חשבונות במשך שבועות לאחר מתקפת prompt injection. התוצאה הייתה קנסות ועלויות תיקון גבוהות.
- סוחרים בחברה פיננסית השתמשו בכלי AI לא מורשה כדי לנתח נתוני שוק, ובמהלך חודשים ניגשו למידע רגיש של לקוחות. הדבר הפר את דרישות GLBA ו-SEC.
- בתחום הבריאות, אנשי צוות השתמשו בכלי AI גנריים כדי לנתח נתוני מטופלים ללא ציות נאות, בניגוד לתקני HIPAA.
אסור לכם לתת לסוכני צל לפעול ללא מעצורים. עליכם להטמיע בקרות שימנעו גישה לא מנוהלת ויפחיתו סיכוני אבטחה. פודקאסט M365.FM מציג את האירועים האמיתיים האלה כדי להראות מדוע נדרש ממשל חזק לסוכנים ולחשבונות שירות.
זהות סוכנים וממשל
לא תוכלו לאבטח את הארגון אם תתעלמו מהצורך בקטגוריית זהות שלישית. מערכות IAM מסורתיות מכירות רק משתמשים וחשבונות שירות. זה משאיר פער עבור ai agents ו-agentic ai שפועלים באופן אוטונומי, מקבלים החלטות ומתקשרים עם מידע רגיש. טיפול בסוגי זהויות לא-אנושיות אלה כחשבונות שירות יוצר סיכוני אבטחה ובעיות ציות מורכבות. אתם צריכים גישה חדשה שתעניק לזהות הסוכן תבנית, ממשל ומחזור חיים משלה.
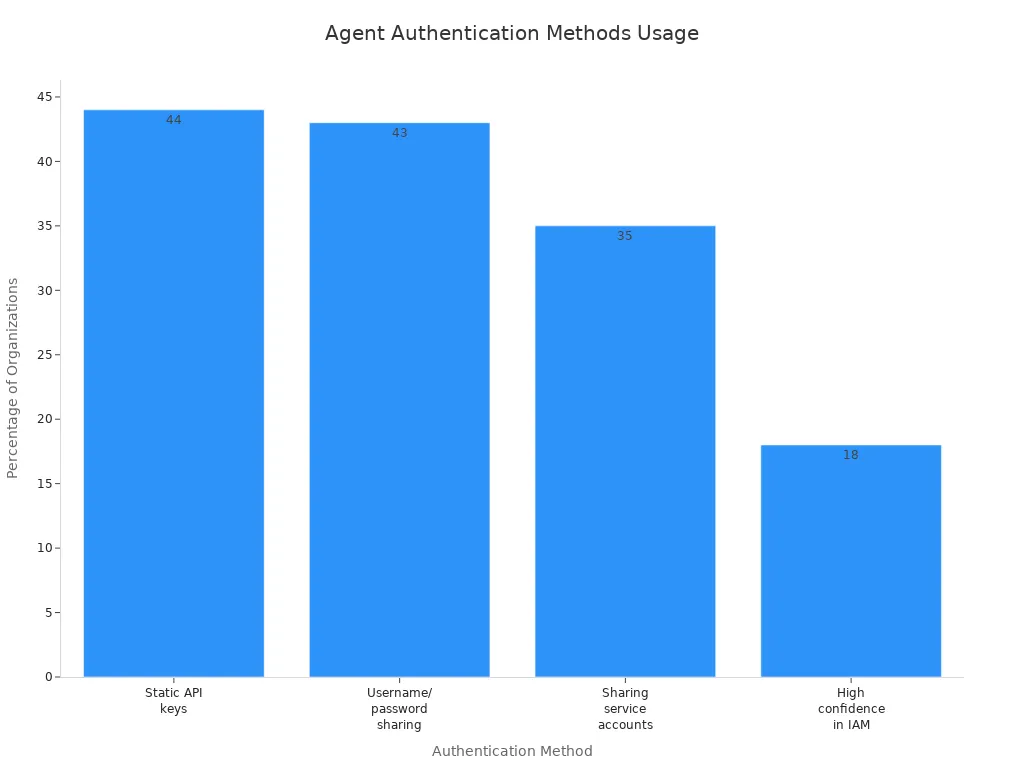
הסתכלו על המספרים. כמעט מחצית מהארגונים עדיין משתמשים במפתחות API סטטיים או משתפים שמות משתמש וסיסמאות לאימות סוכנים. רק 18% מהם בטוחים במערך ה-IAM הנוכחי שלהם לזהויות סוכנים. זה מראה על צורך ברור במודל אבטחת זהויות ייעודי לסוכנים.
"יש כאן רכיבים סביב זהויות סוכנים, יש רכיבים סביב קטלוגיזציה, יש רכיבים סביב ריכוז מדיניות ואכיפה של המדיניות הנכונה… דבר מרכזי נוסף הוא ההקשר."
— ארכיטקט בכיר, ארגון בתחום הבריאות והביטוח
תבניות זהות לסוכנים (Agent Identity Blueprints)
כדי לנהל זהויות סוכנים בקנה מידה גדול, אתם צריכים תבנית. תבנית מספקת דרך חוזרת ומאובטחת ליצור, לנהל ולפרוש זהויות סוכנים. היא מבטיחה שכל סוכן יפעל לפי אותם כללים ואותם בקרות אבטחה. הגישה הזו עוזרת להימנע מהבלגן שנוצר מהתפשטות בלתי מנוהלת של זהויות שאינן אנושיות.
כך נראית תבנית זהות סוכן חזקה:
| רכיב | תיאור |
|---|---|
| תבנית | שומרת מאפיינים משותפים כדי לאפשר הגדרה עקבית בין זהויות הסוכנים. |
| זהות | פועלת כסוג זהות מיוחד שיכול לספק זהויות סוכנים או לבטל אותן. |
| מאגר אישורים | מחזיק את האישורים המשמשים לאימות, ומאפשר לזהויות הסוכנים לבקש אסימוני גישה. |
| מאגר ניהול | מאפשר להחיל מדיניות והגדרות שמשפיעות על כל זהויות הסוכנים שנוצרו מהתבנית. |
באמצעות התבניות האלה אתם משיגים שליטה ונראות. אתם יכולים לאכוף גישה מבוססת זהות, לסובב אישורים ולהחיל מדיניות על כל הסוכנים. כך מצטמצמים הסיכונים של זהויות סוכנים יתומות או בעלות הרשאות מוגזמות. כמו כן, קל יותר לבצע ביקורת ולהוכיח עמידה בדרישות הרגולציה.
מודלים של ממשל מבוסס סיכון
צריך לעבור מעבר לבקרות סטטיות. מודלים של ממשל מבוסס סיכון מאפשרים להתאים את האבטחה להתנהגות בפועל של סוכני בינה מלאכותית. המודלים האלה מצמצמים את הפער בין מערכות IAM מסורתיות לבין הצרכים של בינה מלאכותית אגנטית. הם מאפשרים להגדיר מעקות בטיחות על בסיס ההשפעה וההקשר של כל זהות סוכן.
- מערכות IAM מסורתיות לא מצליחות לעמוד בקצב ובמורכבות של סוכני בינה מלאכותית ארגוניים.
- סוכנים פועלים כיום כזהויות מכונה בעלות השפעה רבה. הם זקוקים לבקרות ממשל חזקות שתואמות את העוצמה וההיקף שלהם.
- מנגנוני זהות מסורתיים מסתמכים על אישורים קבועים. אלה אינם מתאימים לאופיה החולף והדינמי של זהות סוכן.
באמצעות ממשל מבוסס סיכון אתם יכולים לנטר פעולות של סוכנים בזמן אמת. אתם יכולים להתאים הרשאות לפי המשימה הנוכחית, המשתמש או רגישות הנתונים. הגישה הזו מחזקת את אבטחת הזהות ומפחיתה את הסיכוי לגישה לא מורשית. כמו כן, אתם מקבלים שליטה טובה יותר על מחזורי החיים של זהויות שאינן אנושיות ושל בינה מלאכותית אגנטית.
גישה מצומצמת וחולפת
צריך להגביל מה סוכנים יכולים לעשות ולמשך כמה זמן. גישה מצומצמת וחולפת נותנת לכם את השליטה הזו. במקום להעניק הרשאות רחבות וקבועות, נותנים לסוכנים רק את הגישה שהם צריכים, לפרק הזמן הקצר ביותר האפשרי. הגישה הזו תואמת את עקרונות Zero Trust ואת עקרונות הגישה המבוססת זהות המודרנית.
- אישורים קצרי מועד מצמצמים את החשיפה גם אם הם דלפו.
- גישה חולפת מספקת אישורים שפגים אוטומטית, ובכך מפחיתה את הסיכון לפריצה.
- סקופינג דינמי מאפשר להעניק הרשאות על בסיס הקשר בזמן אמת, כך שסוכנים מקבלים רק את מה שהם צריכים לכל משימה.
- שיטה זו מפחיתה הרשאות קבועות בין המשימות, ובכך מצמצמת את משטח התקיפה.
- משך חיים קצר מבטיח שגם אם אישור נגנב, הנזק יהיה מוגבל.
אתם מגנים על הארגון שלכם על ידי שימוש בגישה מצומצמת וחולפת לכל זהויות הסוכנים. כך מקשים על התוקפים לנצל סוכני בינה מלאכותית או זהויות שאינן אנושיות. כמו כן, אתם משפרים את מצב העמידה בדרישות הרגולציה ומפשטים ביקורות.
אי אפשר להתייחס לסוכנים כאל מחשבה שניה. באמצעות אימוץ תבניות זהות לסוכנים, ממשל מבוסס סיכון וגישה חולפת, בונים בסיס חזק לאבטחת זהויות. אתם מכינים את הארגון לעתיד הבינה המלאכותית האגנטית ומפחיתים את הסיכונים הכרוכים בזהות סוכן שאינה מנוהלת.
יישום ניהול זהויות סוכנים
ניתן לחזק את תנוחת האבטחה של הארגון באמצעות ניהול זהויות סוכנים בגישה ברורה וישימה. התחילו ביצירת בסיס איתן לרישום ולגילוי, לאחר מכן אכפו מדיניות בזמן ריצה, ולבסוף נטרו הכול באמצעות נתיבי ביקורת מקיפים.
רישום וגילוי
אתם זקוקים לרישום אמין שיעקוב אחר כל זהות סוכן. שלב זה מבטיח שתדעו בדיוק אילו סוכנים קיימים, מה הם עושים וכיצד הם מתקשרים עם המערכות שלכם. פעלו לפי שיטות העבודה המומלצות ליצירת רישום התומך באימות לסוכנים ומחזק את האבטחה:
- התחילו בקטן ושפרו בהדרגה. רשמו קבוצה מינימלית של סוכנים, וחדדו את התהליך שלכם ככל שאתם לומדים.
- השתמשו ב-APIs סטנדרטיים לרישום סוכנים. כך הרישום שלכם יישאר עקבי וניתן להרחבה.
- הפעילו חיפוש סמנטי כדי שסוכנים יוכלו לגלות במהירות כלים ומשאבים רלוונטיים.
- אכפו ממשל מהיום הראשון. שלבו אימות וכניסה יחידה (SSO) בכל פעולה ברישום.
- נטרו ורשמו ביומן את כל הפעילות ברישום. בדקו את היומנים באופן קבוע כדי לזהות התנהגות חריגה.
- סנכרנו את ערכי הרישום עם בסיס הקוד באמצעות אינטגרציה רציפה (CI).
- הציעו פורטל ידידותי למשתמש שמאפשר לגלות סוכנים בקלות.
- נצלו מסגרות עבודה בקוד פתוח כדי להאיץ את הפיתוח.
על ידי ביצוע השלבים האלה תשיגו נראות ושליטה על זהות הסוכנים, מה שיקל על אכיפת מדיניות של הרשאות מינימליות וניהול אישורי גישה.
אכיפת מדיניות בזמן ריצה
עליכם לאכוף מדיניות בזמן שהסוכנים פועלים, ולא רק בדיעבד. אכיפת מדיניות בזמן ריצה מעניקה שליטה בזמן אמת על התנהגות הסוכנים ועל הגישה שלהם. ראו כיצד גישה זו משתווה לבקרות חשבונות שירות מסורתיים:
| היבט | אכיפת מדיניות בזמן ריצה | בקרות חשבונות שירות מסורתיות |
|---|---|---|
| ממשל | ממשל רציף של ההתנהגות | ביקורת לאחר הפעילות |
| מנגנון בקרה | הכלה של התנהגות במהלך הפעולה | אימות זהות ומתן גישה |
| יכולת הסתגלות | מתוכננת למערכות אוטונומיות | לא נבנתה לפיקוח בזמן אמת על פעולות |
ממשל בזמן ריצה מתמקד בהכלת פעולות הסוכנים בזמן שהן מתבצעות. אתם זקוקים לכך משום שהסוכנים פועלים באופן אוטונומי ודורשים פיקוח מתמיד. המודלים המסורתיים בודקים זהות והרשאות רק בתחילת הדרך, ולכן מחמיצים התנהגות מסוכנת שמתרחשת מאוחר יותר. עם אימות לסוכנים תוכלו להתאים את המדיניות בזמן אמת ולוודא שהסוכנים לעולם לא יחרגו מהסמכות שהוקצתה להם.
ניטור ונתיבי ביקורת
אי אפשר לשפר מה שלא מודדים. ניטור יעיל ונתיבי ביקורת מאפשרים לעקוב אחר כל זהות סוכן ואישור גישה. בנו מלאי מקיף והשתמשו בכלי ניהול גישה כדי לאכוף הרשאות מינימליות. החליפו אישורי גישה קבועים בגישה קצרת מועד, מוגבלת למשימה, כדי להפחית סיכון. יישמו זרימות עבודה של joiner-mover-leaver לניהול מחזור החיים המלא של הסוכנים והבטחת אחריותיות.
תקנים כמו SOC 2 ו-ISO 27001 דורשים לתעד את זהות הסוכן, חותמות זמן והקשר ההחלטה ביומנים עמידים לשינויים. יש לשמור יומנים אלה במשך שנים כדי לתמוך באי-הכחשה. השתמשו בניטור ברמת הרשת כדי לראות את תעבורת הסוכנים ולאכוף מדיניות מקושרת לייחוס, כך שכל פעולה תתקשר בחזרה לגורם אנושי.
אוטמטו את רוטציית האישורים ובדקו הרשאות באופן קבוע. בקרת גישה מבוססת תכונות (ABAC) מאפשרת להעריך הרשאות באופן דינמי ולשמור על הסביבה מאובטחת. עם ניטור חזק תסגרו פערים באימות לסוכנים ותבנו אמון בתוכנית הזהויות שלכם.
טיפ: אוטמטו את ניהול האישורים ואת בדיקות ההרשאות כדי להישאר צעד לפני האיומים ולעמוד בדרישות הציות.
עתיד הסוכנים בארגון
איומים מתפתחים
אתם ניצבים בפני גל חדש של איומים ככל שסוכני AI הופכים לאוטונומיים יותר בארגון. תוקפים מכוונים כעת לסוכנים הללו בטקטיקות שחורגות מהמודלים המסורתיים של אבטחה. עליכם להבין את הסיכונים כדי להישאר צעד לפני האיומים.
| סוג האיום | תיאור |
|---|---|
| זיוף זהות (Spoofing) | גישה לא מורשית למערכות באמצעות התחזות למשתמשים לגיטימיים. |
| שינוי לא מורשה (Tampering) | שינוי נתונים או מערכות על ידי גורמים זדוניים. |
| חשיפת מידע | גישה לא מורשית למידע רגיש. |
| מניעת שירות (DoS) | פגיעה בזמינות השירות למשתמשים לגיטימיים. |
| העלאת הרשאות | השגת הרשאות גישה גבוהות יותר מאלה שהוענקו באופן מורשה. |
| איומים מתקדמים | פגיעויות ייחודיות בסוכני GenAI, שמובילות לוקטורי תקיפה חדשים. |
אי אפשר להתעלם מהאיומים המתקדמים האלה. סוכני AI שנפרצו יכולים לתמרן את כלי האבטחה שלכם כך שיתעלמו מסכנות אמיתיות. פעילות אוטונומית שאינה מנוטרת מאפשרת לסוכנים לבצע שינויים קריטיים בלי שתדעו עליהם. עקיפה אוטונומית של מדיניות פירושה שסוכן AI יכול להגדיר מחדש מדיניות אבטחה, וכך לסכן את הציות שלכם. עליכם גם לשים לב לפערים בין הוראות לנתונים, שבהם מודלי שפה גדולים מתבלבלים בין פקודות לבין נתוני משתמש. הרעלת זיכרון עלולה להטמיע הוראות זדוניות בבסיס הידע של סוכן, וכך להשפיע על פעולות עתידיות.
היו ערניים: משטח התקיפה גדל ככל שאתם פורסים סוכני AI נוספים. עליכם להתאים את ההגנות שלכם בהתאם.
מגמות רגולציה
עליכם לעקוב אחר רגולציה שמשתנה במהירות. ממשלות דורשות כיום מסגרות ממשל מובנות לסוכני AI. יחס בני האדם לזהויות שאינן אנושיות ממשיך לעלות, וזה אומר שאתם זקוקים לבקרות חזקות יותר. חוק ה-AI של האיחוד האירופי מחייב כעת ניהול סיכונים ושקיפות למערכות AI בסיכון גבוה. אי-עמידה בדרישות עלולה לעלות לכם עד 35 מיליון אירו או 7% מההכנסות הגלובליות שלכם. בארצות הברית, מדינות שונות יוצרות חובות ציות ייחודיות, מה שהופך את הממשל למורכב עוד יותר.
- עד 2027, כמעט כל כלכלה מרכזית תחייב בחוק ממשל של סוכנים.
- עליכם להתכונן לביקורות חובה ולתקני דיווח מחמירים.
- הרגולטורים מצפים מכם להוכיח שאתם שולטים בכל סוכן ובכל זהות שאינה אנושית בסביבה שלכם.
הערה: אי אפשר להמתין. התחילו לבנות את אסטרטגיית הציות שלכם עכשיו כדי להימנע מקנסות יקרים.
היערכות לסוכנים אוטונומיים
אתם צריכים תוכנית לניהול עלייתם של סוכנים אוטונומיים. בצעו את הצעדים האלה כדי לאבטח את עתידכם:
| שלב | תיאור |
|---|---|
| קביעת מסגרות ממשל | הגדירו אחריות, תהליכי אישור והנחיות אתיות לפעולות של סוכנים. |
| הבטחת איכות נתונים | הערכו ושפרו את שלמות הנתונים, הדיוק והעקביות שלהם בין המערכות. |
| הגדרת תפקידים ארגוניים | מנו בעלי סוכנים שמבינים גם עסקים וגם טכנולוגיה, שיפקחו על הביצועים. |
| פיתוח אסטרטגיות אינטגרציה | מפו את המערכות ומקורות הנתונים שהסוכנים זקוקים להם, והבטיחו קישוריות ותיאום גישה אמינים. |
| הטמעת תהליכי ניטור | קבעו מדדים והתראות להערכה מתמשכת של ביצועי הסוכן ושל האינטגרציה. |
עליכם לפעול עכשיו. בנו מסגרות ממשל שמגדירות אחריות ברורה. מנו בעלים שמבינים גם עסקים וגם טכנולוגיה. שפרו את איכות הנתונים שלכם כדי שהסוכנים יקבלו החלטות נכונות. מפו את המערכות ומקורות הנתונים שלכם כדי שהסוכנים יוכלו לפעול בבטחה. הגדירו ניטור והתראות למעקב אחר ביצועי הסוכנים ותקינות האינטגרציה.
טיפ: ממשל וציות מתמשכים אינם אופציונליים. הם ההגנה הטובה ביותר שלכם ככל שהסוכנים הופכים לאוטונומיים יותר.
יש בידיכם את היכולת לעצב את עתיד הארגון שלכם. על ידי הסתגלות לאיומים מתפתחים, עמידה בדרישות הרגולציה והכנה לדור הבא של סוכנים אוטונומיים, אתם מגינים על הארגון שלכם ופותחים הזדמנויות חדשות.
אם אתם רוצים להגן על הארגון שלכם מפני סיכונים מודרניים, עליכם להפסיק להתייחס לסוכנים כאל חשבונות שירות. סוכני AI פועלים באופן עצמאי ובמהירות, וכך הופכים מודלי ממשל מסורתיים לחסרי תועלת. רוב הארגונים חסרים מדיניות לניהול סוכנים, ובקרוב הסוכנים יעלו במספרם על זהויות אנושיות. אמצו שיטות עבודה מומלצות כמו זיהוי ייחודי, גישה לפי הרשאות מינימליות וניטור מתמשך. הפודקאסט M365 FM מציע תובנות שיעזרו לכם לבנות מסגרת דינמית לניהול זהויות של סוכנים. התחילו עכשיו כדי לאבטח את הארגון שלכם ולהישאר לפני המתחרים.
שאלות נפוצות
מהו הסיכון העיקרי בהתייחסות לסוכנים כאל חשבונות שירות?
אתם יוצרים פערי אבטחה. סוכנים פועלים מעצמם ודורשים בקרות ייחודיות. חשבונות שירות אינם מסוגלים להתמודד עם זה. אתם מסתכנים בדליפות נתונים, כשלי ציות והתקפות אם תתעלמו from ניהול זהויות ייעודי לסוכנים.
איך זהויות של סוכנים שונות מחשבונות שירות?
זהויות של סוכנים משתנות לפי ההקשר והמשימות. חשבונות שירות נשארים סטטיים. אתם צריכים בקרות דינמיות לסוכנים. כך הסביבה שלכם נשארת מאובטחת וגמישה.
למה כדאי להשתמש בגישה מוגבלת ובזמנית לסוכנים?
גישה מוגבלת ובזמנית מגבילה מה סוכנים יכולים לעשות ולכמה זמן. כך מצמצמים את משטח התקיפה. אם פרטי גישה ידלפו, הסיכון נשאר נמוך. הגישה הזו תומכת ב-Zero Trust ובאבטחה מודרנית.
איך אפשר לאתר את כל הסוכנים בסביבה שלי?
התחילו ברישום מרכזי. רשמו כל סוכן מיד לאחר הפריסה שלו. השתמשו ב-API ובאוטומציה כדי לשמור על הרשימה מעודכנת. סקירות קבועות יעזרו לכם לזהות Shadow Agents.
מהו Shadow Agent?
Shadow Agent הוא סוכן AI שאינו מנוהל. ייתכן שאינכם יודעים על קיומו. הוא יכול לגשת למידע רגיש ללא פיקוח. Shadow Agents יוצרים סיכוני ציות ואבטחה.
איך ניהול זהויות של סוכנים עוזר בציות?
ניהול זהויות של סוכנים מספק לכם מסלולי ביקורת ברורים. תוכלו להראות לרגולטורים מי ניגש לאילו משאבים ומתי. כך קל יותר לעבור ביקורות ולהימנע מקנסות.
מהו הצעד הראשון לשיפור ממשל הסוכנים?
צרו רישום לכל הסוכנים. הקצו בעלים. הגדירו מדיניות לגישה ולניטור. התחילו בקטן והרחיבו בהדרגה. כך תבנו בסיס חזק לאבטחה ולציות.
איפה אפשר ללמוד עוד על שיטות עבודה מומלצות לזהויות של סוכנים?
האזינו ל-M365 FM Podcast. תקבלו תובנות מומחים, דוגמאות מהשטח וצעדים מעשיים. הישארו לפני המתחרים בכך שתלמדו ממובילי התחום בזהויות וממשל של סוכנים.
🎧 האזינו לפרק הזה
מעוניינים בהסבר מעשי על AI Agent Identity Security? הפרק הזה מפרק את הנושא בשפה ברורה ומראה מדוע הוא חשוב ל-Microsoft 365, ל-Azure, ל-Power Platform, לאבטחה, ל-AI ולעבודה מודרנית.
האזינו לפרק הזה אם תרצו:
- להבין את המושגים המרכזיים שמאחורי AI Agent Identity Security
- לראות how זה משתלב במערכת הטכנולוגיה הרחבה של Microsoft
- ללמוד היכן זה יכול ליצור ערך מעשי לארגון שלכם
ייתכן שתאהבו גם את פרקי M365 FM הקשורים הבאים:
- אבטחת Service Principal: הפסיקו להשתמש בחשבונות אישיים
- Microsoft Entra Agent ID: זהות מאובטחת לסוכני AI
- Microsoft AI Agent Runtimes: מעבר לצ'אטבוטים ארגוניים
- מסגרת סוכני AI ארגונית: ארכיטקטורה מעבר לצ'אטבוטים
- Security Agent Fabric: בינה מלאכותית אוטונומית להגנת סייבר
גלו עוד שיחות מעשיות על Microsoft ב-M365 FM.
נבדק לאחרונה: יולי 2026.
למי מומלץ להאזין
הפרק מיועד למנהלי Microsoft, לארכיטקטים, למפתחים, לאנשי אבטחה ולמנהיגים עסקיים שצריכים בסיס מעשי לפני קבלת החלטות על יישום, תפעול או ממשל.
🎧 כדאי גם להאזין ל
- AI Agents — צעד הבא רלוונטי מאוד להרחבת הנושא.
- Power Platform — צעד הבא רלוונטי מאוד להרחבת הנושא.
- Microsoft Graph Data Connect — צעד הבא רלוונטי מאוד להרחבת הנושא.