 JA
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 한국어
AI エージェントをサービス アカウントのように扱うのはやめましょう
By Mirko Peters ·
ポッドキャスターのコーナーへようこそ。現在エンタープライズ テクノロジーを管理しているなら、生成 AI と自律型ワークロードの急速な広がりに追いつくため、奔走していることでしょう。しかし、こうしたシステムを大規模に展開する際、私たちはつい慣れ親しんだ、安心できる習慣に頼りがちです。現代の IT アーキテクチャにおいて最も危険な習慣の一つが、自律型 AI エージェントを従来のサービス アカウントと同じように扱うことです。この包括的な詳説では、従来のサービス アカウント モデルが現代の AI エージェントを保護できない理由、このアプローチがもたらす固有のセキュリティ上の脆弱性、そして防止可能な侵害の被害に遭う前に、堅牢なリスクベースの ID 管理を実装する方法について解説します。
Automatically translated with AI from the original post. Read the English original
「podcaster's corner」へようこそ。現在、エンタープライズ テクノロジーの管理を担当しているなら、生成 AI と自律型ワークロードの急速な広がりに追いつこうと奮闘していることでしょう。しかし、こうしたシステムを大規模に展開する際、私たちはつい慣れ親しんだ習慣に頼りがちです。現代の IT アーキテクチャにおいて最も危険な習慣の一つが、自律型 AI エージェントを従来のサービス アカウントと同じように扱うことです。この詳細な解説では、従来のサービス アカウント モデルが現代の AI エージェントを保護できない理由、このアプローチがもたらす固有のセキュリティ上の脆弱性、そして組織が防ぎ得る侵害の被害に遭う前に、リスクベースの堅牢な ID 管理を実装する方法を見ていきます。
この重要なテーマをさらに掘り下げるには、M365 FM Podcast の関連エピソード「AI Agent Identity Security: Beyond Service Accounts」もぜひご覧ください。このエピソードでは、実際の Microsoft 環境において本当に重要となるアーキテクチャ、セキュリティ、運用上の選択について詳しく解説しています。
AI エージェントには固有の ID 管理が必要だと認識してください。サービス アカウントと同じように扱うと、組織がセキュリティ リスクにさらされます。
- AI エージェントには固有の ID 管理が必要だと認識してください。サービス アカウントと同じように扱うと、組織はセキュリティ リスクにさらされます。
- エージェント ID の一元的な追跡を実装してください。これにより、ガバナンス上の死角を解消し、説明責任を確保できます。
- エージェントにはスコープを限定した一時的なアクセスを使用しましょう。エージェントの権限を必要最小限に絞ることで、攻撃対象領域を減らせます。
- すべてのエージェント ID のレジストリを作成しましょう。これにより、どのようなエージェントが存在し、それらがシステムとどのように連携しているかを把握できます。
- すべてのエージェント ID を登録するレジストリを作成してください。これにより、どのようなエージェントが存在し、それらがシステムとどのように連携しているかを把握できます。
- 明確なガバナンス フレームワークを確立してください。エージェントの操作に対する責任の所在と承認プロセスを定義し、セキュリティを強化します。
- 進化する脅威や規制の動向に関する情報を常に把握しましょう。自律型エージェントの将来に向けて組織を準備し、起こりうるリスクから保護します。
- 進化する脅威や規制の動向について、常に最新情報を収集してください。自律型エージェントの将来に備えて組織を準備し、潜在的なリスクから保護します。
エージェントをサービス アカウントとして扱うのをやめる理由
現代の脅威から組織を守りたいなら、エージェントをサービス アカウントとして扱うのをやめる必要があります。サービス アカウントを従来の方法で管理すると、セキュリティとガバナンスに危険な欠落が生じます。M365 FM Podcast でも取り上げられているように、シャドウ エージェントの台頭がこれらの弱点を浮き彫りにしています。AI エージェントは、従来の ID モデルや認可モデルでは対処しきれない新たな課題をもたらすことを認識する必要があります。
ガバナンス上の死角
ガバナンスの盲点
従来のシステムには適切な監視の仕組みが欠けているため、サービス アカウントのセキュリティ リスクはしばしば見過ごされます。サービス アカウントが、一元的な追跡の仕組みがないまま開発者によって自動的に作成されていることに気づくかもしれません。また、クラウド プラットフォームごとに ID 管理の手法が異なるため、可視性の問題が生じます。サービス アカウントごとに管理責任者がいないと、説明責任は失われます。人間以外の ID は、多くの場合、ガバナンス フレームワークの外で動作し、監視されないまま権限を蓄積します。侵害が発生した際には、これらのアカウントが何にアクセスしたのかを特定するのに苦労することになります。
ヒント: 一元的な追跡と定期的なレビューを行うことで、これらのガバナンス上の盲点を解消できます。
説明責任のギャップ
エージェントにサービス アカウントを使うと、説明責任に深刻なギャップが生じます。レガシーのサービス アカウントは、適切なガバナンスなしで作成されることが多く、その結果、監視されないアクセスが発生します。静的な資格情報と広範なアクセス許可があるため、これらのアカウントは攻撃者にとって魅力的な標的になります。また、一元管理が行われていないため、侵害時に責任者を特定しにくくなります。操作を特定の所有者までたどることも容易ではなく、インシデント対応が遅れ、不完全なものになります。
- サービス アカウントには人の操作がないため、監視が困難です。
- 従来のセキュリティ ツールでは、悪意のあるアクティビティを検出できない場合があります。
- サプライ チェーン攻撃では、長期間気付かれないまま侵入を続けるために、サービス アカウントが狙われることがよくあります。
エージェント特有の課題
権限の継承
エージェントには、無視できない新たなリスクがあります。AI エージェントは、複雑な委任チェーンを通じて権限を継承することがあります。適切に管理しなければ、セキュリティ リスクが高まります。固定されたロールとアクセス許可で動作するサービス アカウントとは異なり、エージェントでは最後の資格情報だけでなく、権限の系譜を監視する必要があります。エージェントをユーザーやサービス アカウントと誤解すると、運用面とセキュリティ面の両方で問題が生じます。
- AI エージェントは自律的に動作し、戦術を変えることがあります。
- エージェントのガバナンスには、認可と ID に対する新しいアプローチが必要です。
- 権限がエージェントfrom間でどのように受け渡されるかを追跡する必要があります。
動的な意思決定
AI エージェントは、静的なサービス アカウントのようには動作しません。リアルタイムのコンテキストに基づいて適応し、変化します。このような動的な動作により、従来の IAM 制御では不十分になります。エージェントには ID の迅速なプロビジョニングと失効が頻繁に必要となり、管理が複雑になります。静的な資格情報や固定されたアクセス許可に頼ることはできません。代わりに、エージェントの現在のコンテキストやタスクに応じて変化する、柔軟な認可モデルが必要です。
- エージェントには、従来のサービス アカウントより多くのアクセス許可が必要になることが多く、攻撃対象領域が広がります。
- ID と認可を迅速に変更する必要があるため、手作業のプロセスでは対応できません。
- AI エージェントの活動のペースに対応するには、リスクベースのガバナンスを採用する必要があります。
M365.FM のポッドキャストでは、エージェントをサービス アカウントとして扱うのをやめるよう呼びかけています。エージェント特有の ID、認可、管理のニーズを認識する必要があります。そうすることで、ガバナンス上の死角を解消し、説明責任のギャップをなくし、サービス アカウントに関するセキュリティ リスクを低減できます。この転換は、自律型エージェントの将来に備えるとともに、組織全体の IAM 戦略を強化します。
エージェントとサービス アカウントの比較
ID の違い
静的 と 動的
サービス アカウントとエージェント ID の本当の違いを理解する必要があります。サービス アカウントは静的に動作します。作成され、アクセス許可を割り当てられ、ほとんど変更されません。一度設定すると、そのまま忘れられることも多いでしょう。一方、エージェント ID は動的です。エージェントはリアルタイムのデータや変化する状況に基づいて動作します。判断を下し、新しい情報に適応し、時には自らの動作を変えることさえあります。この動作の違いがあるため、両者に同じルールを適用することはできません。
サービス アカウントとエージェント ID の違いを把握するための簡単な比較は次のとおりです。
| サービス アカウント | エージェント ID | |
|---|---|---|
| 概要 | システムやサービス用のデジタル資格情報 | AI を搭載した、タスク主導のインテリジェント システム |
| 主な目的 | マシンやワークロードが認証し、リソースにアクセスできるようにする | 判断を行い、データに基づいて動作し、ワークフローを実行する |
| セキュリティの焦点 | 資格情報の管理、アクセス制御、ライフサイクル | 動作の監視、アクセス許可、コンテキストの制限 |
| ID のライフサイクル | ユーザー アカウントと同様に構成: 作成、ローテーション、有効期限切れ | 独立した ID ではなく、サービス アカウントの上に構築される |
| リスク | API キーの漏えい、未使用のサービス アカウント | 自律的な行き過ぎた動作、権限の過剰付与、プロンプト インジェクション、悪用 |
| ガバナンスの必要性 | 最小特権、資格情報の衛生管理、ローテーション | ガードレール、説明可能性、意図の制限 |
| アイデンティティのセキュリティ整合 | 認証、認可、可視性を強制する | 操作の範囲、検証、可観測性を強制する |
文脈認識
エージェントは、文脈認識という新たな能力をもたらします。つまり、エージェントは状況を把握し、ユーザーの意図を理解したうえで、今この操作が妥当かどうかを判断できます。サービスアカウントにはこれができません。固定されたルールに従って動くだけです。一方エージェントは、誰が要求しているのか、どのようなデータが関係するのか、直前に何が起きたのかに応じて操作を調整できます。これにより、エージェントのアイデンティティははるかに安全で賢くなります。ただし、安全性を保つには新たな統制が必要になる点も忘れてはなりません。
ライフサイクルとアクセス許可
過剰な権限を持つサービスアカウント
サービスアカウントに過剰な権限を与えると、大きなリスクが生じます。サービスアカウントは設定が簡単なため、広範なアクセス権を与えられることがよくあります。時間の経過とともに権限は積み重なり、不要になった後も削除し忘れがちです。これは大きな攻撃対象領域となります。サービスアカウントとエージェントアイデンティティの比較において、エージェントは文脈に応じたアクセス許可を利用できます。このアクセス許可は、エージェントが何をしているのか、いつ行っているのかによって変化します。そのため、過剰なアクセス権を与えるリスクを減らせます。
- エージェントは、リアルタイムに適応するアクセス許可を利用します。そのため、攻撃者が悪用することはより困難になります。
- サービスアカウントは静的なアクセス許可に依存しており、それが過剰な特権につながる可能性があります。
- 動的アクセスを使うと、特定のタスクや時間枠など、必要なときだけアクセス許可を付与できます。
- 条件付きの信頼関係を設定すると、何か問題が起きた場合の影響範囲を小さく抑えられます。
資格情報のローテーション
サービスアカウントとエージェントアイデンティティのライフサイクル管理には、それぞれ異なる戦略が必要です。サービスアカウントでは、明確な所有者を割り当て、作成から廃止までのすべての段階を追跡し、資格情報を頻繁にローテーションする必要があります。短期間有効な資格情報を使用し、不要になったら自動的に失効させるべきです。また、休眠アカウントや未使用のキーを定期的に確認してください。エージェントアイデンティティについては、すべてのアクセス判断を記録し、そのエージェントがなぜ今も存在しているのかを説明できるようにしておく必要があります。
- すべてのアイデンティティに、業務または基盤の所有者を割り当てます。
- 作成、目的、利用、ローテーション、廃止をそれぞれ個別のイベントとして追跡します。
- 短期間有効な資格情報と自動失効を優先します。
- 休眠アイデンティティと未使用のキーを、スケジュールに沿って確認します。
- アイデンティティが今も有効である理由を証明できるよう、十分な文脈をログに残します。
サービスアカウントとエージェントアイデンティティを同じように扱うことはできません。サービスアカウントとエージェントアイデンティティの問題は、単なる技術の話ではありません。セキュリティ、ガバナンス、そして組織の将来に関わる問題です。エージェントは動作が異なり、より高度な統制を必要とし、より厳密な監視を求めるため、独立したアイデンティティの分類が必要です。安全性とコンプライアンスを維持したいのであれば、今からアプローチを見直す必要があります。
過剰な権限を持つサービスアカウントのリスク
過剰な権限を持つサービスアカウントに伴うリスクを軽視することはできません。こうしたアカウントは、重大なセキュリティ脅威、コンプライアンス違反、管理されていないアクセスの入り口となります。組織を守るには、攻撃者がこの弱点をどのように悪用するのか、そして今すぐ対策が必要な理由を理解しておく必要があります。
横方向の移動による脅威
攻撃者は、過剰な権限を持つサービスアカウントを好みます。システム内を移動するための手段として都合がよいからです。攻撃者がこうしたアカウントの1つにアクセスすると、その資格情報を使ってネットワークの他の部分に到達できます。これは横方向の移動と呼ばれます。過剰な権限付与を許すことは、最も価値の高いデータへの地図を攻撃者に渡すようなものです。
- 攻撃者は、侵害された資格情報を再利用して、隣接するシステムにアクセスする可能性があります。
- 過剰なアクセス許可があると、攻撃者はデータベースやCI/CDプラットフォームを経由して横展開できてしまいます。
- 権限を明確に取り消す仕組みがないと、攻撃者はアラートを発生させることなく権限を昇格させられます。
- サービスアカウントは従来のセキュリティ制御の外で動作することが多く、そのため攻撃の主な標的になります。
これは実際の攻撃で見られます。攻撃者は正当なマシンID を通じた持続的なアクセスを狙います。インフラ内を移動し、権限を昇格させ、アラートを発生させることなくデータを盗み出します。Active Directory のサービスアカウントは、特に横展開型の攻撃においてセキュリティリスクを高める可能性があります。これらのアカウントは高いアクセス権限を持つことが多く、攻撃者がネットワーク内を移動して機密性の高いリソースに到達することを許してしまいます。
警告: データ侵害の約74%は、過剰な権限を持つサービスアカウントを含む特権資格情報の不正利用から始まっています。
監査とコンプライアンスの問題
特権アカウントを適切に管理しないと、深刻な監査およびコンプライアンス上の問題に直面します。規制当局は機密データへのアクセスに対して厳格な統制を求めています。コンプライアンスに違反すれば、多額の罰金や法的トラブルを招くおそれがあります。適切に管理されていない特権アカウントは、セキュリティ上の脅威を生み出します。これらのアカウントが侵害されると、権限のないユーザーが機密データにアクセスしたり、それを変更したりできてしまいます。
統制が弱いと、内部および外部からの侵害リスクが高まります。悪意のある内部関係者やサイバー犯罪者がこれらのアカウントを悪用し、重大なセキュリティインシデントにつながるおそれがあります。コンプライアンス基準を満たし、組織を守るためにも、特権アカウントには常に注意を払う必要があります。
シャドーエージェントと管理されていないアクセス
シャドーエージェントは、管理されていないアクセスを現実的な脅威にします。これらのエージェントは監視なしで動作し、機密データに自律的にアクセスできてしまいます。企業ポリシーやコンプライアンス規則に違反するおそれもあります。ガバナンスがなければ、シャドーエージェントは機密データを誤った経路に送信したり、許可されていない操作を実行したりする可能性があります。
- あるフォーチュン500の金融サービス企業では、プロンプトインジェクション攻撃の後、カスタマーサービス用のAIエージェントが数週間にわたって口座データを漏えいさせていたことが判明しました。この結果、罰金と高額な是正コストが発生しました。
- ある金融機関のトレーダーが、無許可のAIツールを使って市場データを分析していました。その過程で数か月にわたり機密性の高い顧客情報にアクセスしており、これはGLBAおよびSECの要件に違反していました。
- 医療分野では、職員が適切なコンプライアンス対応をせずに汎用AIツールで患者データを分析しており、HIPAA基準に違反していました。
シャドーエージェントを野放しにしておく余裕はありません。管理されていないアクセスを阻止し、セキュリティリスクを低減するための統制を導入する必要があります。M365.FM Podcastでは、これらの実際のインシデントを取り上げ、エージェントやサービスアカウントに対して強固なガバナンスが必要な理由を示しています。
エージェントのIDとガバナンス
3つ目のID カテゴリの必要性を無視すると、エンタープライズのセキュリティは確保できません。従来のIAMシステムが認識するのはユーザーとサービスアカウントだけです。そのため、自律的に動作し、判断を行い、機密データとやり取りするAIエージェントやagentic AIに対して空白が生じます。これらの人間以外のID 種別をサービスアカウントとして扱うと、セキュリティリスクやコンプライアンス上の問題を招きます。エージェントのIDに独自の設計、ガバナンス、ライフサイクルを与える新しいアプローチが必要です。
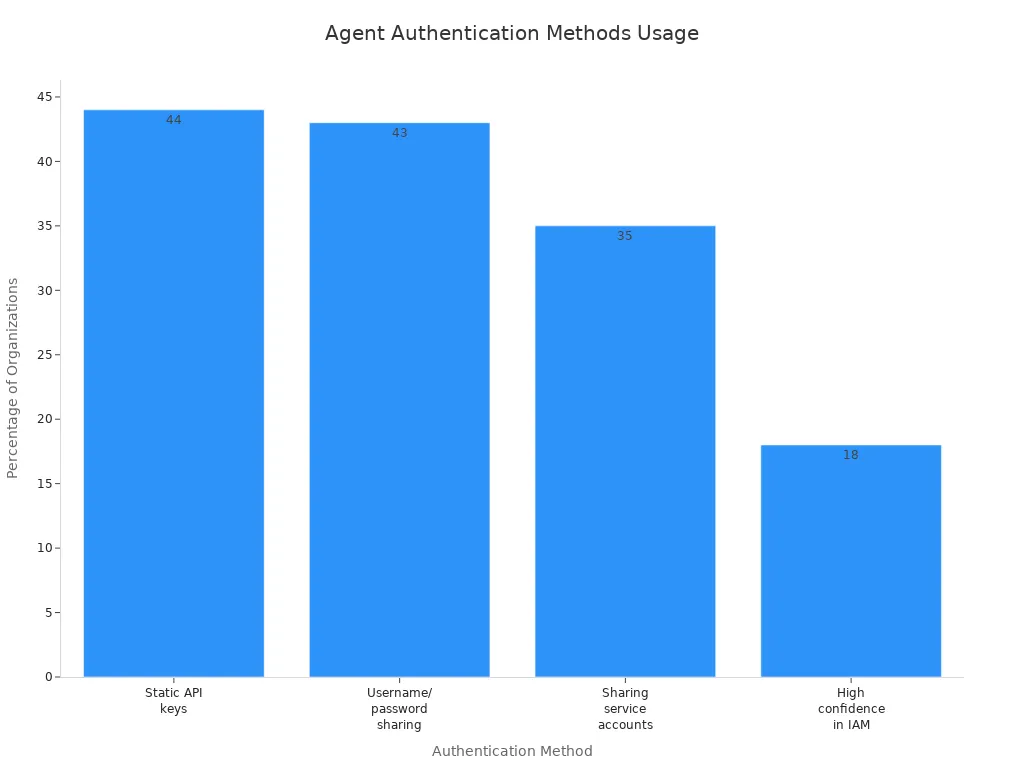
数字を見てみましょう。組織の約半数が、エージェントの認証に依然として静的なAPIキーを使用するか、ユーザー名とパスワードを共有しています。現在のエージェントID向けIAMに自信を持っているのは18%にすぎません。エージェント専用のID セキュリティモデルが明らかに必要であることを示しています。
「エージェント ID に関する要素があり、カタログ化に関する要素があり、ポリシーを一元化して適切なポリシーを適用する要素もあります……そしてもう一つ重要なのがコンテキストです。」
— 医療・保険業界のエンタープライズ企業シニアアーキテクト
エージェント ID ブループリント
大規模にエージェント ID を管理するには、ブループリントが必要です。ブループリントを使うと、エージェント ID の作成、管理、廃止を再現性のある安全な方法で行えます。すべてのエージェントが同じルールとセキュリティ管理に従うようになります。このアプローチにより、管理されていない非人間 ID が乱立する事態を避けられます。
強力なエージェント ID ブループリントに含まれる要素は次のとおりです。
| コンポーネント | 説明 |
|---|---|
| テンプレート | エージェント ID 全体で一貫した構成を保つため、共通の特性を記録します。 |
| ID | エージェント ID をプロビジョニングまたはデプロビジョニングできる特殊な ID の種類です。 |
| 資格情報コンテナー | 認証に使用する資格情報を保持し、エージェント ID がアクセス トークンを要求できるようにします。 |
| 管理コンテナー | ブループリントから作成されるすべてのエージェント ID に影響するポリシーや設定を適用できます。 |
これらのブループリントを使うと、制御と可視性を確保できます。IDベースのアクセスを強制し、資格情報をローテーションし、すべてのエージェントにポリシーを適用できます。これにより、所有者のいないエージェント ID や過剰な権限を持つエージェント ID のリスクを軽減できます。また、監査やコンプライアンスの証明も容易になります。
リスクベースのガバナンス モデル
静的な制御だけでは不十分です。リスクベースのガバナンス モデルを使うと、実際の AI エージェントの動作に合わせてセキュリティを調整できます。これらのモデルは、従来の IAM とエージェント型 AI の要件との間にあるギャップを埋めます。各エージェント ID の影響範囲とコンテキストに基づいてガードレールを設定できるようになります。
- 従来の IAM システムでは、企業の AI エージェントの速度と複雑さに対応できません。
- エージェントは現在、影響力の大きいマシン ID として動作します。その権限と影響範囲に見合った堅牢なガバナンス制御が必要です。
- 従来の ID の仕組みは永続的な資格情報に依存しています。しかし、これはエージェント ID の一時的かつ動的な性質には適合しません。
リスクベースのガバナンスを使うと、エージェントの動作をリアルタイムで監視できます。現在のタスク、ユーザー、またはデータの機密度に基づいて権限を調整できます。このアプローチにより ID セキュリティが強化され、不正アクセスのリスクが下がります。また、非人間 ID とエージェント型 AI のライフサイクルをより適切に制御できるようになります。
スコープ指定された一時的なアクセス
エージェントができることと、その期間を制限する必要があります。スコープ指定された一時的なアクセスは、そのための制御手段です。広範で恒久的な権限を与えるのではなく、必要なアクセスのみを、可能な限り短い時間だけ付与します。このアプローチは、ゼロトラストや最新の ID ベースのアクセスの原則に沿っています。
- 短期間有効な資格情報は、漏えいした場合でも露出を最小限に抑えます。
- 一時的なアクセスでは、自動的に期限切れになる資格情報を提供するため、侵害のリスクが下がります。
- 動的なスコープ設定では、リアルタイムのコンテキストに基づいて権限を付与できるため、エージェントは各タスクに必要なものだけを利用できます。
- この方法により、タスク間で常時保持される特権が減り、攻撃対象領域が縮小します。
- 短い有効期間により、資格情報が盗まれた場合でも被害を限定できます。
すべてのエージェント ID にスコープ指定された一時的なアクセスを適用することで、組織を保護できます。攻撃者が AI エージェントや非人間 ID を悪用することが難しくなります。また、コンプライアンスの体制を強化し、監査を簡素化できます。
エージェントを後回しにすることはできません。エージェント ID ブループリント、リスクベースのガバナンス、一時的なアクセスを採用することで、ID セキュリティの強固な基盤を構築できます。エージェント型 AI の将来に向けて企業を準備し、管理されていないエージェント ID に伴うリスクを低減できます。
エージェント ID 管理の実装
明確で実行可能なアプローチによって、エージェント ID 管理を実装し、組織のセキュリティ体制を強化できます。まずはレジストリと検出の強固な基盤を構築し、次にランタイムでポリシーを適用し、最後に堅牢な監査証跡ですべてを監視します。
レジストリと検出
すべてのエージェント ID を追跡するには、信頼できるレジストリが必要です。この手順により、どのエージェントが存在し、何を行い、システムとどのように連携しているかを正確に把握できます。エージェントの認証をサポートし、セキュリティを強化するレジストリを作成するために、ベスト プラクティスに従ってください。
- 小さく始めて、繰り返し改善します。最小限のエージェントを登録し、運用を通じて学んだことをもとにプロセスを見直してください。
- エージェントの登録には標準 API を使用します。これにより、レジストリの一貫性と拡張性を保てます。
- セマンティック検索を有効にすると、エージェントが関連するツールやリソースをすばやく見つけられます。
- 最初からガバナンスを徹底します。レジストリに対するすべての操作で認証とシングル サインオンを組み込んでください。
- レジストリのすべてのアクティビティを監視し、ログに記録します。異常な動作を見逃さないよう、ログを定期的に確認してください。
- 継続的インテグレーションを使用して、レジストリのエントリをコードベースと同期します。
- エージェントを簡単に探索できる、使いやすいポータルを提供します。
- オープンソース フレームワークを活用して、開発を加速します。
これらの手順に従うことで、エージェント ID の可視性と制御を確保できます。その結果、最小特権ポリシーを適用しやすくなり、資格情報の管理も容易になります。
ランタイムでのポリシーの適用
ポリシーは、事後だけでなく、エージェントが動作している間にも適用する必要があります。ランタイムでのポリシー適用により、エージェントの動作とアクセスをリアルタイムで制御できます。このアプローチが従来のサービス アカウントの制御とどう違うのかを確認してください。
| 項目 | ランタイムでのポリシー適用 | 従来のサービス アカウントの制御 |
|---|---|---|
| ガバナンス | 動作の継続的なガバナンス | アクティビティ後の監査 |
| 制御の仕組み | 動作中のエージェントの動作の封じ込め | ID の認証とアクセスの付与 |
| 適応性 | 自律的なシステム向けに設計 | アクションのリアルタイムな監視には対応していない |
ランタイムのガバナンスは、エージェントの行動が発生している最中に、その行動を封じ込めることに重点を置きます。エージェントは自律的に動作し、継続的な監視を必要とするため、この仕組みが必要です。従来のモデルは、開始時点でのみ ID とアクセス許可を確認するため、後から発生するリスクの高い動作を見逃してしまいます。エージェントの認証を活用すれば、ポリシーをリアルタイムで調整し、エージェントが意図された権限を決して超えないようにできます。
監視と監査証跡
測定できないものは改善できません。効果的な監視と監査証跡があれば、すべてのエージェント ID と資格情報を追跡できます。包括的なインベントリを作成し、アクセス管理ツールを使用して最小特権を適用してください。永続的な資格情報を、有効期間の短いタスク単位のアクセスに置き換えると、リスクを低減できます。入社・異動・退職のワークフローを導入し、エージェントのライフサイクル全体を管理して、責任の所在を明確にしてください。
SOC 2 や ISO 27001 などの規制では、エージェント ID、タイムスタンプ、判断のコンテキストを改ざんされにくいログに記録することが求められます。これらのログは、否認防止をサポートするために数年間保管する必要があります。ネットワーク レベルの監視を使用してエージェントのトラフィックを可視化し、属性に紐づいたポリシーを適用してください。そうすることで、すべての操作を人間のプリンシパルまでたどることができます。
資格情報のローテーションを自動化し、アクセス許可を定期的に見直してください。属性ベースのアクセス制御を使えば、アクセス許可を動的に評価でき、環境の安全性を保てます。強力な監視があれば、エージェントの認証における抜け穴を塞ぎ、ID プログラムへの信頼を高められます。
ヒント: 脅威やコンプライアンス要件に先回りして対応するために、資格情報の管理とアクセス許可の見直しを自動化してください。
企業におけるエージェントの未来
進化する脅威
企業内でAIエージェントの自律性が高まるにつれ、新たな脅威の波に直面します。攻撃者は、従来のセキュリティ モデルの枠を超えた手法で、これらのエージェントを標的にするようになっています。先手を打つために、リスクを正しく理解しておく必要があります。
| 脅威の種類 | 説明 |
|---|---|
| なりすまし | 正当なユーザーになりすまして、システムに不正にアクセすること。 |
| 改ざん | 悪意のある攻撃者によるデータやシステムの改ざん。 |
| 情報漏えい | 機密情報への不正アクセス。 |
| サービス拒否 | 正当なユーザーに対するサービス可用性の阻害。 |
| 権限昇格 | 許可された範囲を超える、より高いアクセス権限の取得。 |
| 高度な脅威 | GenAI エージェント特有の脆弱性により、新たな攻撃経路が生じる。 |
これらの高度な脅威を見過ごすことはできません。侵害された AI エージェントは、セキュリティツールを操作して本当の危険を無視させることがあります。監視されていない自律的な活動により、エージェントはあなたの知らないところで重要な変更を加えてしまう可能性があります。自律的なポリシーのバイパスは、AI エージェントがセキュリティポリシーを再定義できることを意味し、コンプライアンスを危険にさらします。また、大規模言語モデルがコマンドとユーザーデータを取り違える「指示とデータの不一致」にも注意が必要です。メモリポイズニングによって、悪意のある指示がエージェントのナレッジベースに埋め込まれ、今後の動作に影響を及ぼす可能性もあります。
警戒を怠らないでください。AI エージェントの導入が増えるほど、攻撃対象領域も拡大します。防御策もそれに合わせて適応させる必要があります。
規制の動向
急速に変化する規制に、遅れずについていく必要があります。政府は現在、AI エージェントに対して体系的なガバナンスの枠組みを求めています。人間以外のアカウント・ID に対する人間の比率は上昇し続けており、より強固な統制が必要になります。EU AI 法では、高リスクの AI システムに対してリスク管理と透明性が求められるようになりました。コンプライアンス違反は、最大 3,500 万ユーロまたは全世界の売上高の 7% の制裁金につながるおそれがあります。米国では州ごとに異なるコンプライアンス義務が生じるため、ガバナンスはさらに複雑になっています。
- 2027 年までに、ほぼすべての主要国がエージェントのガバナンスを法的に義務付けることになります。
- 義務化された監査と厳格な報告基準に備えてください。
- 規制当局は、環境内のすべてのエージェントと人間以外の ID を管理できていることの証明を求めるでしょう。
注意: 手をこまねいている余裕はありません。コストのかかる制裁を避けるため、今すぐコンプライアンス戦略の構築を始めてください。
自律型エージェントへの備え
自律型エージェントの台頭に対応するための計画が必要です。将来に備えて、次の手順を実施してください。
| 手順 | 説明 |
|---|---|
| ガバナンスの枠組みを確立する | エージェントの動作に対する責任の所在、承認プロセス、倫理ガイドラインを定義します。 |
| データ品質を確保する | システム全体でデータの完全性、正確性、一貫性を評価し、改善します。 |
| 組織内の役割を定義する | ビジネスと技術の両方に詳しいエージェント所有者を任命し、パフォーマンスを監督させます。 |
| 統合戦略を策定する | エージェントに必要なシステムとデータソースを洗い出し、確実な接続とアクセスを確保します。 |
| 監視プロセスを実装する | エージェントのパフォーマンスと統合状態を継続的に評価するための指標とアラートを設定します。 |
今すぐ行動してください。責任の所在を明確にするガバナンスの枠組みを構築します。ビジネスと技術の両方を理解する所有者を任命します。エージェントが正しい判断を下せるよう、データ品質を向上させます。エージェントが安全に動作できるよう、システムとデータソースを洗い出します。エージェントのパフォーマンスと統合の状態を追跡するために、監視とアラートを設定します。
ヒント: エージェントの自律性が高まるにつれ、継続的なガバナンスとコンプライアンスは任意ではありません。それらこそが最良の防御策です。
組織の将来の形を決める力は、あなたの手の中にあります。進化する脅威への対応、規制要件への適合、そして次世代の自律型エージェントへの備えを通じて、組織を守り、新たな機会を切り開くことができます。
現代のリスクから組織を守りたいのであれば、エージェントをサービスアカウントとして扱うのをやめなければなりません。AI エージェントは自律性と速度をもって動作するため、従来のガバナンスモデルでは通用しなくなっています。多くの組織にはエージェント管理のポリシーがなく、まもなくエージェントの数が人間の ID を上回るでしょう。固有の ID 付与、最小権限アクセス、継続的な監視といったベストプラクティスを採用してください。M365 FM Podcast では、エージェント ID 管理のための動的な枠組みを構築するための知見を提供しています。今すぐ始めて、組織のセキュリティを確保し、先を行きましょう。
よくある質問
サービスアカウントとしてエージェントを扱う場合の主なリスクは何ですか?
セキュリティ上の穴が生まれてしまいます。エージェントは自律的に動作するため、固有の統制が必要です。サービスアカウントではこれに対応できません。エージェント固有の ID 管理を無視すると、データ漏えい、コンプライアンス違反、攻撃を招くおそれがあります。
エージェントIDはサービスアカウントとどう違いますか?
エージェントIDは、コンテキストやタスクに応じて変化します。一方、サービスアカウントは固定的です。エージェントには動的な制御が必要です。これにより、環境を安全かつ柔軟に保てます。
エージェントにスコープ付きかつ一時的なアクセスを使うべきなのはなぜですか?
スコープ付きかつ一時的なアクセスは、エージェントができることと、その期間を制限します。攻撃対象領域を減らせます。資格情報が漏えいしても、リスクは低く抑えられます。このアプローチは、ゼロトラストと最新のセキュリティを支えます。
環境内のすべてのエージェントをどのように把握できますか?
まずはレジストリを作成しましょう。エージェントをデプロイしたら、すぐにすべて登録します。APIと自動化を使って一覧を最新の状態に保ちます。定期的なレビューは、Shadow Agentの発見に役立ちます。
Shadow Agentとは何ですか?
Shadow Agentは、管理されていないAIエージェントです。その存在に気づいていないこともあります。監視なしに機密データへアクセスできてしまうため、コンプライアンスとセキュリティ上のリスクを生みます。
エージェントIDの管理はコンプライアンスにどう役立ちますか?
エージェントIDの管理により、明確な監査証跡を得られます。誰がいつ何にアクセスしたかを規制当局に示せます。これにより監査への対応が容易になり、罰金も回避しやすくなります。
エージェントガバナンスを改善するために最初に行うべきことは何ですか?
すべてのエージェントのレジストリを作成します。所有者を割り当てます。アクセスと監視のためのポリシーを設定します。小さく始めて、徐々に広げていきましょう。これがセキュリティとコンプライアンスの強固な基盤になります。
エージェントIDのベストプラクティスについて詳しく学ぶには、どこを見ればよいですか?
M365 FM Podcastを聴いてください。専門家の知見、実際の事例、そして実行可能な手順が得られます。エージェントIDとガバナンスの第一人者から学び、一歩先を行きましょう。
🎧 このエピソードを聴く
AI Agent Identity Securityについて、実践的な解説をお求めですか?このエピソードでは、このテーマをわかりやすく解説し、Microsoft 365、Azure、Power Platform、セキュリティ、AI、そして現代の働き方にとってなぜ重要なのかを紹介します。
このエピソードを聴くべき人:
- AI Agent Identity Securityの重要な概念を理解したい方
- Microsoftのテクノロジーエコシステム全体の中での位置づけを知りたい方
- 組織にとって実践的な価値をどこで生み出せるかを学びたい方
あわせて聴いていただきたい関連エピソード:
- サービス プリンシパルのセキュリティ: 個人アカウントの使用をやめる
- Microsoft Entra Agent ID:AI エージェントのための安全な ID
- Microsoft AI エージェント ランタイム:エンタープライズ向けチャットボットの先へ
- エンタープライズ AI エージェントファブリック:チャットボットを超えたアーキテクチャ
- Security Agent Fabric:サイバー防御のための自律型 AI
M365 FMで、実践的なMicrosoftの話題をさらにご覧ください。
最終確認日: 2026年7月。
対象の方
このエピソードは、導入、運用、ガバナンスに関する判断を下す前に実践的な基礎知識を必要とする、Microsoft管理者、アーキテクト、開発者、セキュリティ専門家、およびビジネスリーダーを対象としています。
🎧 あわせて聴きたいエピソード
- AI Agents — このテーマをさらに広げるうえで、強く関連する次のステップです。
- Power Platform — このテーマをさらに広げるうえで、強く関連する次のステップです。
- Microsoft Graph Data Connect — このテーマをさらに広げるうえで、強く関連する次のステップです。