 HE
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 日本語
 한국어
פתיחת חדשנות AI בבטחה: ניהול פער הממשל ב-Microsoft 365
By Mirko Peters ·
ברוכים השבים לפודקאסט! אם עקבתם אחר הפרקים האחרונים שלנו, אתם יודעים שאנחנו צוללים לעומק המציאות התפעולית של סביבות הענן המודרניות…
Automatically translated with AI from the original post. Read the English original
ברוכים השבים לפודקאסט! אם עקבתם אחר הפרקים האחרונים שלנו, אתם יודעים שהעמקנו בהיבטים התפעוליים של סביבות ענן מודרניות. היום אנחנו מרחיבים על נושא שמעסיק בלילות מנהלי IT, אנשי אבטחה ובעלי תפקידים בתחום הציות: האיזון העדין בין דחיפת גבולות החדשנות ב-AI לבין שמירה על שליטה הדוקה בנתונים שלכם. בפרט, אנחנו בוחנים איך כלים כמו Microsoft 365 Copilot מגבירים את הפרודוקטיביות ובאותו זמן מציגים משטחי תקיפה חדשים וסיכוני חשיפת נתונים. אם תרצו להעמיק בהשפעה הייחודית של שינויים אלה על סביבות Teams, מומלץ להאזין לפרק הקשור שלנו, Close the Microsoft Teams Channel Governance Gap.
ארגונים רבים ממהרים לאמץ בינה מלאכותית מתקדמת, ולעיתים קרובות מתעלמים מהתשתית הנדרשת כדי לתמוך בה בצורה בטוחה. בפוסט הזה נפרק מה המשמעות האמיתית של פער הממשל, למה הוא נוצר, אילו סיכוני אבטחה וציות כרוכים בו, ואילו אסטרטגיות מעשיות אפשר ליישם כבר עכשיו כדי לסגור אותו.
הבנת פער הממשל
מהו פער הממשל?
פער הממשל מתאר את ההבדל בין האופן שבו ארגונים משתמשים ב-Microsoft 365 לבין האופן שבו הם מנהלים את האבטחה והציות שלו. חברות רבות מאמצות במהירות כלים חדשים כמו Microsoft 365 Copilot, אבל מסגרות הממשל שלהן לא מצליחות להתעדכן בקצב הזה. הפער הזה מופיע כאשר צוותים משתמשים ב-Microsoft Teams ובשירותים אחרים ללא כללים ברורים או פיקוח.
- כיום רוב חברות Fortune 500 משתמשות ב-Microsoft 365 Copilot, אך רק מספר קטן מהן פיתחו תוכניות ממשל מלאות.
- ארגונים רבים עדיין נמצאים בשלבים המוקדמים של הממשל הדיגיטלי, כאשר רק 25% מהם בעלי תוכנית ממשל מלאה ל-AI.
- הצמיחה המהירה של Microsoft 365 לרוב עוקפת את הקמתו של ממשל חזק ב-Microsoft 365.
המשמעות היא שבעוד הארגונים נהנים מיתרונות השיתוף והבינה המלאכותית, ייתכן שאין להם את הבקרות הנדרשות כדי להגן על הנתונים והמשתמשים שלהם.
מדוע הפער חשוב
לפער הממשל יש השלכות ממשיות על ארגונים. בלי ממשל חזק ב-Microsoft 365, הצוותים מתמודדים עם בלבול וסיכון. הבעיות נובעות לעיתים קרובות מכך שאף אחד לא יודע מי אחראי על ניהול הנתונים או על אכיפת המדיניות.
- בעלות מפוצלת מובילה למחלוקות במקום לפתרונות.
- תהליכים סגורים בתוך כל יחידה מקשים על ניהול Microsoft 365 כמכלול, שכן כל כלי מטופל בנפרד.
- חסרונות בממשל משאירים את גבולות הנתונים החשובים לא ברורים, וזה עלול להוביל לדליפות נתונים לא מכוונות.
ממשל דיגיטלי עוזר לארגונים להימנע מהבעיות הללו על ידי יצירת כללים ואחריות ברורים. כאשר צוותים אינם מטפלים בפער הממשל, הם מסתכנים באובדן שליטה על המידע ועל התהליכים שלהם.
סיכונים סמויים ב-Microsoft 365
סיכונים רבים ב-Microsoft 365 נשארים מוסתרים עד שהם גורמים לבעיה. לדוגמה, כמעט מחצית מכל החשבונות אינם משתמשים באימות מרובה גורמים, ולכן הם חשופים להתקפות. האופי המחובר של Microsoft 365 אומר שהתעלמות משירות אחד, כמו SharePoint, יכולה ליצור בעיות בשירותים אחרים, כמו Teams או Exchange.
- נתונים מיושנים מצטברים עם הזמן, ומובילים לכך שמידע לא עדכני משמש לקבלת החלטות חשובות.
- כלי AI כמו Copilot עלולים לתת תשובות שגויות אם הם מתבססים על נתונים ישנים או לא רלוונטיים.
- ארגונים רבים לא מבינים כיצד הנתונים שלהם מנוצלים, וזה מקשה על שיפור הממשל ב-Microsoft 365.
רוב הארגונים לא מגלים את הסיכונים האלה עד שמשהו משתבש. פערים בממשל ב-Microsoft 365 בדרך כלל מתגלים במהלך ביקורות או אחרי אירוע אבטחה. צוותים מגלים לעיתים קרובות תוכן לא מנוהל ושיתוף יתר רק כאשר מתרחשים כשלי ציות.
- התפשטות הנתונים גדלה ככל שמשתמשים יוצרים Teams ואתרים חדשים מדי יום.
- פערי ציות נחשפים ברגעים קריטיים, וזה מראה שהממשל הדיגיטלי לא היה פרואקטיבי.
- ללא תקנים ברורים, ארגונים מגיבים לבעיות במקום למנוע אותן.
הערה: ממשל דיגיטלי פרואקטיבי ב-Microsoft 365 עוזר לארגונים לזהות סיכונים מוקדם ולשמור על הנתונים שלהם בטוחים.
גורמי פערי ממשל ב-Microsoft 365
אימוץ מהיר ללא תכנון
ארגונים רבים עוברים ל-Microsoft 365 במהירות כדי להגביר שיתוף פעולה ופרודוקטיביות. לעיתים קרובות הם מדלגים על שלב התכנון. הדחיפות הזו יוצרת פערים בממשל הנתונים ב-Microsoft 365. משתמשים עלולים לשתף קבצים יתר על המידה או ליצור ערוצים ללא כללים ברורים. התוויות לנתונים רגישים הופכות לא עקביות. תכונות מניעת אובדן נתונים עשויות להיות מופעלות אך לא נאכפות. במדיניות השמירה יכולים להיות פערים, והבעלות על ערוצים או על קבצים עלולה להישאר לא ברורה.
- שיתוף יתר של מסמכים ומידע
- תיוג לא עקבי של נתונים רגישים
- מניעת אובדן נתונים מופעלת אך לא נאכפת
- פערים בשמירה בין Teams ל-SharePoint
- בעלות לא ברורה על ערוצים ועל קבצים
הבעיות האלה מקשות על מעקב אחר מי יכול לגשת למה. הן גם מגדילות את הסיכון לדליפות נתונים לא מכוונות. ללא תוכנית מוצקה, ארגונים מתקשים לעמוד בקצב השינויים ב-Microsoft 365.
Shadow IT וצוותים לא מנוהלים
Shadow IT מתרחש כאשר עובדים משתמשים באפליקציות או בשירותים ללא אישור של מחלקת ה-IT. בסביבות Microsoft 365 זה לרוב אומר שמשתמשים יוצרים Teams או ערוצים מחוץ לתהליכים הרשמיים. צוותים לא מנוהלים אלה עלולים להוביל לסיכוני אבטחה ולבעיות ציות.
| נתון | ערך |
|---|---|
| מספר ממוצע של שירותי ענן לא מזוהים בחברה | 975 |
| מספר ממוצע של שירותי ענן מזוהים בחברה | 108 |
| אחוז יישומי SaaS לא מאושרים בשימוש ארגונים | 52% |
| אחוז עובדים בחברות Fortune 1000 שמשתמשים ב-SaaS לא מאושר | 67% |
| אחוז העסקים שנתקלו באירועי סייבר עקב Shadow IT | 11% |
| האחוז המוערך מההוצאה על IT שהוא Shadow IT | 30-40% |
| אחוז העובדים שרוכשים טכנולוגיה ללא ידיעת ה-IT | 41% |
| הגידול הצפוי במספר העובדים שרוכשים טכנולוגיה ללא ידיעת ה-IT | 75% עד 2027 |
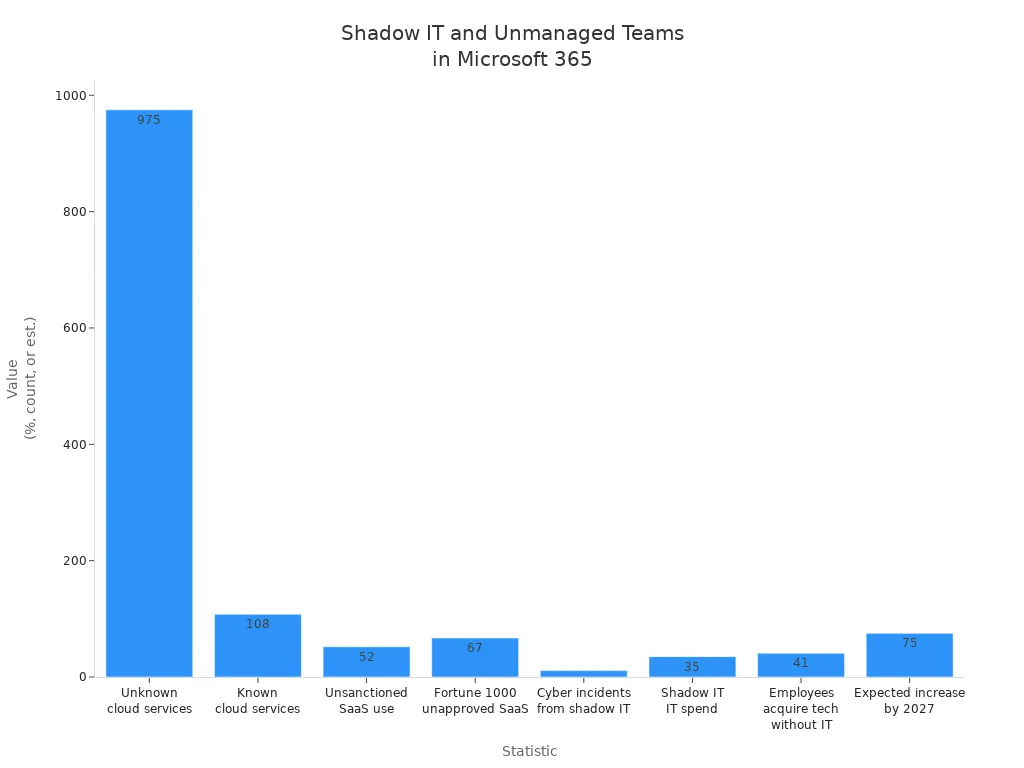
המספרים האלה מראים ש-Shadow IT הוא אתגר מרכזי לממשל הנתונים ב-Microsoft 365. צוותים לא מנוהלים עלולים לעקוף מניעת אובדן נתונים וניהול הרשאות, וכך נעשה קשה להגן על מידע רגיש.
אכיפה לא עקבית של מדיניות
אכיפת המדיניות ב-Microsoft 365 חייבת להיות עקבית כדי לשמור על בטיחות הנתונים. ארגונים רבים נתקלים בבעיות משום שהם מגדירים מדיניות פעם אחת ולעולם לא בודקים אותה מחדש. הם עלולים לחשוב שהממשל הוא פרויקט חד-פעמי, אך הוא דורש תשומת לב מתמשכת.
- שגיאות בתצורת המדיניות עלולות לגרום לכמה כללים לזהות את אותם סוגי נתונים.
- חלק מהגדרות המדיניות אינן פועלות עם כל גרסאות Outlook.
- תנאי שיתוף חיצוני עלולים להשפיע על טיפים של מדיניות ב-SharePoint Online וב-OneDrive for Business.
- יש להפעיל MailTips וטיפים של מדיניות עבור לקוחות Outlook.
- יש לעדכן מדיניות מניעת אובדן נתונים מדור קודם של Exchange Online כדי להימנע מבעיות.
ארגונים שוכחים לעיתים להגדיר פרוטוקולי אימות דואר כמו SPF, DKIM ו-DMARC. הם עלולים להשאיר את מדיניות האנטי-פישינג והאנטי-ספאם בהגדרות ברירת המחדל. טעויות אלה מגדילות את הסיכון להתקפות פישינג ו-spoofing. סקירות ועדכונים שוטפים עוזרים לסגור את פער הממשל ב-Microsoft 365.
חוסר נראות ודיווח
נראות ודיווח ממלאים תפקיד מכריע בשמירה על ממשל חזק ב-Microsoft 365. ארגונים רבים מתקשים לעקוב אחר מי ניגש למידע, כיצד נתונים נעים והיכן מאוחסנים קבצים רגישים. ללא דיווח ברור, צוותים אינם יכולים לזהות סיכונים או לאכוף מדיניות מניעת אובדן נתונים. חוסר פיקוח זה מוביל לפערים שמאיימים על האבטחה והציות.
צוותים יוצרים לעיתים ערוצים ב-Microsoft Teams ללא ניטור נאות. מנהלים עשויים לא לראות אילו משתמשים משתפים קבצים או מזמינים אורחים. כאשר כלי הדיווח אינם מספקים תובנות בזמן אמת, גישה לא מורשית עלולה להישאר מתחת לרדאר. מניעת אובדן נתונים נעשית פחות אפקטיבית, משום שהצוותים אינם יכולים לזהות הפרות במהירות. כתוצאה מכך, מידע רגיש עלול לצאת מהארגון ללא התראה.
| השפעת רמות בגרות נמוכות של ממשל | תיאור |
|---|---|
| חוסר תשומת לב לציות | ארגונים ברמת בגרות 100 מגלים מיקוד מינימלי בציות, וחסרות להם מדיניות ונהלים נדרשים. |
| סיכון לפריצות נתונים | היעדר בקרות והדרכה מגביר את הסבירות לחשיפה וגניבה של מידע רגיש. |
| עלויות מוגברות וחוסר יעילות | עלויות eDiscovery מוגברות וחוסר יעילות נובעים ממידע לא מובנה וזמני חיפוש ארוכים של מסמכים. |
| הופעתו של Shadow IT | עובדים עשויים ליצור פתרונות אחסון מסמכים לא מורשים, מה שמוביל לאתגרי ממשל. |
| אחריות לא ברורה | חוסר בהירות בממשל המידע עלול להוביל לפיזור בלתי נשלט של נתונים ולסיכוני אובדן. |
ארגונים שאינם משתמשים בתכונות הדיווח ב-Microsoft 365 נחשפים לסיכונים גבוהים יותר. ייתכן שהם יפספסו סימנים לפיזור נתונים או ל-Shadow IT. אחריות לא ברורה מקשה על שיוך האחריות למניעת אובדן נתונים. כאשר לארגון אין נראות מספקת, הוא מבלה זמן רב יותר בחיפוש מסמכים ופחות זמן בהגנה על המידע.
הערה: דיווח קבוע עוזר לצוותים לזהות פעילות חריגה ולאכוף מדיניות למניעת אובדן נתונים. מנהלים יכולים להשתמש בלוחות מחוונים כדי לעקוב אחר שיתוף קבצים, גישת אורחים ויצירת ערוצים. הכלים האלה מאפשרים לארגונים להגיב לאיומים לפני שהם הופכים לאירועים.
ניהול תקין ב-Microsoft 365: אתגרים תפעוליים
המורכבות של מערכת Microsoft 365
המערכת האקולוגית של Microsoft 365 כוללת יישומים רבים, כגון Teams, SharePoint ו-OneDrive. לכל כלי יש תכונות ייחודיות, אך המגוון הזה יוצר אתגרים עבור ארגונים. משתמשים צריכים ללמוד כיצד לנהל הגדרות ולחבר בין שירותים שונים. מנהלים מתקשים לעיתים קרובות לעקוב אחר כל השינויים והעדכונים.
| קטגוריה | תיאור |
|---|---|
| אינטגרציה | אתגרים בשילוב יישומים שונים במערכת Microsoft 365. |
| תמיכת לקוחות | קושי בקבלת תמיכה בזמן ויעילה למשתמשים הפועלים במערכת. |
| עיצוב ומורכבות | המבנה המורכב של הפלטפורמה מסבך את חוויית המשתמש ואת הניהול התקין. |
| פרטיות ואבטחה | חששות לגבי פרטיות נתונים ואבטחה עקב המורכבות של ניהול יישומים מרובים. |
| עלות ותמחור | בעיות הקשורות להבנת מבנה התמחור וניהול עלויות באופן יעיל. |
| ביצועים ותאימות | אתגרים בהבטחת תאימות וביצועים בין יישומים ושירותים שונים. |
תכונות שירות עצמי מעניקות לעובדים חופש רב יותר, אך הן גם מקשות על הניהול התקין. ארגונים חייבים לאזן בין עצמאות המשתמשים לבין בקרות אבטחה והרשאות חזקות. ניהול תקין אפקטיבי עוזר להגן על הנתונים ולהבטיח התאמה למדיניות החברה.
ניהול מבוזר
ארגונים רבים משתמשים בניהול מבוזר ב-Microsoft 365. משמעות הדבר היא שמחלקות או צוותים שונים מנהלים את ההגדרות והמשתמשים שלהם. למרות שגישה זו יכולה להאיץ קבלת החלטות, היא לעיתים קרובות מובילה לפרקטיקות לא עקביות של אבטחה והרשאות.
גישה מפוצלת מגדילה את המאמץ הנדרש לניטור ההתאמה לדרישות. מנהלים עשויים לא לדעת מי שולט בצוותים או בערוצים מסוימים. משימות ניהול תקין ידניות גוזלות זמן ונוטות לטעויות. ניטור מתמיד חיוני לזיהוי שינויים ולשמירה על התאמה לדרישות בכל הארגון.
- ניטור מתמיד חיוני להתאמה לדרישות.
- ניהול ההגדרות בכלים שונים הוא מורכב.
- משימות ניהול תקין ידניות דורשות עבודה רבה ונוטות לטעויות אנוש.
כאשר ארגונים אינם מתאמים את מאמציהם, הם מסתכנים בפערים באבטחה ובהרשאות. סקירות קבועות ותקשורת ברורה עוזרות לצמצם סיכונים אלה.
ניהול משתמשים וגישה
ניהול משתמשים וגישה מהווה את הבסיס לניהול תקין חזק ב-Microsoft 365. מנהלים חייבים לשלוט במי יכול לגשת למידע רגיש ובאילו פעולות הוא יכול לבצע. שיטות עבודה מומלצות כוללות הפעלת אימות מרובה גורמים לכל המשתמשים. צעד זה מגן על חשבונות מפני גישה לא מורשית.
מדיניות סיסמאות מאובטחת ממלאת גם היא תפקיד מרכזי. סיסמאות חלשות מקלות על תוקפים לחדור למערכת. חשבונות מנהל צריכים תמיד להשתמש באימות מרובה גורמים, מאחר שיש להם רמות גישה גבוהות יותר וסיכון גבוה יותר. צעדים אלה עוזרים לארגונים לשמור על אבטחה והרשאות חזקות.
- הפעל אימות מרובה גורמים לכל המשתמשים.
- השתמש במדיניות סיסמאות מאובטחת.
- תעדף חשבונות מנהל להגנה נוספת.
על ידי ביצוע שיטות עבודה אלה, ארגונים מפחיתים את הסיכון לפריצות לנתונים ומשפרים את מצב האבטחה וההרשאות הכולל שלהם. תהליכי ניהול תקין מתמשכים מבטיחים שהגישה של המשתמשים תישאר מתאימה ככל שצוותים ופרויקטים משתנים.
בעיות בניהול מחזור החיים
ניהול מחזור החיים ב-Microsoft 365 מציב אתגרים מתמשכים בפני ארגונים. ככל שצוותים יוצרים ערוצים ופרויקטים חדשים, מנהלים חייבים לעקוב אחר הסטטוס והבעלות על כל נכס. ללא תהליך מובנה, צוותים וערוצים עלולים להפוך במהירות למיושנים או ללא ניהול, ולהוביל לסיכוני אבטחה והתאמה לדרישות.
צוותים וערוצים יתומים
צוותים וערוצים ללא בעלים נוצרים כאשר לא נותר בעלים פעיל שינהל אותם. מצב זה מתרחש לעיתים קרובות כשעובדים עוזבים את החברה או עוברים לתפקיד אחר. ללא בעלים, אף אחד לא עוקב אחר החברות, ההרשאות או התוכן. אורחים ומשתמשים חיצוניים עשויים להישאר ב-Teams ללא הגבלת זמן, וזה מגביר את הסיכון לגישה לא מורשית. ערוצים ללא בעלים עלולים גם להכיל מידע רגיש או מיושן שאף אחד לא בודק או מוחק.
הבעלים ממלאים תפקיד מרכזי בניהול מחזור החיים. הם מנהלים מי יכול להצטרף או לעזוב, קובעים הרשאות, עוקבים אחר הפעילות ומוודאים עמידה במדיניות.
| אחריות | תיאור |
|---|---|
| ניהול חברות בצוות | הבעלים מנהלים מי יכול להצטרף לצוות או לעזוב אותו, לרבות אורחים. |
| שליטה במדיניות | הבעלים קובעים הרשאות ליצירת ערוצים ולניהול הגדרות. |
| ניהול מחזור חיים | הבעלים יכולים לערוך, למחוק, לחדש, לארכב או לשחזר צוותים. |
| מעקב אחר פעילות | הבעלים עוקבים אחר הפעילות בצוות כדי לטפל בבעיות בזמן. |
| ניהול נתונים | הבעלים מוודאים אבטחת נתונים וציות לתקנות. |
| הבטחת תאימות | הבעלים מוודאים עמידה בחוקים ובמדיניות הארגונית. |
| קידום שיתוף פעולה | הבעלים מעודדים שיתוף פעולה אפקטיבי בין חברי הצוות. |
פיזור נתונים
פיזור נתונים מתרחש כאשר מידע מתפזר על פני צוותים וערוצים רבים מדי ללא פיקוח. משתמשים יוצרים מרחב חדש לכל פרויקט או נושא, אך מעטים מנקים או מוחקים אותם. עם הזמן זה יוצר עומס, וקשה למצוא מסמכים חשובים או לעקוב אחר המקומות שבהם נמצאים נתונים רגישים.
פיזור נתונים שאינו נשלט מגביר את הסיכון לדליפות מידע מקריות ומעלה את עלויות ה-eDiscovery. מנהלי מערכת צריכים להשתמש בכלי דיווח כדי לעקוב אחר הצמיחה ולאכוף מדיניות שמירה. ביקורות תקופתיות והקצאה ברורה של בעלות עוזרות לשלוט בפיזור נתונים. כאשר צוותים וערוצים מאורגנים, הארגון משפר את האבטחה, מפחית עלויות ותומך במאמצי התאימות.
סיכוני אבטחה ותאימות
דליפת מידע וגישה לא מורשית
דליפת מידע וגישה לא מורשית נותרות בראש החששות של ארגונים המשתמשים ב-Microsoft 365. חברות רבות נחשפות לסיכונים אלה עקב תצורה שגויה והרשאות גישה מוגזמות. כאשר ההרשאות סוטות מהמצב המתוכנן, משתמשים עלולים לראות או לשתף מידע שלא היו אמורים לגשת אליו. הדבר עלול להוביל לחשיפת מידע בשוגג וליצור סיכוני אי-עמידה בתאימות.
| סוג סיכון | תיאור |
|---|---|
| תצורה שגויה וגישה עם הרשאות מוגזמות | הרשאות עלולות לסטות מהמצב המתוכנן, וכתוצאה מכך לחשיפת מידע בשוגג ולסיכוני תאימות. |
| פיזור נתונים והתנגשויות במדיניות שמירה | קושי בניהול הנתונים עקב מדיניות שמירה לא ברורה עלול להקשות על ביקורות. |
| סיכוני פנים ו-Shadow IT | משתמשים פנימיים עלולים ליצור סיכונים שלא בכוונה, על ידי שיתוף קבצים או שימוש באפליקציות לא מאושרות. |
| פערים בנראות ובאפשרות ביקורת | חוסר בהירות לגבי גישה לנתונים ולשינויים עלול להוביל לנקודות עיוורות מבחינת תאימות. |
בשנת 2021, 85% מהחברות שהשתמשו ב-Microsoft 365 חוו פריצת אבטחה. העלות העולמית הממוצעת של דליפת מידע בשנת 2023 הגיעה ל-4.45 מיליון דולר ארה"ב. המספרים האלה מראים את ההשפעה הכלכלית הקשה של אירוע בודד. במקרה אחד, משתמש שנפרץ ניגש ל-OneDrive, ל-SharePoint ול-Teams במשך שבעה ימים ללא זיהוי. שורש הבעיה היה כשל בתפעול האבטחה. היומנים נאספו אך לא נבדקו, ולכן לא הופעלו התראות. באירוע נוסף, תצורה שגויה ב-Microsoft Azure חשפה אלפי חשבונות לקוחות ומסדי נתונים. הדבר קרה משום ששותף צד שלישי ביצע טעות.
כשלי תאימות רגולטורית
כשלים בתאימות רגולטורית עלולים לגרור השלכות חמורות על ארגונים. כאשר צוותים אינם מקפידים על הכללים לטיפול במידע רגיש, הם עלולים לשלם קנסות או להיתקל בהליכים משפטיים. מדיניות שמירה לא ברורה ופיזור נתונים מקשים על הוכחת תאימות במהלך ביקורות. אירוע תאימות חושף לעיתים את הפערים האלה באיחור רב.
ארגונים רבים מתקשים לעמוד בקצב השינויים ברגולציה. הם עשויים לא לעדכן מדיניות או לא להדריך עובדים בדרישות החדשות. הדבר מעלה את הסיכון לאירוע תאימות. פערים בנראות ובאפשרות הביקורת מקשים על מעקב אחר מי ניגש למידע חשוב או שינה אותו. ללא רישומים ברורים, ארגונים לא יכולים להוכיח שפעלו בהתאם לחוק.
איומים מבפנים וטעויות אנוש
איומים מבפנים וטעויות אנוש ממלאים תפקיד מרכזי בפערי הממשל ב-Microsoft 365. עובדים עלולים לשתף בשוגג קבצים רגישים או להשתמש באפליקציות לא מאושרות. פעולות אלה עלולות להוביל לדליפת מידע ולגניבת קניין רוחני. מורכבות ניהול הנתונים על פני פלטפורמות מרובות מגבירה את הסיכונים האלה.
- גורמים פנימיים וטעויות אנוש הם גורמים מרכזיים שמובילים לפערי ממשל ב-Microsoft 365.
- לבעיות אלה עלולות להיות השלכות חמורות, כמו דליפת מידע וגניבת קניין רוחני.
- המורכבות של ניהול נתונים על פני פלטפורמות מרובות מגדילה את הסיכונים הכרוכים באיומים מבפנים.
פערים בביקורת ובניטור
פערים בביקורת ובניטור ב-Microsoft 365 יוצרים אתגרים רציניים לארגונים. צוותים רבים מניחים שברגע שהסביבה הוגדרה, העבודה הסתיימה. בפועל, ניטור מתמשך הוא הכרחי לאבטחה ולציות חזקים. בלי ביקורות סדירות, הארגון לא יכול לראות מי ניגש למידע רגיש או מתי בוצעו שינויים.
פער הממשל בבינה מלאכותית ב-Microsoft 365
תוכן ואבטחה מונעי בינה מלאכותית
עליית הבינה המלאכותית ב-Microsoft 365 שינתה את האופן שבו ארגונים מנהלים תוכן ואבטחה. Microsoft 365 Copilot מייצר מסמכים, הודעות דוא"ל ותיעודי פגישות במהירות רבה. הגידול בתוכן שמונע על ידי בינה מלאכותית עלול ליצור אתגרים לממשל. ארגונים רבים מגלים שקבצים שנוצרו על ידי בינה מלאכותית אינם עוקבים אחר מבנה אחיד. חוסר העקביות הזה מקשה על הניהול, החיפוש והביקורת של המידע.
כלי בינה מלאכותית מוסיפים גם לנפח הנתונים. עובדים עלולים להירתע מכמות התוכן החדש, ומכך עלולות להיעלם תובנות חשובות. השילוב של בינה מלאכותית עם פלטפורמות שיתוף פעולה מוביל לפעמים לשיתוף בטעות של מידע רגיש. Microsoft 365 Copilot יכול לגשת ולחפש בכמויות גדולות של נתוני הארגון, מה שמגביר את הסיכון לחשיפת נתונים. צוותי האבטחה חייבים להתאים את האסטרטגיות שלהם כדי להתמודד עם האתגרים החדשים ולסגור את פער הממשל בבינה מלאכותית.
- תוכן שנוצר בבינה מלאכותית עלול להיעדר מבנה אחיד, וכך לסבך את הניהול והביקורת.
- נפח נתונים גדל עלול להוביל להעמסת מידע ולהסתיר תובנות קריטיות.
- שילוב עם כלי שיתוף פעולה מגביר את הסיכון לשיתוף לא מכוון של מידע רגיש.
- אימוץ מהיר של בינה מלאכותית עלול להעמיס על העובדים ולהוביל להתנגדות.
סיכוני אוטומציה ותהליכי עבודה
כלי אוטומציה כמו Power Automate עוזרים לארגונים לייעל משימות ב-Microsoft 365. אולם כלים אלה עלולים גם להכניס סיכונים חדשים אם לא מנהלים אותם בזהירות. פגיעויות אבטחה עלולות להופיע כאשר לתהליכים אוטומטיים חסרה פיקוח מתאים. ראות מוגבלת על פעולות האוטומציה עלולה ליצור נקודות עיוורון. מידע רגיש עלול לצאת מחוץ לארגון מבלי שאף אחד ישים לב.
Microsoft 365 Copilot יכול לסייע בניטור התהליכים הללו, אך הארגונים חייבים להגדיר בקרות גישה מחמירות. בקרת גישה מבוססת תפקידים מגבילה מי יכול ליצור או לשנות תהליכים אוטומטיים. מדיניות מניעת אובדן נתונים מונעת ממידע רגיש לצאת מסביבות מאובטחות. ביקורת מתמשכת וניטור יסודי מבטיחים שכל פעולה נרשמת ונבדקת. ביטול כלי אוטומציה שאינם נחוצים מצמצם את משטח התקיפה ועוזר לסגור את פער הממשל בבינה מלאכותית.
משטחי תקיפה חדשים
שילוב הבינה המלאכותית ב-Microsoft 365 יצר משטחי תקיפה חדשים לארגונים. Microsoft 365 Copilot יכול לגשת למידע רגיש בכל הפלטפורמה, מה שמגביר את הסיכון לחשיפה אם לא מנהלים אותו כראוי. לצוותי האבטחה יש כעת אחריות חדשה. עליהם להתמקד בהגנה על הנתונים שבהם משתמשות יישומי בינה מלאכותית, ובניטור האופן שבו הבינה המלאכותית מתקשרת עם המידע הארגוני.
| ממצאים עיקריים | תיאור |
|---|---|
| סיכון מוגבר | אימוץ של בינה generative על ידי משתמשים הוביל לעלייה באירועי אבטחת מידע, שכמעט הוכפלו מ-27% בשנת 2023 ל-40% בשנת 2024. |
| אחריות חדשה | שילוב הבינה המלאכותית שינה את האחריות של צוותי אבטחת המידע, והתמקד באבטחת הנתונים שבהם משתמשות יישומי בינה מלאכותית. |
| חשיפת נתונים | Microsoft 365 Copilot יכול לגשת ולחפש מידע רגיש בכל הארגון, וכך להגביר את הסיכון לחשיפה. |
איזון בין חדשנות לשליטה
ארגונים מתמודדים עם אתגר כשהם מטמיעים כלי בינה מלאכותית ב-Microsoft 365. הם רוצים לעודד חדשנות, אך עליהם גם לשמור על שליטה באבטחה ובציות. מנהיגים צריכים למצוא איזון שמאפשר לצוותים להשתמש בטכנולוגיה חדשה בלי לסכן את המידע.
רבים מהארגונים מתחילים בהגדרת יעדים ברורים. הם קובעים מטרות שמתאימות את חזון ה-AI לצרכים העסקיים. שלב זה עוזר לכולם להבין מדוע הארגון משתמש ב-AI ומה הוא מקווה להשיג. הצוותים משקיעים גם בתשתית שניתנת להרחבה, כלומר בונים מערכות שיכולות לגדול ככל שהשימוש ב-AI עולה. תשתית איתנה תומכת בתפעול יעיל של AI ומפחיתה את הסיכון להאטות או לתקלות. איכות גבוהה של נתונים היא גורם מרכזי נוסף. הצוותים חייבים לשמור על נתונים מדויקים ומעודכנים. הם אוכפים מדיניות ממשל חזקה כדי לוודא שרק האנשים המתאימים יכולים לגשת למידע רגיש.
- הגדירו יעדים ברורים שמיישרים את חזון ה-AI עם מטרות העסק.
- השקיעו בתשתית שניתנת להרחבה כדי לתמוך בתפעול יעיל של AI.
- שמרו על נתונים באיכות גבוהה ואכפו מדיניות ממשל חזקה.
סגירת פער הממשל: אסטרטגיות ושיטות עבודה מומלצות
מדיניות ממשל ברורה
הארגונים חייבים להתחיל בקביעת מדיניות ממשל ברורה. מדיניות זו מגדירה כיצד הצוותים מנהלים מידע, מגדירים הרשאות ומגנים על נתונים רגישים. המנהלים קובעים כללים ליצירת ערוצים, לגישת אורחים ולשיתוף מסמכים. הם גם מגדירים בבירור את התפקידים והאחריות של כל חבר צוות. ועדת ממשל מפקחת על המדיניות הזו ומבטיחה אחריותיות.
אכיפת מדיניות אוטומטית
אכיפת מדיניות אוטומטית מחזקת את הממשל ב-Microsoft 365. הצוותים משתמשים בכלים כדי להגדיר כללים להגנת נתונים, לבקרת גישה ולציות. אוטומציה מבטיחה שהמדיניות תחול באופן עקבי על כל הערוצים והצוותים. Microsoft 365 Copilot מאפשר ממשל מודע להקשר בקנה מידה רחב, ומנטר תוכן מרגע היצירה ועד לפקיעתו.
ניהול מחזור חיים וגישה
ניהול מחזור החיים והגישה ממלאים תפקיד מרכזי בממשל ב-Microsoft 365. הצוותים חייבים לתכנן כל שלב, מהיצירה ועד הפירוק. המנהלים מנתחים את הצרכים ומגדירים תהליכים לכל שלב במחזור החיים. תבניות סטנדרטיות מפשטות את הקמת הצוותים ואת תהליכי האישור.
דיווח מתקדם וחשיפה
ממשל חזק ב-Microsoft 365 תלוי בדיווח מתקדם ובחשיפה ברורה. הארגונים צריכים לדעת מי ניגש לנתונים, מתי מתבצעים שינויים והיכן נמצא המידע הרגיש. בלי התובנות האלה, הצוותים לא יכולים לזהות סיכונים או לאכוף מדיניות ביעילות.
דוגמאות מהשטח וסיפורי הצלחה
מקרה בוחן: שירותים פיננסיים
חברת שירותים פיננסיים גדולה התמודדה עם אתגרים באבטחת נתונים ובציות ב-Microsoft 365. החברה ניהלה אלפי רשומות לקוחות והייתה צריכה להגן על מידע רגיש. הצוותים יצרו לעיתים קרובות ערוצים חדשים ללא כללים ברורים. התוצאה הייתה בלבול לגבי מי רשאי לגשת לקבצים חשובים.
מקרה בוחן: ייצור
חברת ייצור גלובלית התקשתה עם פיזור נתונים וצוותי Teams נטושים. עובדים יצרו צוות Teams חדש לכל פרויקט, אבל ערוצים רבים הפסיקו להיות פעילים לאחר שהפרויקטים הסתיימו. קבצי תכנון רגישים וחוזים נשארו בערוצים הלא בשימוש. החברה דאגה מדליפות מידע ומעלויות גבוהות של eDiscovery.
בניית מסגרת ממשל בת קיימא
שיפור מתמיד
מסגרת ממשל בת קיימא ב-Microsoft 365 דורשת תשומת לב מתמשכת. הצוותים חייבים לבחון את המדיניות והתהליכים באופן קבוע. הטכנולוגיה משתנה במהירות, ולכן הארגונים צריכים להתאים את אסטרטגיות הממשל שלהם. מומלץ לתזמן ביקורות תקופתיות כדי לבדוק פערים או כללים מיושנים. המנהלים יכולים להשתמש במשוב מהמשתמשים כדי לשפר תהליכי עבודה ולטפל בנקודות כאב.
יישור הממשל עם יעדי העסק
הממשל צריך לתמוך במטרות הכוללות של העסק. המנהלים חייבים לקשר את מדיניות הממשל לייעוד ולערכים של החברה. לדוגמה, חברה שמעריכה חדשנות צריכה לאפשר שיתוף פעולה גמיש תוך הגנה על נתונים רגישים. הצוותים צריכים להבין כיצד הממשל עוזר להם להשיג את היעדים שלהם.
מדידת הצלחה
מדידת ההצלחה של מאמצי הממשל עוזרת לארגונים להשתפר. הצוותים צריכים לעקוב אחר מדדים מרכזיים, כמו מספר הפרות מדיניות, זמן פתרון אירועים ושיעורי אימוץ בקרב המשתמשים. לוחות מחוונים ודוחות מספקים נתונים ברורים לקבלת החלטות.
רשימת תיוג לממשל נתונים ב-Microsoft 365
מיקוד: זיהוי פער הממשל ב-Microsoft 365 וטיפול בו.
- מיפוי כל עומסי העבודה של Microsoft 365 (Exchange, SharePoint, OneDrive, Teams, Azure AD, Power Platform) ותיעוד מיקומי הנתונים
- זיהוי בעלי נתונים ואחראים על הנתונים לכל עומס עבודה ולכל תחום עסקי
- ביצוע סקירת סיווג נתונים (רגיש, חסוי, פנימי, ציבורי) על פני כל Microsoft 365
- לוודא שמדיניות שמירה ומחיקה מוגדרות ומיושמות לפי סיווג הנתונים
- לאשר שתוויות רגישות והגנה (הצפנה, DLP) מוגדרות ונאכפות
- לבצע ביקורת הרשאות גישה: לבדוק הקצאות תפקידים, קבוצות Azure AD והגדרות שיתוף חיצוני
- להעריך את הכיסוי של גישה מותנית ואימות מרובה גורמים עבור גישה מורשית ועבור גישה בסיכון
- לוודא שמדיניות Microsoft Purview / מרכז הציות פעילה ומתואמת עם הדרישות המשפטיות והרגולטוריות
- לבחון את כללי מניעת אובדן נתונים (DLP) מבחינת הכיסוי וממצאים שגויים (חיוביים ושליליים כוזבים)
- לבדוק את החלת תוויות השמירה (החלה אוטומטית, תוויות ברירת מחדל) על מאגרי התוכן הקריטיים
- לוודא שרישום ביקורת והתראות מופעלים, נשמרים ונמצאים בניטור
- להפעיל הערכות סיכונים וציות כדי לזהות את הפער בתחום הממשל ב-Microsoft 365 (תצורות שגויות, פערים בכיסוי המדיניות)
- לממש תיקון אוטומטי לתצורות שגויות נפוצות בתחום הממשל, במידה שניתן
- לקבוע סקירות ממשל סדירות ומחזור דיווח קבוע מול בעלי העניין
- לספק הדרכה בתחום הממשל מותאמת לתפקיד עבור מנהלים, בעלי תפקידים ומשתמשי קצה
- להגדיר נהלי תגובה לאירועים ולפריצות מידע הספציפיים ל-Microsoft 365
- לתעד מדיניות, תקנים וחריגים, ולתחזק ספר הפעלה לממשל
- לנטר ולסקור הרשאות והסכמות של אפליקציות צד שלישי ב-M365
- ליישם ניהול מחזור חיים לחשבונות, קבוצות, אתרים וערוצים ב-Teams (יצירה, סקירה והוצאה משימוש)
- לתזמן ניתוח פערים תקופתי מול מסגרות רגולטוריות ומדיניות פנימית
שאלות נפוצות: ממשל ב-Microsoft 365: מסגרת ממשל חזקה לשיתוף פעולה ולהגנת נתונים
מהו "הפער בתחום הממשל ב-Microsoft 365"?
"הפער בתחום הממשל ב-Microsoft 365" מתייחס לפער שבין יכולות הממשל המובנות בפלטפורמה לבין צורכי הממשל בפועל של הארגון. הוא נוגע לארכיטקטורה, לבקרות ממשל, למחזור החיים של הנתונים, לניהול הרשאות ולממשל נתונים אפקטיבי בכל Microsoft 365. הפער מופיע כאשר נהלי הממשל, המדיניות או האכיפה אינם מספיקים כדי לנהל נתונים ארגוניים, נתונים לא מובנים, שיתוף פעולה בענן, סוכני AI כמו Microsoft 365 Copilot, או סיכוני אבטחה הנובעים מהתנהגות משתמשים ומשילובים.
מדוע נוצר פער בתחום הממשל בסביבות Microsoft 365?
הפער נוצר משום ש-Microsoft 365 גמיש ונרחב מאוד: מקורות נתונים רבים, כלי שיתוף פעולה ואפליקציות של צד שלישי הופכים את החלטות הממשל למורכבות. ארגונים רבים חסרים מסגרת ממשל ל-Microsoft 365, מדיניות עקבית להגנה על נתונים ולשמירתם, תפקידים מוגדרים ליכולות הממשל, או בקרות אבטחה מספקות. אימוץ מהיר, חדשנות AI (כולל Microsoft 365 Copilot וסוכני AI) ושיתוף פעולה מבוזר מעמיקים את הפער.
כיצד הפער בתחום הממשל משפיע על שיתוף הפעולה ועל ממשל שיתוף הפעולה?
פער בתחום הממשל מערער את ממשל שיתוף הפעולה, שכן הוא יוצר בקרות גישה לא עקביות, בעלות לא ברורה על אתרים וערוצים, ושיתוף לא מנוהל שעלול לחשוף נתונים רגישים. הוא פוגע בערך העסקי של שיתוף הפעולה, מצמצם את האמון באיכות הנתונים ומקשה על שיתוף פעולה בין צוותים. נדרש ממשל נכון כדי לאזן בין שיתוף פעולה פתוח לבין אבטחה וציות.
אילו סימנים נפוצים מעידים שבארגון שלנו קיים פער בתחום הממשל ב-Microsoft 365?
סימנים נפוצים כוללים שיתוף בלתי מבוקר של נתונים רגישים, פרקטיקות שמירה ומחזור חיים של נתונים שאינן עקביות, ערוצים ואתרים יתומים, ריבוי של מקורות נתונים כפולים, חוסר נראות של נתונים ארגוניים, יישום לא סדיר של שיטות עבודה מומלצות בממשל, ותיאום חלש של יכולות ממשל כמו Microsoft Purview ובקרות אבטחה.
כיצד כדאי להתחיל לסגור את הפער בתחום הממשל: מהי תוכנית ממשל מעשית?
יש להתחיל בהערכה של הסביבה ושל הנתונים של הארגון, כדי למפות מקורות נתונים, מיקומים של נתונים לא מובנים ודפוסי שיתוף פעולה. יש להגדיר מטרות ממשל ומסגרת ממשל ל-Microsoft 365 שמכסה מודלי הרשאות, הגנה על נתונים, שמירת נתונים ואיכות נתונים. יש לתעדף פעולות: ליישם בקרות גישה, לאכוף סיווג ותיוג באמצעות Microsoft Purview, ליצור כללי מחזור חיים, להגדיר תפקידי ממשל באופן רשמי, ולאמץ אוטומציה במידת האפשר כדי לאפשר הרחבה.
איזה תפקיד ממלא Microsoft Purview בטיפול בפער בתחום הממשל?
Microsoft Purview מספקת יכולות ממשל ליבה לסיווג, לתיוג, למניעת אובדן נתונים (DLP) ולשמירה בכל Microsoft 365. היא מסייעת לבנות ממשל נתונים אפקטיבי באמצעות הפעלת מדיניות לנתונים רגישים, הגנה על נתונים וניהול שמירה. בנוסף, היא משפרת את הנראות של הנתונים בסביבה ותומכת בשיטות עבודה מומלצות של תאימות וממשל.
כיצד סוכני AI ו-Microsoft 365 Copilot משפיעים על דרישות הממשל?
סוכני AI ו-Microsoft 365 Copilot מציגים שיקולי ממשל חדשים, כגון הנתונים המשמשים לבקשות (prompts) למודלים, פרטיות נתוני הארגון, גישה למקורות נתונים ארגוניים וניתנות לביקורת של מערכות AI. ממשל הולם חייב לכלול בקרות על חדשנות בתחום ה-AI, הגבלות על חשיפת נתונים, ניטור של פעולות מונעות AI ומדיניות להגנה על נתונים רגישים, תוך מיצוי ערך עסקי ממערכות AI.
אילו בקרות ממשל כדאי להחיל על הרשאות וגישה ב-Microsoft 365?
יש להחיל מודל של הרשאות מינימליות עם בקרת גישה מבוססת תפקידים (RBAC), מדיניות גישה מותנית, סקירות גישה תקופתיות וגישה לפי דרישה (just-in-time) במקומות שבהם זה אפשרי. יש ליישם שיטות ממשל לניהול גישת אורחים, שיתוף חיצוני ומחזור החיים של קבוצות, ולהשתמש באוטומציה כדי לאכוף הגדרות הרשאות עקביות בין צוותים ואתרים, במטרה להגן על נתוני הארגון.
כיצד ניתן להגן על מידע רגיש ולהבטיח איכות נתונים ב-Microsoft 365?
יש להגן על מידע רגיש באמצעות סיווג ותיוג של תוכן, פריסת מדיניות DLP, הצפנת נתונים במעבר ובאחסון והגבלת שיתוף של מידע רגיש. לשיפור איכות הנתונים יש להגדיר תקני מטא-דאטה, להפעיל באופן אוטומטי מדיניות למחזור החיים של הנתונים, לאחד מקורות נתונים כפולים וליישם שיטות עבודה מומלצות של ממשל, כדי להבטיח נתונים ארגוניים אמינים ומהימנים.
אילו מגבלות כדאי להכיר בעת יישום ממשל ב-Microsoft 365?
המגבלות כוללות גבולות פלטפורמה, פערי אינטגרציה עם אפליקציות של צד שלישי, אתגרים באימוץ על ידי משתמשים ומורכבות שמביא עמו מידע לא מובנה. בנוסף, קיימות מגבלות טכניות באוטומציה של תהליכי ממשל מסוימים, והצורך בכוונון מתמיד של המדיניות (במיוחד עם סוכני AI) אומר שהממשל הוא תהליך מתמשך ולא פרויקט חד-פעמי.
במה שונות שיטות הממשל בסביבות ענן-קודם לעומת סביבות מקומיות מסורתיות?
סביבות ענן-קודם דורשות ממשל שמדגיש מודלים דינמיים של הרשאות, בקרות אוטומטיות על מחזור החיים של הנתונים וניטור בזמן אמת. ממשל מקומי מסורתי התמקד לרוב בגבולות סטטיים ובתהליכים ידניים. ממשל נתונים אפקטיבי ב-Microsoft 365 חייב להתאים את עצמו להיקף של הענן, לאופי המבוזר של שיתוף הפעולה ולשכיחותו של מידע לא מובנה.
אילו שיטות עבודה מומלצות של ממשל משפרות את המוכנות לביקורות ולתאימות?
שיטות עבודה מומלצות כוללות תיעוד של החלטות ממשל, יישום עקבי של מדיניות סיווג ושמירה, ריכוז יומני ביקורת, אכיפת DLP והצפנה, ביצוע סקירות גישה תקופתיות והשימוש ב-Microsoft Purview לדיווח על תאימות. מסגרת ממשל מתועדת של Microsoft 365 ומסגרת ממשל חזקה מגבירות את המוכנות ומדגימות שליטה על נתוני הארגון.
מי צריך להיות אחראי על הממשל בפריסת Microsoft 365 – IT, אבטחה או העסק?
האחריות צריכה להיות משותפת: IT מספק ארכיטקטורת פלטפורמה ואוטומציה, אבטחה אוכפת בקרות אבטחה ושיטות אבטחה של Microsoft 365, ויחידות עסקיות מובילות ניהול נתונים והחלטות ממשל בנוגע לערך עסקי ולמחזור החיים של הנתונים. מועצת ממשל בין-תחומית היא יכולת מפתח לתיאום מדיניות ושיטות ממשל בכל הארגון.
כיצד ניתן למדוד את ההתקדמות בסגירת פער הממשל?
יש למדוד התקדמות באמצעות מדדים כגון ירידה במספר האתרים הלא מנוהלים, אחוז הנתונים הרגישים המתויגים, תדירות הפרות המדיניות, זמן הטיפול באירועים, תוצאות סקירות הגישה, מדדי איכות נתונים ואחוז הכיסוי של בקרות ממשל אוטומטיות. דיווח שוטף מול מדדים אלה מראה שיפור ביכולות הממשל בכל Microsoft 365.
אילו צעדים הבאים מומלצים לבניית מסגרת ממשל בת-קיימא ל-Microsoft 365?
צרו מפת דרכים מדורגת הכוללת: גילוי דפוסי נתונים ושיתוף פעולה, הגדרת מדיניות להגנת נתונים ולשמירה, פריסת Microsoft Purview ובקרות אבטחה, קביעת תפקידי ממשל ואוטומציה, הדרכת משתמשים על שיטות עבודה מומלצות לממשל, והגדרת ניטור ושיפור מתמשכים כדי להסתגל לדרישות חדשות ולמערכות AI.
לסיכום, התמודדות עם פער הממשל של AI ב-Microsoft 365 אינה פרויקט חד-פעמי; זוהי מחויבות מתמשכת לנראות, לשליטה ולשיתוף פעולה מאובטח. באמצעות פריסת כלים אוטומטיים, הגדרת אחריות ברורה ושימוש ביכולות ציות מתקדמות, ארגונים יכולים לאמץ חדשנות מבלי לפגוע במצב האבטחה שלהם. כדי להעמיק בנושאים אלה ולמד צעדים מעשיים לסביבה שלכם, הקשיבו לפרק המשלים שלנו, Close the Microsoft Teams Channel Governance Gap.